Ažuriranje za rujan 2026.: Microsoft je ranije ove godine promijenio raspored povlačenja osnovne provjere autentičnosti (Basic Authentication) za SMTP AUTH u Exchange Onlineu. U ažuriranju tima za Exchange objavljenom 27. siječnja i revidiranom 29. siječnja 2026., Microsoft je naveo da će ponašanje osnovne provjere autentičnosti za SMTP AUTH ostati nepromijenjeno do prosinca 2026. Krajem prosinca 2026. planirano je da bude onemogućena po zadanoj postavci za postojeće zakupce (tenants), dok administratori i dalje mogu omogućiti tu značajku ako je potrebno; za nove zakupce stvorene nakon prosinca 2026., OAuth je podržana metoda provjere autentičnosti. Pogledajte ažurirani raspored tima za Exchange za osnovnu provjeru autentičnosti SMTP AUTH-a.
To ažuriranje je važno ako Outlook koristi naslijeđenu postavku u stilu POP/IMAP-a ili ako vaša organizacija ima uređaje i aplikacije koje šalju poštu putem provjerenog SMTP-a. To ne znači da svakom korisniku Outlooka koji iznenada ne može slati e-poštu u rujnu 2026. blokira povlačenje te značajke. Microsoft napominje da moderni klijenti Outlooka povezani na Microsoft 365 općenito ne koriste SMTP AUTH za slanje poruka. Za većinu korisnika, brži put je i dalje utvrditi radi li se o zaglavljenoj poruci, stanju bez veze, istekloj prijavi, problemu s računom/profilom ili problemu s konfiguracijom poslužitelja za odlaznu poštu.
Ovaj vodič usmjeren je na uobičajenu situaciju u kojoj Outlook nastavlja primati poruke, ali slanje ne uspijeva, poruke ostaju u mapi Odlazne ili se pojavljuje greška poslužitelja za odlaznu poštu. Donje snimke zaslona su ilustracije sučelja za relevantne kontrole u Outlooku i Windowsima; koristite oznake i putanje opisane u tekstu, a ne tretirajte primjer koda greške ili primjer adrese kao dokaz vašeg specifičnog uzroka.
Zašto Outlook može primati e-poštu, ali je ne može slati?
Primanje i slanje ne koriste uvijek isti put. POP ili IMAP račun može uspješno preuzeti ili sinkronizirati dolaznu poštu, dok njegova SMTP veza ne uspije u provjeri autentičnosti, koristi pogrešan poslužitelj ili priključak (port) ili je blokirana politikom računa. Kod Microsoft 365 ili Exchange računa, oštećeni lokalni Outlook profil, zastarjelo stanje provjere autentičnosti, način rada bez veze ili zaglavljena stavka u mapi Odlazne također mogu spriječiti slanje, iako se prethodno sinkronizirana pošta i dalje normalno prikazuje.
Koristite jednu brzu dijagnostiku prije promjene postavki: pokušajte poslati kratku poruku bez privitka putem webmail sučelja pružatelja usluga, kao što je Outlook na webu za Microsoft 365. Ako webmail uspješno šalje, ali desktop Outlook ne, fokusirajte se na Outlook, njegov profil, predmemorirane vjerodajnice i lokalni sigurnosni softver. Ako webmail također ne može slati, malo je vjerojatno da će promjena desktop profila riješiti temeljni problem s računom, uslugom, politikom ili sandučićem.
Korak 1: prisilite slanje i zabilježite točan simptom
U klasičnom Outlooku za Windows, otvorite karticu Send/Receive (Pošalji/Primi) i odaberite Send/Receive All Folders (Pošalji/Primi sve mape). Ako Outlook prijavi grešku, zapišite točnu poruku prije pokušaja širokih popravaka. Formulacija može razdvojiti probleme s provjerom autentičnosti od neuspjeha veze, ograničenja veličine poruke, grešaka primatelja ili relja te problema s lokalnim profilom.
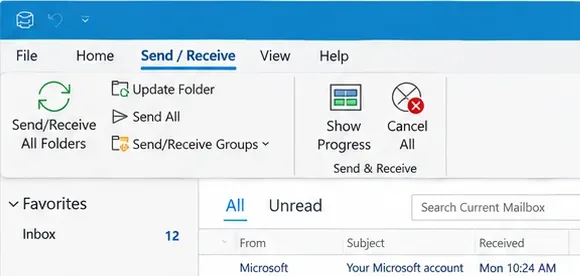
Kontrole Send/Receive u klasičnom Outlooku mogu pokrenuti trenutni pokušaj slanja i olakšati uočavanje problema s vezom.
Microsoftov trenutni vodič za rješavanje problema slanja i primanja u Outlooku preporučuje početak s brzim provjerama prije prelaska na dublji popravak profila. Ako samo jedna poruka ne uspije, a druga pošta se šalje, tretirajte tu poruku kao prvog osumnjičenika, a ne da ponovno izgradite Outlook.
Korak 2: uklonite najstariju zaglavljenu poruku iz mape Odlazne
Jedna neposlana poruka može blokirati kasnije poruke iza nje. Otvorite mapu Outbox (Odlazne) i počnite s najstarijom stavkom. Potražite veliki privitak, poruku koja je uređivana dok je Outlook pokušavao poslati ili nacrt koji se ponovno vraća u red čekanja.
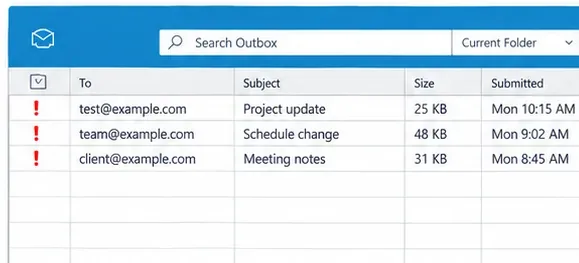
Počnite s najstarijom stavkom u redu čekanja mape Odlazne; jedna zaglavljena poruka može stvoriti dojam da je cijeli račun prestao slati.
Microsoft izričito savjetuje uklanjanje ili zamjenu velikog privitka pri rješavanju problema zaglavljenih poruka u Outlooku. Njegove trenutne smjernice koriste 20 MB kao prag privitka u ovom toku rješavanja problema, iako se stvarna ograničenja pružatelja i organizacije mogu razlikovati. Ako je datoteka velika, uklonite je, komprimirajte je ili umjesto toga podijelite vezu na oblaku. Zatim ponovno pošaljite malu poruku koja sadrži samo tekst.
Ako Outlook ne dopušta uređivanje ili brisanje zaglavljene stavke jer aktivno pokušava prenijeti, klasični Outlook se može privremeno staviti u način rada Work Offline (Rad bez veze), poruka se može premjestiti ili izbrisati, a Outlook se zatim može vratiti na mrežu. Microsoft dokumentira ovo ponašanje u svom vodiču za zaglavljene e-pošte u Outlooku.
Korak 3: provjerite nije li klasični Outlook u načinu Work Offline ili Disconnected
Primanje pošte ranije tijekom dana ne dokazuje da je Outlook sada povezan. U klasičnom Outlooku pogledajte statusnu traku. Microsoft navodi da Disconnected (Prekinuta veza), Working Offline (Rad bez veze) ili Trying to connect (Pokušaj povezivanja) ukazuju na to da Outlook ne može doseći poslužitelj pošte.
Otvorite Send/Receive (Pošalji/Primi) i odaberite Work Offline (Rad bez veze) da biste se ponovno povezali ako je ta opcija omogućena. Microsoft opisuje pokazatelje statusa i radnju ponovnog povezivanja u članku Kako raditi bez veze u Outlooku za Windows.
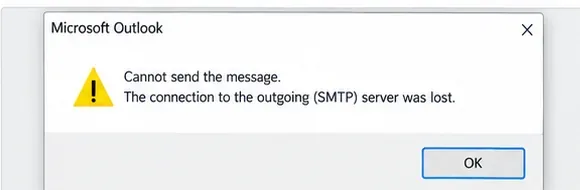
Upozorenje o vezi s poslužiteljem za odlaznu poštu ukazuje na putanju slanja; zabilježite točan tekst prije promjene nepovezanih postavki Outlooka.
Također provjerite radi li obično pregledavanje weba. Ako je cijelo računalo izgubilo mrežni pristup, prvo riješite probleme s Windowsima ili mrežom. Ako internet radi i webmail normalno šalje, nastavite s koracima specifičnim za Outlook.
Korak 4: osvježite prijavu nakon promjene lozinke ili provjere autentičnosti
Ako se lozinka za e-poštu nedavno promijenila, Outlook može nastaviti prikazivati sinkronizirane poruke, dok sljedeći pokušaj slanja zahtijeva novu provjeru autentičnosti. U novom Outlooku, Microsoft navodi da račun može tražiti da nastavite i ponovno se prijavite. Za treće pružatelje usluga, Outlook također može prikazati zahtjev za lozinkom aplikacije ako taj pružatelj to zahtijeva.
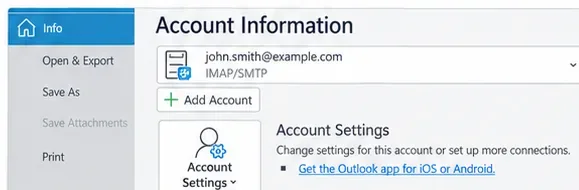
Account Information (Informacije o računu) je početna točka za pregled konfiguracije računa u klasičnom Outlooku; novi Outlook umjesto toga koristi svoje trenutno sučelje postavki računa.
Nemojte stvarati lozinku aplikacije osim ako vaš pružatelj e-pošte izričito ne dokumentira taj zahtjev. Microsoft 365 izgrađen je oko Moderne provjere autentičnosti (Modern Authentication), a ne korištenja lozinke aplikacije kao općeg rješenja. Microsoftova stranica za rješavanje problema s postavkama e-pošte u Outlooku napominje da promjene lozinki i specifični zahtjevi pružatelja za provjeru autentičnosti mogu spriječiti Outlook da se pravilno poveže.
Korisni test je odjava i ponovna provjera autentičnosti tek nakon što potvrdite da lozinka radi na web stranici pružatelja. Ponovno mijenjanje lozinke bez provjere webmaila može otežati dijagnozu.
Korak 5: ako je ovo POP ili IMAP račun, provjerite odlazne SMTP postavke
Ovaj korak je posebno važan kada Outlook prima putem POP-a ili IMAP-a, ali ne može slati. POP i IMAP su protokoli za dolaznu poštu; slanje koristi zasebnu konfiguraciju odlaznog SMTP-a. Microsoft objašnjava tu odvojenost u svojoj dokumentaciji za Exchange Online: POP3 i IMAP4 klijenti koriste provjerenu SMTP predaju kada trebaju slati poštu putem SMTP AUTH-a.
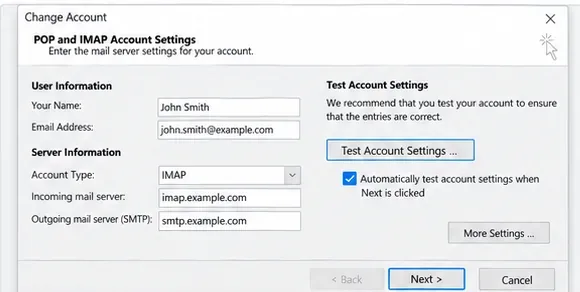
POP/IMAP postavke imaju zasebna polja za dolazni i odlazni poslužitelj, pa primanje može raditi dok je SMTP slanje pogrešno konfigurirano.
Usporedite naziv odlaznog poslužitelja, priključak, metodu enkripcije, format korisničkog imena i zahtjev za provjerom autentičnosti s službenom dokumentacijom vašeg pružatelja e-pošte. Nemojte kopirati vrijednosti poslužitelja s nasumične stranice za rješavanje problema. Za Microsoft 365 organizacije koje namjerno koriste SMTP AUTH, Microsoftova dokumentacija o provjerenoj SMTP predaji klijenta navodi da se SMTP AUTH obično predaje na TCP priključku 587 i može koristiti OAuth.
Ako je račun normalan Microsoft 365 ili Exchange račun u modernom Outlooku, nemojte ga ručno pretvarati u POP/IMAP + SMTP profil samo da biste riješili problem sa slanjem. Microsoft navodi da moderni e-poštni klijenti poput Outlooka općenito ne koriste SMTP AUTH za obično slanje iz Exchange Online sandučića.
Korak 6: provjerite SMTP provjeru autentičnosti samo kada vaš račun stvarno koristi SMTP
Za klasični POP/IMAP profil, odlazni poslužitelj može zahtijevati provjeru autentičnosti. Točna opcija i vjerodajnice ovise o pružatelju. Tipična konfiguracija klasičnog Outlooka izlaže karticu Outgoing Server (Odlazni poslužitelj) gdje se može omogućiti SMTP provjera autentičnosti.
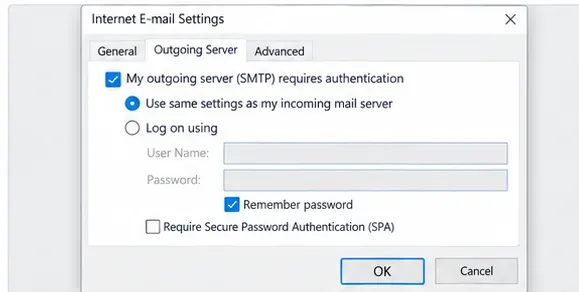
U POP/IMAP konfiguraciji, odlazna SMTP provjera autentičnosti odvojena je od postavki primanja i mora odgovarati dokumentiranim zahtjevima pružatelja.
Za administratore Exchange Onlinea, postoji još jedan sloj: SMTP AUTH može biti onemogućen za organizaciju ili za specifični sandučić. Microsoft dokumentira i kontrole na razini organizacije i na razini sandučića u gore povezanom članku o SMTP AUTH-u. Ako naslijeđena aplikacija ili POP/IMAP klijent iznenada ne može slati, dok Outlook na webu radi, administrator bi trebao provjeriti je li SMTP AUTH omogućen za to opterećenje i podržava li aplikacija OAuth.
Što promjena SMTP AUTH-a 2026. znači sada
Zaključno s rujnom 2026., revidirani raspored tima za Exchange navodi da je ponašanje osnovne provjere autentičnosti za SMTP AUTH nepromijenjeno do kraja prosinca 2026. Stoga se današnji neuspjeh slanja ne bi trebao automatski pripisati dovršenom globalnom gašenju osnovne provjere autentičnosti za SMTP AUTH. Međutim, organizacije koje i dalje koriste osnovnu provjeru autentičnosti trebale bi iskoristiti preostalo vrijeme za prijelaz na OAuth ili drugu podržanu metodu slanja, umjesto da privremeno ponovno omogućavanje tretiraju kao dugoročno rješenje.
Microsoftova šira dokumentacija o povlačenju osnovne provjere autentičnosti, ažurirana u srpnju 2026., potvrđuje da je osnovna provjera autentičnosti već uklonjena za glavne klijentske protokole Exchange Onlinea i usmjerava developere i aplikacije prema Modernoj provjeri autentičnosti.
Korak 7: popravite klasični Outlook račun ili profil
Ako webmail uspješno šalje, mapa Odlazne je prazna, Outlook je na mreži, a vjerodajnice računa i postavke pružatelja su točne, lokalni Outlook profil postaje jači osumnjičenik.
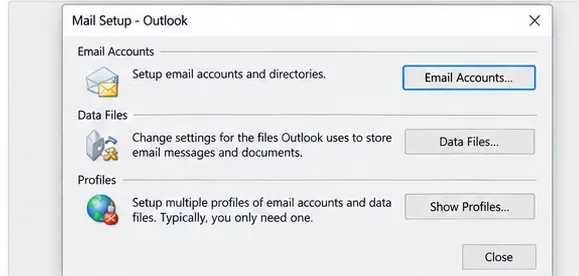
Dijalog Mail Setup u klasičnom Outlooku omogućuje pristup konfiguraciji računa i Outlook profilima.
Microsoftove upute za popravak profila za klasični Outlook koriste File > Account Settings > Account Settings (Datoteka > Postavke računa > Postavke računa), zatim odaberite račun i odaberite Repair (Popravi). Microsoft napominje da opcija Repair nije dostupna za Outlook 2016 povezan s Exchange računom.
Ako popravak ne pomogne, stvaranje novog klasičnog Outlook profila čistija je dijagnostika od ponovnog uređivanja postojećeg. Ako novi profil ispravno šalje, izvorni profil vjerojatno je bio problem. Sačuvajte sve lokalne PST podatke prije uklanjanja profila ili računa.
Za automatiziranu dijagnostiku, Microsoft sada usmjerava korisnike klasičnog Outlooka na Windows Get Help (Dobij pomoć) alate za rješavanje problema. Stranica alata za rješavanje problema klasičnog Outlooka navodi alate za postavljanje profila, provjeru autentičnosti i povezivost te navodi da se ti alati ne primjenjuju na novi Outlook za Windows.
Korak 8: provjerite lokalni sigurnosni softver samo ako dokazi upućuju na PC
Vatrozid, antivirus, VPN, proxy ili softver za zaštitu krajnjih točaka mogu utjecati na odlazne veze, ali oni bi trebali biti kasniji osumnjičenici kada primanje radi. Nemojte globalno onemogućavati sigurnosni softver kao rutinsko rješenje. Umjesto toga, provjerite njegov dnevnik događaja, izričitu obavijest o blokadi, ponašanje VPN-a ili politiku administratora.
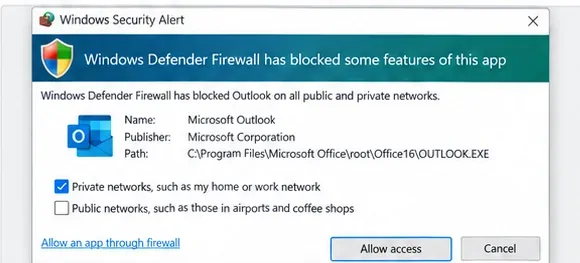
Ako Windows ili sigurnost krajnje točke izričito prijave da je Outlook blokiran, pregledajte specifično pravilo umjesto da u potpunosti onemogućite vatrozid.
Korisni test izolacije je pokušaj korištenja Outlooka na drugoj pouzdanoj mreži ili privremeno isključivanje VPN-a ako to politika vaše organizacije dopušta. Ako webmail šalje i drugi uređaj šalje s istog računa, ali samo jedna instalacija Outlooka ne uspijeva, ti dokazi podupiru uzrok povezan s lokalnom aplikacijom, profilom ili sigurnosnim softverom.
Nakon bilo kakve promjene, pošaljite kratku testnu poruku na adresu kojom upravljate. Potvrdite da je napustila mapu Odlazne i pojavila se u mapi Poslano (Sent Items). Zatim odgovorite s računa primatelja. Test koji i šalje i prima verificira više od samog prikaza da Outlook prijavljuje “Connected” (Povezan).
Tablica brze dijagnostike
| Što uočavate | Najkorisnija sljedeća provjera | Zašto |
|---|
| Jedna poruka je zaglavljena; druge su se ranije slale | Otvorite najstariju stavku u mapi Odlazne i uklonite velike privitke | Jedna stavka u redu čekanja može blokirati kasnija slanja |
| Status kaže Working Offline ili Disconnected | Ponovno se povežite putem Send/Receive i testirajte mrežni pristup | Outlook ne može doseći poslužitelj dok je bez veze |
| Webmail šalje, desktop Outlook ne | Ponovno se provjerite autentičnost, popravite račun/profil ili stvorite testni profil | Sandučić i putanja poslužitelja vjerojatno rade |
| IMAP prima, ali SMTP slanje ne uspijeva | Provjerite odlazni poslužitelj, priključak, enkripciju i provjeru autentičnosti s dokumentacijom pružatelja | Dolazne i odlazne veze konfigurirane su zasebno |
| Microsoft 365 SMTP AUTH aplikacija ne uspijeva | Administrator provjerava SMTP AUTH politiku i podršku za OAuth | SMTP AUTH može biti onemogućen po organizaciji ili sandučiću |
| Samo jedno PC ne uspijeva i sigurnosni softver prijavljuje blokadu | Pregledajte izričito pravilo ili politiku krajnje točke | Neuspjeh je lokaliziran na taj uređaj |
Što ne činiti
- Nemojte mijenjati nasumične SMTP priključke. Koristite službene postavke svog pružatelja ili administratora.
- Nemojte pretpostavljati da primanje dokazuje da je odlazna konfiguracija točna. POP/IMAP primanje i SMTP slanje su odvojene putanje.
- Nemojte trajno onemogućavati vatrozid ili antivirus. Istražite izričitu blokadu i vratite normalnu zaštitu nakon testiranja.
- Nemojte stvarati lozinku aplikacije kao univerzalno zaobilazno rješenje. Koristite metodu provjere autentičnosti koju vaš pružatelj trenutno podržava.
- Nemojte uklanjati profil prije zaštite lokalnih podataka. PST datoteke i lokalno pohranjeni sadržaj možda će trebati sačuvati.
- Nemojte prerano kriviti promjenu SMTP AUTH-a u prosincu 2026. Microsoftov trenutni raspored kaže da milestone onemogućavanja po zadanoj postavci još nije nastupio zaključno s rujnom 2026.
Kada trebate kontaktirati administratora ili pružatelja e-pošte?
Eskalirajte kada isti račun ne može slati iz webmaila, kada je pogođeno više korisnika istovremeno, kada greška izričito spominje politiku ili provjeru autentičnosti koju ne možete promijeniti ili kada sandučić koristi organizacijske postavke Microsoft 365 kao što su ograničenja SMTP AUTH-a. Administratori također mogu pregledati zdravlje usluge Microsoft 365 i informacije o praćenju poruka kojima krajnji korisnik ne može pristupiti.
Ako je samo klasični Outlook pogođen nakon što račun radi u webmailu, Microsoft preporučuje svoje trenutne alate za rješavanje problema klasičnog Outlooka i putanju popravka profila. Ako koristite novi Outlook, koristite novi tok rješavanja problema za novi Outlook umjesto da slijedite snimke zaslona i alate za profile koji se primjenjuju samo na klasični Outlook.
Zaključak
Kada Outlook može primati, ali ne može slati, riješite problem odlazne putanje u kontroliranom redoslijedu: zabilježite grešku, očistite mapu Odlazne, provjerite je li Outlook na mreži, osvježite provjeru autentičnosti, potvrdite SMTP postavke samo za račune koji stvarno koriste SMTP, zatim popravite lokalni profil ili istražite blokadu sigurnosti specifičnu za uređaj. Za Microsoft 365 organizacije koje i ovise o osnovnoj provjeri autentičnosti za SMTP AUTH, revizija rasporeda iz siječnja 2026. daje dodatno vrijeme, ali OAuth ostaje smjer u kojem Microsoft ide.