2026. gada septembra atjauninājums: Microsoft šogad sākumā mainīja Exchange Online SMTP AUTH pamata autentifikācijas atcelšanas grafiku. Exchange komandas atjauninājumā, kas publicēts 2026. gada 27. janvārī un pārskatīts 29. janvārī, Microsoft norādīja, ka SMTP AUTH pamata autentifikācijas darbība paliks nemainīga līdz 2026. gada decembrim. 2026. gada decembra beigās tā būs pēc noklusējuma atspējota esošajiem nomniekiem, taču administratori to joprojām varēs iespējot, ja nepieciešams; jaunajiem nomniekiem, kas izveidoti pēc 2026. gada decembra, atbalstītā autentifikācijas metode ir OAuth. Skatiet Exchange komandas atjaunināto SMTP AUTH pamata autentifikācijas grafiku.
Šis atjauninājums ir svarīgs, ja Outlook izmanto vecāka stila POP/IMAP konfigurāciju vai ja jūsu organizācijā ir ierīces un lietojumprogrammas, kas sūta pastu, izmantojot autentificētu SMTP. Tas nenozīmē, ka katrs Outlook lietotājs, kurš 2026. gada septembrī pēkšņi nevar nosūtīt pastu, tiek bloķēts autentifikācijas atcelšanas dēļ. Microsoft norāda, ka mūsdienu Outlook klienti, kas savienoti ar Microsoft 365, parasti neizmanto SMTP AUTH ziņojumu sūtīšanai. Lielākajai daļai lietotāju ātrākais ceļš joprojām ir noteikt, vai problēma ir iesprūdis ziņojums, bezsaistes stāvoklis, beidzies pieteikšanās laiks, konta/profila problēma vai izejošā servera konfigurācijas kļūme.
Šī rokasgrāmata ir vērsta uz bieži sastopamo situāciju, kad Outlook turpina saņemt ziņojumus, bet sūtīšana neizdodas, ziņojumi paliek izsūtnē vai parādās kļūda par izejošo serveri. Tālāk redzamie ekrānuzņēmumi ir attiecīgo Outlook un Windows vadīklu saskarnes ilustrācijas; izmantojiet tekstā aprakstītās etiķetes un ceļus, nevis uzskatiet parauga kļūdas kodu vai parauga adresi par pierādījumu jūsu konkrētajam cēlonim.
Kāpēc Outlook var saņemt e-pastu, bet nevar to nosūtīt?
Saņemšana un sūtīšana ne vienmēr izmanto vienu un to pašu ceļu. POP vai IMAP konts var veiksmīgi lejupielādēt vai sinhronizēt ienākošo pastu, kamēr tā SMTP savienojums neizdodas autentifikācija, tiek izmantots nepareizs serveris vai ports, vai to bloķē konta politika. Ar Microsoft 365 vai Exchange kontiem bojāts lokālais Outlook profils, novecojušs autentifikācijas stāvoklis, bezsaistes režīms vai iesprūdis izsūtnes vienums var arī novērst sūtīšanu, lai gan iepriekš sinhronizētais pasts joprojām parādās normāli.
Pirms iestatījumu maiņas veiciet vienu ātru diagnostiku: mēģiniet nosūtīt īsu ziņojumu bez pielikuma no pakalpojuma sniedzēja tīmekļa pasta saskarnes, piemēram, Outlook tīmeklī Microsoft 365. Ja tīmekļa pasts sūta veiksmīgi, bet darbvirsmas Outlook nē, koncentrējieties uz Outlook, tā profilu, kešatmiņā saglabātajiem akreditācijas datiem un lokālo drošības programmatūru. Ja arī tīmekļa pasts nevar nosūtīt, darbvirsmas profila maiņa, visticamāk, neatrisinās pamata konta, pakalpojuma, politikas vai pastkastes problēmu.
1. darbība: piespiediet sūtīšanu un fiksējiet precīzu simptomu
Klasiskajā Outlook Windows versijai atveriet cilni Sūtīt/Saņemt un izvēlieties Sūtīt/Saņemt visās mapēs. Ja Outlook ziņo par kļūdu, pirms plašāku risinājumu meklēšanas pierakstiet precīzu ziņojumu. Formulējums var atšķirt autentifikācijas problēmas no savienojuma kļūmēm, ziņojumu izmēra ierobežojumiem, saņēmēja vai retranslācijas kļūdām un lokālā profila problēmām.
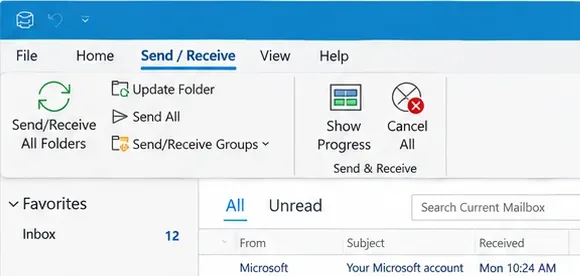
Klasiskā Outlook Sūtīt/Saņemt vadīklas var izraisīt tūlītēju sūtīšanas mēģinājumu un padarīt savienojuma problēmu vieglāk novērojamu.
Microsoft pašreizējā Outlook sūtīšanas un saņemšanas problēmu novēršanas rokasgrāmata iesākumā iesaka veikt ātras pārbaudes, pirms pāriet pie dziļākas profila atjaunošanas. Ja neizdodas tikai viens ziņojums, bet pārējais pasts tiek sūtīts, uzskatiet šo ziņojumu par pirmo aizdomās turamo, nevis pārbūvējiet Outlook.
2. darbība: noņemiet vecāko iesprūdušo ziņojumu no izsūtnes
Viens nenosūtīts ziņojums var bloķēt aiz tā esošos ziņojumus. Atveriet Izsūtni un sāciet ar vecāko vienumu. Meklējiet lielu pielikumu, ziņojumu, kas tika rediģēts, kamēr Outlook mēģināja to nosūtīt, vai melnrakstu, kas atkārtoti atgriežas rindā.
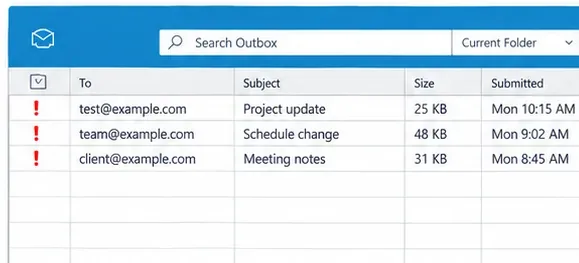
Sāciet ar vecāko rindā esošo izsūtnes vienumu; viens iesprūdis ziņojums var radīt iespaidu, ka viss konts ir pārtraucis sūtīšanu.
Microsoft īpaši iesaka noņemt vai aizstāt lielu pielikumu, novēršot iesprūdušus Outlook ziņojumus. Tās pašreizējās vadlīnijas šajā problēmu novēršanas plūsmā izmanto 20 MB kā pielikuma slieksni, lai gan faktiskie pakalpojuma sniedzēja un organizācijas ierobežojumi var atšķirties. Ja fails ir liels, noņemiet to, saspiest vai kopīgojiet mākoņa saiti tā vietā. Pēc tam vēlreiz nosūtiet mazu tikai teksta ziņojumu.
Ja Outlook neļauj rediģēt vai dzēst iesprūdušo vienumu, jo tas aktīvi mēģina to pārraidīt, klasisko Outlook var īslaicīgi pārslēgt darbā bezsaistē (Work Offline), ziņojumu var pārvietot vai dzēst, un pēc tam Outlook var atgriezt tiešsaistē. Microsoft dokumentē šo darbību savā Outlook e-pasta iesprūšanas vadlīnijās.
3. darbība: pārliecinieties, ka klasiskais Outlook nestrādā bezsaistē vai nav atvienots
Pasta saņemšana dienas sākumā nepierāda, ka Outlook tagad ir savienots. Klasiskajā Outlook skatiet statusa joslu. Microsoft norāda, ka Atvienots, Darbs bezsaistē vai Mēģina izveidot savienojumu norāda, ka Outlook nevar sasniegt pasta serveri.
Atveriet Sūtīt/Saņemt un izvēlieties Darbs bezsaistē, lai pārslēgtos atpakaļ tiešsaistē, ja tā ir iespējota. Microsoft apraksta statusa indikatorus un atkārtotas savienojuma darbību rakstā Kā strādāt bezsaistē Outlook Windows versijai.
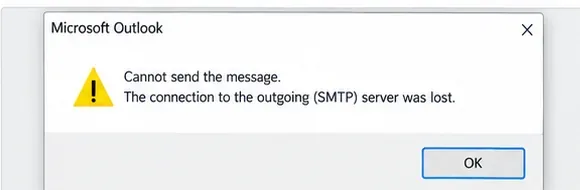
Brīdinājums par izejošā servera savienojumu norāda uz sūtīšanas ceļu; pirms saistītu Outlook iestatījumu maiņas pierakstiet precīzo formulējumu.
Tāpat pārliecinieties, ka parastā tīmekļa pārlūkošana darbojas. Ja visam datoram ir zudusi piekļuve tīklam, vispirms novērsiet Windows vai tīkla problēmas. Ja internets darbojas un tīmekļa pasts sūta normāli, turpiniet ar Outlook specifiskiem soļiem.
4. darbība: atjaunojiet pieteikšanos pēc paroles vai autentifikācijas maiņas
Ja e-pasta konta parole nesen tika mainīta, Outlook var turpināt rādīt sinhronizētus ziņojumus, kamēr nākamajam sūtīšanas mēģinājumam ir nepieciešama jauna autentifikācija. Jaunajā Outlook Microsoft norāda, ka konts var lūgt turpināt un pieteikties vēlreiz. Trešo pušu pakalpojumu sniedzējiem Outlook var arī parādīt pieprasījumu pēc lietotnes paroles, ja šis pakalpojuma sniedzējs to pieprasa.
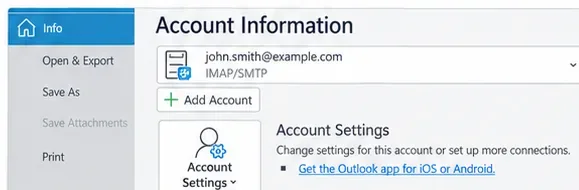
Konta informācija ir sākumpunkts, lai pārskatītu, kā ir konfigurēts klasiskais Outlook konts; jaunais Outlook tā vietā izmanto savu pašreizējo konta iestatījumu saskarni.
Neizveidojiet lietotnes paroli, ja jūsu e-pasta pakalpojuma sniedzējs nav skaidri dokumentējis šo prasību. Microsoft 365 ir izstrādāts, balstoties uz mūsdienu autentifikāciju, nevis izmantojot lietotnes paroli kā vispārīgu risinājumu. Microsoft Outlook e-pasta iestatīšanas problēmu novēršanas lapa norāda, ka paroles maiņas un pakalpojuma sniedzēja specifiskās autentifikācijas prasības var novērst Outlook pareizu savienojumu.
Noderīgs tests ir izrakstīties un autentificēties vēlreiz tikai pēc tam, kad esat pārliecinājies, ka parole darbojas pakalpojuma sniedzēja vietnē. Atkārtota paroles maiņa, nepārbaudot tīmekļa pastu, var padarīt diagnostiku sarežģītāku.
5. darbība: ja tas ir POP vai IMAP konts, pārbaudiet izejošos SMTP iestatījumus
Šis solis ir īpaši svarīgs, ja Outlook saņem, izmantojot POP vai IMAP, bet nevar sūtīt. POP un IMAP ir ienākošā pasta protokoli; sūtīšana izmanto atsevišķu izejošo SMTP konfigurāciju. Microsoft paskaidro šo atdalīšanu savā Exchange Online dokumentācijā: POP3 un IMAP4 klienti izmanto autentificētu SMTP iesniegšanu, kad tiem ir jānosūta pasts, izmantojot SMTP AUTH.
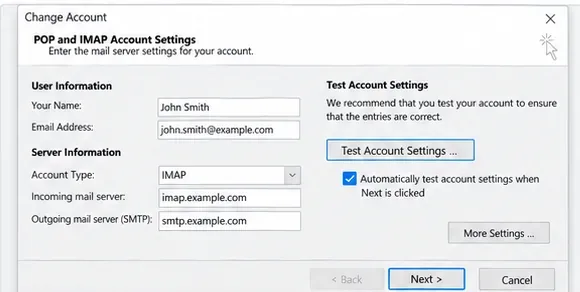
POP/IMAP konfigurācijām ir atsevišķi ienākošā un izejošā servera lauki, tāpēc saņemšana var darboties, kamēr SMTP sūtīšana ir nepareizi konfigurēta.
Salīdziniet izejošā servera nosaukumu, portu, šifrēšanas metodi, lietotājvārda formātu un autentifikācijas prasības ar oficiālo dokumentāciju no jūsu pasta pakalpojuma sniedzēja. Nekopējiet servera vērtības no nejaušas problēmu novēršanas vietnes. Microsoft 365 organizācijām, kas apzināti izmanto SMTP AUTH, Microsoft autentificēta klienta SMTP iesniegšanas dokumentācija norāda, ka SMTP AUTH parasti tiek iesniegts TCP portā 587 un var izmantot OAuth.
Ja konts ir parasts Microsoft 365 vai Exchange konts mūsdienu Outlook, nemēģiniet manuāli pārvērst to par POP/IMAP + SMTP profilu tikai tāpēc, lai atrisinātu sūtīšanas problēmu. Microsoft norāda, ka mūsdienu e-pasta klienti, piemēram, Outlook, parasti neizmanto SMTP AUTH parastai Exchange Online pastkastes sūtīšanai.
6. darbība: pārbaudiet SMTP autentifikāciju tikai tad, ja jūsu konts faktiski izmanto SMTP
Klasiskajam POP/IMAP profilam izejošais serveris var pieprasīt autentifikāciju. Precīzā opcija un akreditācijas dati ir atkarīgi no pakalpojuma sniedzēja. Tipiska klasiskā Outlook konfigurācija piedāvā cilni Izejošais serveris, kur var iespējot SMTP autentifikāciju.
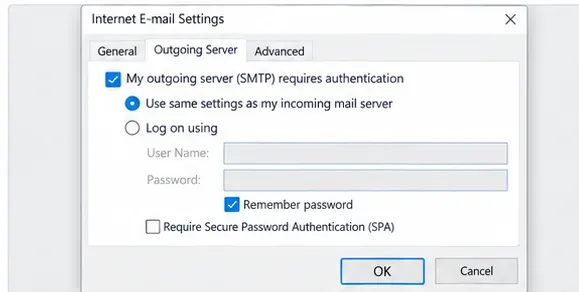
POP/IMAP konfigurācijā izejošā SMTP autentifikācija ir atdalīta no saņemšanas iestatījumiem, un tai ir jāatbilst pakalpojuma sniedzēja dokumentētajām prasībām.
Exchange Online administratoriem ir vēl viens slānis: SMTP AUTH var būt atspējots organizācijai vai konkrētai pastkastei. Microsoft dokumentē gan organizācijas līmeņa, gan pastkastes līmeņa kontroles iepriekš saistītajā SMTP AUTH rakstā. Ja vecāka stila lietojumprogramma vai POP/IMAP klients pēkšņi nevar sūtīt, kamēr Outlook tīmeklī darbojas, administratoram jāpārbauda, vai SMTP AUTH ir iespējots šim darba slodzes tipam un vai lietojumprogramma atbalsta OAuth.
Ko 2026. gada SMTP AUTH izmaiņa nozīmē tagad
Līdz 2026. gada septembrim Exchange komandas pārskatītais grafiks nosaka, ka SMTP AUTH pamata autentifikācijas darbība paliks nemainīga līdz 2026. gada decembra beigām. Tāpēc sūtīšanas kļūmei šodien nevajadzētu automātiski vainot pabeigtu globālu SMTP AUTH pamata autentifikācijas izslēgšanu. Tomēr organizācijām, kas joprojām izmanto pamata autentifikāciju, vajadzētu izmantot atlikušo laiku, lai pārietu uz OAuth vai citu atbalstītu sūtīšanas metodi, nevis uzskatīt pagaidu iespējošanu par ilgtermiņa risinājumu.
Microsoft plašākā pamata autentifikācijas atcelšanas dokumentācija, kas atjaunināta 2026. gada jūlijā, apstiprina, ka pamata autentifikācija jau ir noņemta galvenajiem Exchange Online klienta protokoliem, un virza izstrādātājus un lietojumprogrammas uz mūsdienu autentifikāciju.
7. darbība: atjaunojiet klasisko Outlook kontu vai profilu
Ja tīmekļa pasts sūta veiksmīgi, izsūtne ir tukša, Outlook ir tiešsaistē un konta akreditācijas dati un pakalpojuma sniedzēja iestatījumi ir pareizi, lokālais Outlook profils kļūst par spēcīgāku aizdomās turamo.
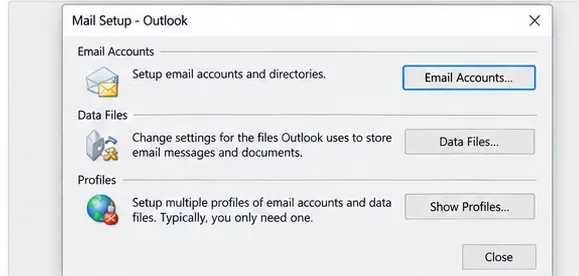
Klasiskā Outlook pasta iestatīšanas dialoglodziņš nodrošina piekļuvi konta konfigurācijai un Outlook profiliem.
Microsoft profila atjaunošanas norādījumi klasiskajam Outlook izmanto Faili > Konta iestatījumi > Konta iestatījumi, pēc tam atlasiet kontu un izvēlieties Atjaunot. Microsoft norāda, ka atjaunošanas opcija nav pieejama Outlook 2016, kas savienots ar Exchange kontu.
Ja atjaunošana nepalīdz, jauna klasiskā Outlook profila izveide ir tīrāka diagnostika nekā atkārtota esošā profila rediģēšana. Ja jaunais profils sūta pareizi, visticamāk, problēma bija sākotnējā profilā. Pirms profilu vai kontu noņemšanas saglabājiet visus tikai lokālos PST datus.
Automatizētai diagnostikai Microsoft tagad virza klasiskā Outlook lietotājus uz Windows Palīdzības iegūšana problēmu novēršanas rīkiem. Klasiskā Outlook problēmu novēršanas lapa uzskaita profila iestatīšanas, autentifikācijas un savienojamības problēmu novēršanas rīkus un norāda, ka šie rīki neattiecas uz jauno Outlook Windows versijai.
8. darbība: pārbaudiet lokālo drošības programmatūru tikai tad, ja pierādījumi norāda uz datoru
Ugunsmūris, vīrusa aizsardzība, VPN, starpniekserveris vai galapunktu drošības programmatūra var ietekmēt izejošos savienojumus, taču tiem jābūt vēlīnās stadijas aizdomās turamajiem, ja saņemšana darbojas. Neatspējojiet drošības programmatūru globāli kā rutīnas risinājumu. Tā vietā pārbaudiet tās notikumu žurnālu, skaidru bloķēšanas paziņojumu, VPN darbību vai administratora politiku.
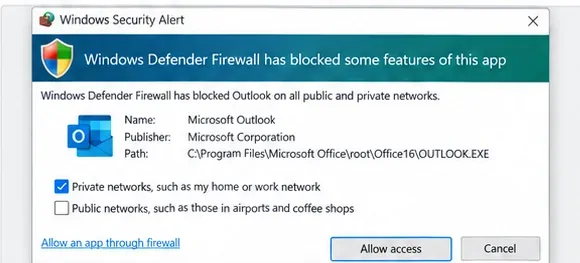
Ja Windows vai galapunktu drošība skaidri ziņo, ka Outlook ir bloķēts, pārskatiet konkrēto noteikumu, nevis pilnībā atspējojiet ugunsmūri.
Noderīgs izolācijas tests ir mēģināt izmantot Outlook citā uzticamā tīklā vai īslaicīgi atvienot VPN, ja jūsu organizācijas politika to atļauj. Ja tīmekļa pasts sūta un cita ierīce sūta no tā paša konta, bet tikai viena Outlook instalācija neizdodas, šie pierādījumi atbalsta lokālas lietojumprogrammas, profila vai drošības programmatūras cēloni.
Pēc jebkuras izmaiņas nosūtiet īsu testa ziņojumu uz adresi, kuru kontrolējat. Pārliecinieties, ka tas atstāj izsūtni un parādās sūtītajos vienumos. Pēc tam atbildiet no saņēmēja konta. Tests, kas gan sūta, gan saņem, apstiprina vairāk nekā tikai tas, ka Outlook ziņo “Savienots”.
Ātrās diagnostikas tabula
| Ko jūs novērojat | Lietderīgākā nākamā pārbaude | Kāpēc |
|---|
| Viens ziņojums ir iesprūdis; citi iepriekš tika sūtīti | Atveriet vecāko izsūtnes vienumu un noņemiet lielus pielikumus | Viens rindā esošs vienums var bloķēt vēlākus sūtījumus |
| Statuss norāda Darbs bezsaistē vai Atvienots | Atkārtoti izveidojiet savienojumu no Sūtīt/Saņemt un pārbaudiet tīkla piekļuvi | Outlook nevar sasniegt serveri, kamēr tas ir bezsaistē |
| Tīmekļa pasts sūta, darbvirsmas Outlook nē | Atkārtoti autentificējieties, atjaunojiet kontu/profilu vai izveidojiet testa profilu | Pastkaste un servera ceļš, visticamāk, darbojas |
| IMAP saņem, bet SMTP sūtīšana neizdodas | Pārbaudiet izejošo serveri, portu, šifrēšanu un autentifikāciju saskaņā ar pakalpojuma sniedzēja dokumentāciju | Ienākošie un izejošie savienojumi tiek konfigurēti atsevišķi |
| Microsoft 365 SMTP AUTH lietotne neizdodas | Administrators pārbauda SMTP AUTH politiku un OAuth atbalstu | SMTP AUTH var būt atspējots pa organizāciju vai pastkasti |
| Tikai viens dators neizdodas, un drošības programmatūra ziņo par bloķēšanu | Pārskatiet skaidro noteikumu vai galapunktu politiku | Kļūme ir lokalizēta šajā ierīcē |
Ko nedrīkst darīt
- Nemainiet nejaušus SMTP portus. Izmantojiet oficiālos iestatījumus no sava pakalpojuma sniedzēja vai administratora.
- Nepieņemiet, ka saņemšana pierāda, ka izejošā konfigurācija ir pareiza. POP/IMAP saņemšana un SMTP sūtīšana ir atsevišķi ceļi.
- Neatspējojiet ugunsmūri vai vīrusa aizsardzību pastāvīgi. Izpētiet skaidru bloķēšanu un pēc testēšanas atjaunojiet parasto aizsardzību.
- Neizveidojiet lietotnes paroli kā universālu apietu. Izmantojiet autentifikācijas metodi, ko jūsu pakalpojuma sniedzējs pašlaik atbalsta.
- Noņemiet profilu tikai pēc tam, kad esat aizsargājis tikai lokālos datus. PST faili un lokāli glabātais saturs var būt jāsaglabā.
- Nevainojiet 2026. gada decembra SMTP AUTH izmaiņu pārāk agri. Microsoft pašreizējais grafiks nosaka, ka noklusējuma atspējošanas posms līdz 2026. gada septembrim vēl nav noticis.
Kad sazināties ar administratoru vai e-pasta pakalpojuma sniedzēju?
Pārsūtiet problēmu, ja tas pats konts nevar sūtīt no tīmekļa pasta, vienlaikus ir skarti vairāki lietotāji, kļūda skaidri atsaucas uz politiku vai autentifikāciju, kuru nevarat mainīt, vai ja pastkaste izmanto Microsoft 365 organizācijas iestatījumus, piemēram, SMTP AUTH ierobežojumus. Administratori var arī pārskatīt Microsoft 365 pakalpojuma veselību un ziņojumu izsekošanas informāciju, uz kuru gala lietotājam nav piekļuves.
Ja pēc tam, kad konts darbojas tīmekļa pastā, ir ietekmēts tikai klasiskais Outlook, Microsoft iesaka savus pašreizējos klasiskā Outlook problēmu novēršanas rīkus un profila atjaunošanas ceļu. Ja izmantojat jauno Outlook, izmantojiet jaunā Outlook problēmu novēršanas plūsmu, nevis sekojiet ekrānuzņēmumiem un profila rīkiem, kas attiecas tikai uz klasisko Outlook.
Secinājums
Kad Outlook var saņemt, bet nevar sūtīt, novērsiet izejošo ceļu kontrolētā secībā: fiksējiet kļūdu, notīriet izsūtni, pārliecinieties, ka Outlook ir tiešsaistē, atjaunojiet autentifikāciju, apstipriniet SMTP iestatījumus tikai kontiem, kas faktiski izmanto SMTP, pēc tam atjaunojiet lokālo profilu vai izpētiet ierīcei specifisku drošības bloķēšanu. Microsoft 365 organizācijām, kas joprojām paļaujas uz SMTP AUTH pamata autentifikāciju, 2026. gada janvāra grafika pārskatīšana dod papildu laiku, taču OAuth joprojām ir virziens, uz kuru Microsoft virzās.