2026 m. rugsėjo mėn. atnaujinimas: „Microsoft“ šiais metais anksčiau pakeitė „Exchange Online“ SMTP AUTH bazinio autentifikavimo atsisakymo tvarkaraštį. „Exchange“ komandos atnaujinime, paskelbtame sausio 27 d. ir patikslintame 2026 m. sausio 29 d., „Microsoft“ nurodė, kad SMTP AUTH bazinio autentifikavimo elgsena išliks nepakitusi iki 2026 m. gruodžio mėn. 2026 m. gruodžio mėn. pabaigoje numatyta, kad esamiems nuomininkams ji bus išjungta pagal numatytuosius nustatymus, tačiau administratoriai vis tiek galės ją įjungti, jei prireiks; naujiems nuomininkams, sukurtiems po 2026 m. gruodžio mėn., palaikomas autentifikavimo būdas yra „OAuth“. Žr. „Exchange“ komandos atnaujintą SMTP AUTH bazinio autentifikavimo tvarkaraštį.
Tas atnaujinimas yra svarbus, jei „Outlook“ naudoja senesnės kartos POP/IMAP tipo sąranką arba jei jūsų organizacijoje yra įrenginių ir programų, kurios siunčia laiškus per autentifikuotą SMTP. Tai nereiškia, kad kiekvienas „Outlook“ vartotojas, kuris staiga negali siųsti laiškų 2026 m. rugsėjį, yra blokuojamas dėl atsisakymo. „Microsoft“ pažymi, kad modernūs „Outlook“ klientai, prijungti prie „Microsoft 365“, paprastai nenaudoja SMTP AUTH žinutėms siųsti. Daugumai vartotojų greitesnis būdas vis tiek yra nustatyti, ar problema yra užstrigusi žinutė, atjungties būsena, pasibaigęs prisijungimas, paskyros/profilio problema, ar siunčiančiojo serverio konfigūracijos klaida.
Šiame vadove dėmesys skiriamas dažnai pasitaikančiai situacijai, kai „Outlook“ toliau gauna žinutes, bet siuntimas nepavyksta, žinutės lieka išsiuntimo dėžutėje arba atsiranda siunčiančiojo serverio klaida. Žemiau pateiktos ekrano kopijos yra atitinkamų „Outlook“ ir „Windows“ valdiklių sąsajos iliustracijos; naudokite tekste aprašytas etiketes ir kelius, o ne laikykite pavyzdinį klaidos kodą ar pavyzdinį adresą savo specifinės priežasties įrodymu.
Kodėl „Outlook“ gali gauti el. laiškus, bet negali jų siųsti?
Gavimas ir siuntimas ne visada naudoja tą patį kelią. POP arba IMAP paskyra gali sėkmingai atsisiųsti arba sinchronizuoti gaunamus laiškus, o jos SMTP ryšys gali nepavykti autentifikavimo metu, naudoti neteisingą serverį ar prievadą arba būti blokuojamas paskyros politikos. Naudojant „Microsoft 365“ arba „Exchange“ paskyras, pažeistas vietinis „Outlook“ profilis, pasenusi autentifikavimo būsena, atjungties režimas arba užstrigusi išsiuntimo dėžutės įrašas taip pat gali trukdyti siųsti, nors anksčiau sinchronizuoti laiškai vis tiek rodomi normaliai.
Prieš keisdami nustatymus, atlikite vieną greitą diagnostiką: pabandykite išsiųsti trumpą žinutę be priedo per teikėjo žiniatinklio pašto sąsają, pvz., „Outlook“ žiniatinklyje „Microsoft 365“ aplinkoje. Jei žiniatinklio paštas sėkmingai išsiunčia, o darbalaukio „Outlook“ – ne, sutelkite dėmesį į „Outlook“, jo profilį, saugomus prisijungimo duomenis ir vietinę saugumo programinę įrangą. Jei žiniatinklio paštas taip pat negali išsiųsti, darbalaukio profilio keitimas greičiausiai neišspręs pagrindinės paskyros, tarnybos, politikos ar pašto dėžutės problemos.
1 žingsnis: priverstinis siuntimas ir tikslios simptomų užfiksavimas
Klasikiniame „Outlook“ „Windows“ sistemoje atidarykite skirtuką Siųsti / gauti ir pasirinkite Siųsti / gauti visuose aplankuose. Jei „Outlook“ praneša apie klaidą, prieš bandydami plačius pataisymus, užsirašykite tikslią žinutę. Formuliruotė gali atskirti autentifikavimo problemas nuo ryšio nesėkmių, žinučių dydžio apribojimų, gavėjo ar perdavimo klaidų bei vietinio profilio problemų.
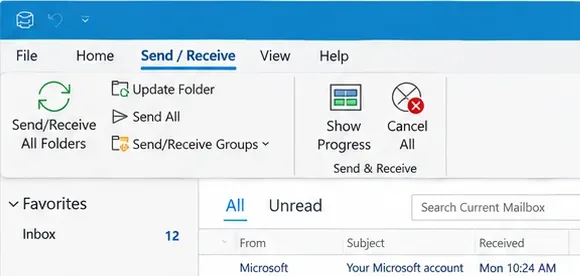
Klasikinio „Outlook“ „Siųsti / gauti“ valdikliai gali paleisti nedelsiant siuntimo bandymą ir palengvinti ryšio problemos stebėjimą.
Dabartinis „Microsoft“ „Outlook“ siuntimo ir gavimo trikčių šalinimo vadovas rekomenduoja pradėti nuo greitų patikrinimų prieš pereinant prie gilesnio profilio taisymo. Jei nepavyksta išsiųsti tik vienos žinutės, o kiti laiškai siunčiami, pirmiausia įtarkite tą žinutę, o ne iš naujo kurkite „Outlook“.
2 žingsnis: išvalykite seniausią užstrigusią žinutę iš išsiuntimo dėžutės
Viena neišsiųsta žinutė gali blokuoti vėlesnes žinutes už jos. Atidarykite Išsiuntimo dėžutę ir pradėkite nuo seniausio įrašo. Ieškokite didelio priedo, žinutės, kuri buvo redaguojama, kai „Outlook“ bandė ją išsiųsti, arba juodraščio, kuris kartojasi eilėje.
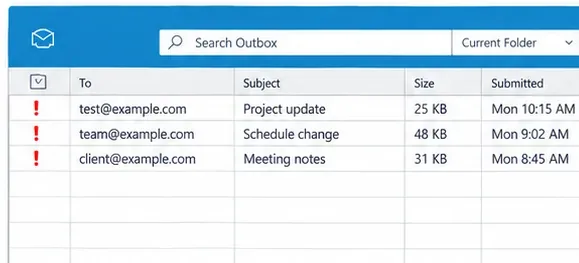
Pradėkite nuo seniausio eilėje esančio išsiuntimo dėžutės įrašo; viena užstrigusi žinutė gali sukurti įspūdį, kad visa paskyra nustojo siųsti.
„Microsoft“ konkrečiai rekomenduoja šalindami užstrigusias „Outlook“ žinutes pašalinti arba pakeisti didelį priedą. Dabartinėse gairėse šiam trikčių šalinimo procesui priedo slenkstis yra 20 MB, nors faktiniai teikėjų ir organizacijų apribojimai gali skirtis. Jei failas didelis, pašalinkite jį, suspauskite arba vietoj to pasidalinkite nuoroda į debesį. Tada iš naujo išsiųskite mažą tik tekstinę žinutę.
Jei „Outlook“ neleidžia redaguoti ar ištrinti užstrigusio įrašo, nes aktyviai bando jį perduoti, klasikinį „Outlook“ galima laikinai perkelti į „Darbas neprisijungus“ režimą, žinutę galima perkelti arba ištrinti, o tada „Outlook“ galima grąžinti į prisijungus būseną. „Microsoft“ aprašo šią elgseną savo „Outlook“ el. pašto užstrigimo gairėse.
3 žingsnis: įsitikinkite, kad klasikinis „Outlook“ nėra „Darbas neprisijungus“ arba „Atjungtas“
Anksčiau tą pačią dieną gauti laiškai nepatvirtina, kad „Outlook“ dabar yra prisijungęs. Klasikiniame „Outlook“ pažvelkite į būsenos juostą. „Microsoft“ teigia, kad Atjungtas, Darbas neprisijungus arba Bandoma prisijungti rodo, kad „Outlook“ negali pasiekti pašto serverio.
Atidarykite Siųsti / gauti ir pasirinkite Darbas neprisijungus, kad vėl prisijungtumėte, jei ši funkcija įjungta. „Microsoft“ aprašo būsenos indikatorius ir prisijungimo veiksmą straipsnyje Kaip dirbti neprisijungus „Outlook“ „Windows“ sistemoje.
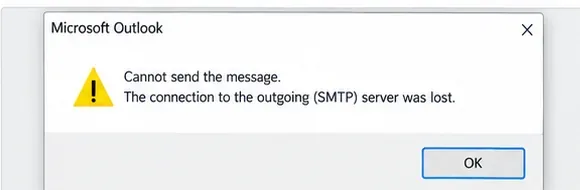
Siunčiančiojo serverio ryšio įspėjimas nurodo siuntimo kelią; prieš keisdami nepriklausomus „Outlook“ nustatymus, užsirašykite tikslią formuluotę.
Taip pat patikrinkite, ar veikia įprastas naršymas žiniatinklyje. Jei visas kompiuteris prarado tinklo prieigą, pirmiausia šalinkite „Windows“ arba tinklo problemas. Jei internetas veikia ir žiniatinklio paštas normaliai siunčia, tęskite su „Outlook“ specifiniais veiksmais.
4 žingsnis: atnaujinkite prisijungimą po slaptažodžio arba autentifikavimo pakeitimo
Jei el. pašto paskyros slaptažodis neseniai pasikeitė, „Outlook“ gali toliau rodyti sinchronizuotas žinutes, nors kitas siuntimo bandymas reikalauja naujo autentifikavimo. Naujajame „Outlook“ „Microsoft“ teigia, kad paskyra gali paprašyti tęsti ir vėl prisijungti. Trečiųjų šalių teikėjams „Outlook“ taip pat gali rodyti prašymą pateikti programos slaptažodį, jei tas teikėjas to reikalauja.
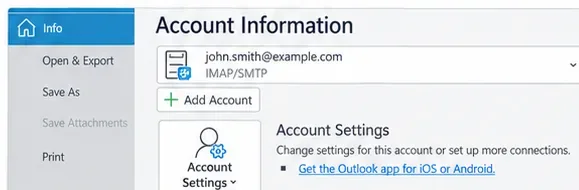
Paskyros informacija yra pradinis taškas peržiūrint, kaip sukonfigūruota klasikinė „Outlook“ paskyra; naujasis „Outlook“ vietoj to naudoja savo dabartinę paskyros nustatymų sąsają.
Nekurkite programos slaptažodžio, nebent jūsų el. pašto teikėjas aiškiai dokumentuoja šį reikalavimą. „Microsoft 365“ yra sukurta aplink modernų autentifikavimą, o ne naudoja programos slaptažodį kaip bendrą sprendimą. „Microsoft“ „Outlook“ el. pašto sąrankos trikčių šalinimo puslapyje nurodoma, kad slaptažodžių keitimai ir teikėjui specifiniai autentifikavimo reikalavimai gali trukdyti „Outlook“ tinkamai prisijungti.
Naudingas testas yra atsijungti ir iš naujo autentifikuoti tik tada, kai patvirtinote, kad slaptažodis veikia teikėjo svetainėje. Dažnas slaptažodžio keitimas nepatikrinus žiniatinklio pašto gali apsunkinti diagnostiką.
5 žingsnis: jei tai POP arba IMAP paskyra, patikrinkite siunčiančiojo SMTP nustatymus
Šis žingsnis yra ypač svarbus, kai „Outlook“ gauna per POP arba IMAP, bet negali siųsti. POP ir IMAP yra gaunamojo pašto protokolai; siuntimas naudoja atskirą siunčiančiojo SMTP konfigūraciją. „Microsoft“ paaiškina šį atskyrimą savo „Exchange Online“ dokumentacijoje: POP3 ir IMAP4 klientai naudoja autentifikuotą SMTP pateikimą, kai jiems reikia siųsti laiškus per SMTP AUTH.
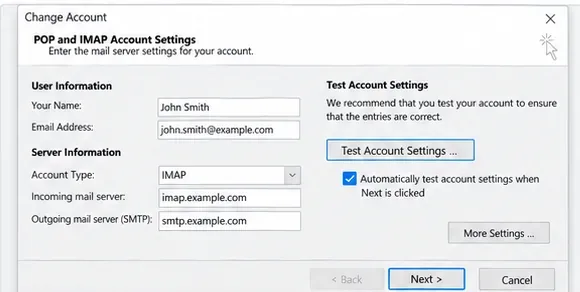
POP/IMAP sąrankose yra atskiri gaunamojo ir siunčiančiojo serverio laukai, todėl gavimas gali veikti, o SMTP siuntimas gali būti neteisingai sukonfigūruotas.
Palyginkite siunčiančiojo serverio pavadinimą, prievadą, šifravimo metodą, vartotojo vardo formatą ir autentifikavimo reikalavimą su oficialia jūsų pašto teikėjo dokumentacija. Nekopijuokite serverio reikšmių iš atsitiktinio trikčių šalinimo svetainės. „Microsoft 365“ organizacijoms, kurios sąmoningai naudoja SMTP AUTH, „Microsoft“ autentifikuoto kliento SMTP pateikimo dokumentacija teigia, kad SMTP AUTH paprastai pateikiamas TCP prievade 587 ir gali naudoti „OAuth“.
Jei paskyra yra įprasta „Microsoft 365“ arba „Exchange“ paskyra moderniuose „Outlook“, nekonvertuokite jos rankiniu būdu į POP/IMAP + SMTP profilį tik tam, kad išspręstumėte siuntimo problemą. „Microsoft“ teigia, kad modernūs el. pašto klientai, tokie kaip „Outlook“, paprastai nenaudoja SMTP AUTH įprastam „Exchange Online“ pašto dėžutės siuntimui.
6 žingsnis: tikrinkite SMTP autentifikavimą tik tada, kai jūsų paskyra iš tikrųjų naudoja SMTP
Klasikiniam POP/IMAP profiliui siunčiantysis serveris gali reikalauti autentifikavimo. Tikslus pasirinkimas ir prisijungimo duomenys priklauso nuo teikėjo. Tipinė klasikinė „Outlook“ konfigūracija turi skirtuką Siunčiantysis serveris, kuriame galima įjungti SMTP autentifikavimą.
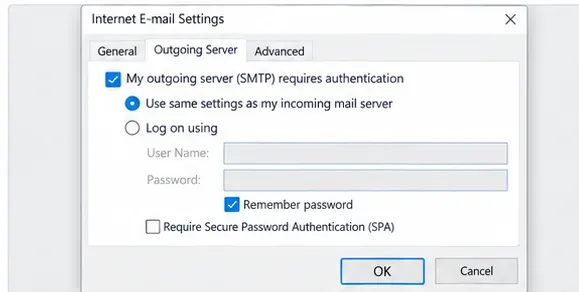
POP/IMAP konfigūracijoje siunčiančiojo SMTP autentifikavimas yra atskiras nuo gavimo nustatymų ir turi atitikti dokumentuotus teikėjo reikalavimus.
„Exchange Online“ administratoriams yra dar vienas lygmuo: SMTP AUTH gali būti išjungta organizacijai arba konkrečiai pašto dėžutei. „Microsoft“ dokumentuoja tiek organizacijos, tiek pašto dėžutės lygio valdiklius aukščiau pateiktame SMTP AUTH straipsnyje. Jei senesnės kartos programa arba POP/IMAP klientas staiga negali siųsti, o „Outlook“ žiniatinklyje veikia, administratorius turėtų patikrinti, ar SMTP AUTH yra įjungta tam darbui ir ar programa palaiko „OAuth“.
Ką 2026 m. SMTP AUTH pakeitimas reiškia dabar
2026 m. rugsėjo mėn. duomenimis, „Exchange“ komandos patikslintas tvarkaraštis teigia, kad SMTP AUTH bazinio autentifikavimo elgsena nepasikeis iki 2026 m. gruodžio mėn. pabaigos. Todėl šiandienos siuntimo nesėkmė neturėtų būti automatiškai siejama su visuotiniu SMTP AUTH bazinio autentifikavimo išjungimu. Tačiau organizacijos, kurios vis dar naudoja bazinį autentifikavimą, turėtų pasinaudoti likusiu laiku pereiti prie „OAuth“ arba kito palaikomo siuntimo metodo, o ne laikyti laikiną įjungimą ilgalaikiu sprendimu.
Platesnė „Microsoft“ bazinio autentifikavimo atsisakymo dokumentacija, atnaujinta 2026 m. liepos mėn., patvirtina, kad bazinis autentifikavimas jau buvo pašalintas pagrindiniams „Exchange Online“ klientų protokolams, ir nukreipia kūrėjus bei programas link modernaus autentifikavimo.
7 žingsnis: sutaisykite klasikinę „Outlook“ paskyrą arba profilį
Jei žiniatinklio paštas sėkmingai siunčia, išsiuntimo dėžutė yra tuščia, „Outlook“ yra prisijungęs, o paskyros prisijungimo duomenys ir teikėjo nustatymai yra teisingi, vietinis „Outlook“ profilis tampa stipresniu įtariamuoju.
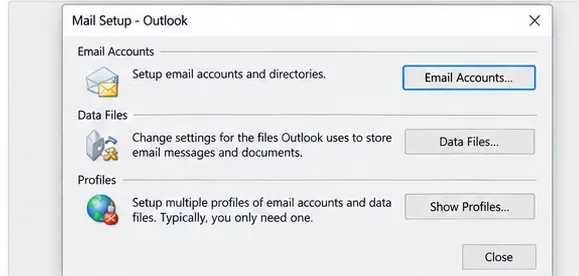
Klasikinio „Outlook“ pašto sąrankos dialogo langas suteikia prieigą prie paskyros konfigūracijos ir „Outlook“ profilių.
„Microsoft“ profilio taisymo instrukcijos klasikiniam „Outlook“ naudoja Failas > Paskyros nustatymai > Paskyros nustatymai, tada pasirinkite paskyrą ir pasirinkite Taisyti. „Microsoft“ pažymi, kad taisymo parinktis nėra prieinama „Outlook 2016“, prijungtam prie „Exchange“ paskyros.
Jei taisymas nepadeda, naujo klasikinio „Outlook“ profilio sukūrimas yra švaresnis diagnostikos būdas nei nuolatinis esamo profilio redagavimas. Jei naujas profilis sėkmingai siunčia, greičiausiai problema buvo originalus profilis. Prieš šalindami profilius ar paskyras, išsaugokite visus vietinius PST duomenis.
Automatiniam diagnostikos tikslui „Microsoft“ dabar nukreipia klasikinius „Outlook“ vartotojus į „Windows“ Get Help trikčių šalinimo įrankius. Klasikinių „Outlook“ trikčių šalinimo įrankių puslapyje išvardyti profilio sąrankos, autentifikavimo ir ryšio trikčių šalinimo įrankiai, ir nurodoma, kad šie įrankiai netaikomi naujajam „Outlook“ „Windows“ sistemoje.
8 žingsnis: tikrinkite vietinę saugumo programinę įrangą tik tada, jei įrodymai rodo į kompiuterį
Užkarda, antivirusinė programa, VPN, proxy arba galinių taškų saugumo programinė įranga gali paveikti išorinius ryšius, tačiau kai gavimas veikia, jie turėtų būti vėlyvos stadijos įtariamieji. Neišjunkite saugumo programinės įrangos globaliai kaip rutininių pataisymų. Vietoj to, patikrinkite jos įvykių žurnalą, aiškų blokavimo pranešimą, VPN elgseną arba administratoriaus politiką.
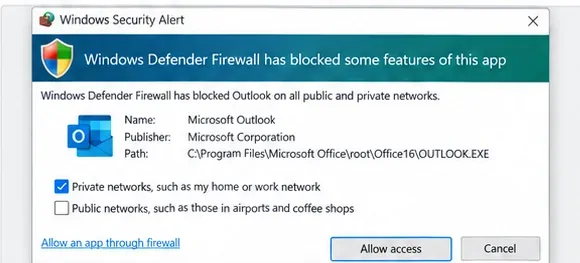
Jei „Windows“ arba galinių taškų saugumas aiškiai praneša, kad „Outlook“ yra blokuojamas, peržiūrėkite konkrečią taisyklę, o ne visiškai išjunkite užkardą.
Naudingas izoliavimo testas yra pabandyti „Outlook“ kitame patikimame tinkle arba laikinai atjungti VPN, jei jūsų organizacijos politika tai leidžia. Jei žiniatinklio paštas siunčia ir kitas įrenginys siunčia iš tos pačios paskyros, bet tik viena „Outlook“ diegimo kopija nepavyksta, tai patvirtina vietinės programos, profilio arba saugumo programinės įrangos priežastį.
Po bet kokio pakeitimo išsiųskite trumpą testinę žinutę adresu, kurį kontroliuojate. Patvirtinkite, kad ji palieka išsiuntimo dėžutę ir pasirodo išsiųstų elementų aplanke. Tada atsakykite iš gavėjo paskyros. Testas, kuris ir siunčia, ir gauna, patvirtina daugiau nei vien tai, kad „Outlook“ praneša „Prisijungęs“.
Greitos diagnostikos lentelė
| Ką stebite | Naudingiausias kitas patikrinimas | Kodėl |
|---|
| Viena žinutė užstrigo; kitos anksčiau buvo siunčiamos | Atidarykite seniausią išsiuntimo dėžutės įrašą ir pašalinkite didelius priedus | Vienas eilėje esantis įrašas gali blokuoti vėlesnius siuntimus |
| Būsena rodo „Darbas neprisijungus“ arba „Atjungtas“ | Iš naujo prisijunkite per „Siųsti / gauti“ ir patikrinkite tinklo prieigą | „Outlook“ negali pasiekti serverio būdamas neprisijungęs |
| Žiniatinklio paštas siunčia, darbalaukio „Outlook“ – ne | Iš naujo autentifikuokite, sutaisykite paskyrą/profilį arba sukurkite testinį profilį | Pašto dėžutė ir serverio kelias greičiausiai veikia |
| IMAP gauna, bet SMTP siuntimas nepavyksta | Patikrinkite siunčiantįjį serverį, prievadą, šifravimą ir autentifikavimą pagal teikėjo dokumentaciją | Gaunamieji ir siunčiamieji ryšiai yra konfigūruojami atskirai |
| „Microsoft 365“ SMTP AUTH programa nepavyksta | Administratorius patikrina SMTP AUTH politiką ir „OAuth“ palaikymą | SMTP AUTH gali būti išjungta pagal organizaciją arba pašto dėžutę |
| Tik vienas kompiuteris nepavyksta ir saugumo programinė įranga praneša apie bloką | Peržiūrėkite aiškią taisyklę arba galinių taškų politiką | Nesėkmė yra lokalizuota tame įrenginyje |
Ko nedaryti
- Nekeiskite atsitiktinių SMTP prievadų. Naudokite oficialius savo teikėjo arba administratoriaus nustatymus.
- Nedarykite prielaidos, kad gavimas įrodo, jog siunčiančioji konfigūracija yra teisinga. POP/IMAP gavimas ir SMTP siuntimas yra atskiri keliai.
- Niekaip neišjunkite užkardos ar antivirusinės programos. Ištirkite aiškų bloką ir po testavimo atstatykite normalią apsaugą.
- Nekurkite programos slaptažodžio kaip universalios apėjimo priemonės. Naudokite autentifikavimo metodą, kurį šiuo metu palaiko jūsų teikėjas.
- Nenaikinkite profilio prieš apsaugodami vietinius duomenis. PST failams ir vietiniams saugomiems turiniui gali prireikti išsaugojimo.
- Nekaltinkite 2026 m. gruodžio mėn. SMTP AUTH pakeitimo per anksti. Dabartinis „Microsoft“ tvarkaraštis teigia, kad numatytasis išjungimo etapas 2026 m. rugsėjį dar neįvyko.
Kada turėtumėte kreiptis į savo administratorių arba el. pašto teikėją?
Kreipkitės pagalbos, kai ta pati paskyra negali siųsti iš žiniatinklio pašto, tuo pačiu metu paveikiami keli vartotojai, klaida aiškiai nurodo politiką arba autentifikavimą, kurio negalite pakeisti, arba pašto dėžutė naudoja „Microsoft 365“ organizacinius nustatymus, tokius kaip SMTP AUTH apribojimai. Administratoriai taip pat gali peržiūrėti „Microsoft 365“ tarnybų būklę ir žinučių trasavimo informaciją, kurios galutinis vartotojas negali pasiekti.
Jei paveiktas tik klasikinis „Outlook“ po to, kai paskyra veikia žiniatinklyje, „Microsoft“ rekomenduoja savo dabartinius klasikinius „Outlook“ trikčių šalinimo įrankius ir profilio taisymo kelią. Jei naudojate naująjį „Outlook“, naudokite naujojo „Outlook“ trikčių šalinimo eigą, o ne sekite ekrano kopijas ir profilio įrankius, kurie taikomi tik klasikiniam „Outlook“.
Išvada
Kai „Outlook“ gali gauti, bet negali siųsti, šalinkite siuntimo kelio problemas kontroliuojama tvarka: užfiksuokite klaidą, išvalykite išsiuntimo dėžutę, patikrinkite, ar „Outlook“ yra prisijungęs, atnaujinkite autentifikavimą, patvirtinkite SMTP nustatymus tik paskyroms, kurios iš tikrųjų naudoja SMTP, tada sutaisykite vietinį profilį arba ištirkite įrenginio specifinį saugumo bloką. „Microsoft 365“ organizacijoms, kurios vis dar priklauso nuo SMTP AUTH bazinio autentifikavimo, 2026 m. sausio mėn. tvarkaraščio revizija suteikia papildomo laiko, tačiau „OAuth“ išlieka kryptimi, link kurios juda „Microsoft“.