Päivitys syyskuu 2026: Microsoft muutti Exchange Onlinen SMTP AUTH Basic Authentication -käyttöönoton lopettamisajankohtaa aiemmin tänä vuonna. Exchange-tiimin 27. tammikuuta julkaistussa ja 29. tammikuuta 2026 tarkistetussa päivityksessä Microsoft ilmoitti, että SMTP AUTH Basic Authentication -toiminta pysyy ennallaan joulukuun 2026 loppuun asti. Joulukuun 2026 lopussa se on tarkoitus poistaa oletusarvoisesti käytöstä olemassa olevilla asiakkaille, mutta järjestelmänvalvojat voivat edelleen ottaa sen käyttöön tarvittaessa; joulukuun 2026 jälkeen luoduille uusille asiakkaille OAuth on tuettu todennusmenetelmä. Katso Exchange-tiimin päivitetty SMTP AUTH Basic Authentication -aikataulu.
Tämä päivitys on merkityksellinen, jos Outlook käyttää vanhaa POP/IMAP-tyyppistä asetusta tai jos organisaatiossasi on laitteita ja sovelluksia, jotka lähettävät sähköpostia todennetun SMTP:n kautta. Se ei tarkoita, että jokainen Outlook-käyttäjä, joka ei voi äkillisesti lähettää sähköpostia syyskuussa 2026, olisi estetty käyttöönoton lopettamisen vuoksi. Microsoft huomauttaa, että modernit Outlook-asiakkaat, jotka ovat yhteydessä Microsoft 365:een, eivät yleensä käytä SMTP AUTH:tä viestien lähettämiseen. Useimmille käyttäjille nopein tapa on edelleen tunnistaa, johtuuko ongelma jumittuneesta viestistä, offline-tilasta, vanhentuneesta kirjautumisesta, tili-/profiiliongelmasta vai lähtevän palvelimen määritysongelmasta.
Tämä opas keskittyy yleiseen tilanteeseen, jossa Outlook jatkaa viestien vastaanottamista, mutta lähettäminen epäonnistuu, viestit jäävät Lähtevät-kansioon tai näkyviin tulee lähtevän palvelimen virhe. Alla olevat kuvakaappaukset ovat käyttöliittymäkuvaannoksia relevantteista Outlook- ja Windows-ohjaimista; käytä tekstissä kuvattuja etikettejä ja polkuja äläkä käsittele näytevirhekoodia tai näyteosoitetta todisteena sinun erityisestä syystäsi.
Miksi Outlook voi vastaanottaa sähköpostia mutta ei lähettää sitä?
Vastaanotto ja lähettäminen eivät aina käytä samaa reittiä. POP- tai IMAP-tili voi onnistuneesti ladata tai synkronoida saapuvat viestit, kun taas sen SMTP-yhteys epäonnistuu todennuksessa, käyttää väärää palvelinta tai porttia tai se estetään tilikäytännöllä. Microsoft 365- tai Exchange-tilien kohdalla vioittunut paikallinen Outlook-profiili, vanhentunut todennustila, offline-tila tai jumittunut Lähtevät-kansion kohde voivat myös estää lähettämisen, vaikka aiemmin synkronoidut viestit näkyisivät edelleen normaalisti.
Tee yksi nopea diagnostiikka ennen asetusten muuttamista: yritä lähettää lyhyt viesti ilman liitteitä palveluntarjoajan verkkopostiliittymästä, kuten Microsoft 365:n Outlook on the webistä. Jos verkkoposti lähettää onnistuneesti mutta työpöytä-Outlook ei, keskity Outlookiin, sen profiiliin, tallennettuihin kirjautumistietoihin ja paikalliseen tietoturvaohjelmistoon. Jos verkkopostikaan ei voi lähettää, työpöytäprofiilin muuttaminen ei todennäköisesti ratkaise taustalla olevaa tili-, palvelu-, käytäntö- tai postilaatikko-ongelmaa.
Vaihe 1: pakota lähetys ja tallenna tarkka oire
Avaa perinteisessä Windowsin Outlookissa Lähetä/Vastaanota-välilehti ja valitse Lähetä/Vastaanota kaikki kansiot. Jos Outlook ilmoittaa virheestä, kirjoita ylös tarkka viesti ennen laajojen korjaustoimenpiteiden kokeilemista. Sanamuoto voi erottaa todennusongelmat yhteysvirheistä, viestikokorajoituksista, vastaanottajan tai välitysvirheistä ja paikallisista profiiliongelmista.
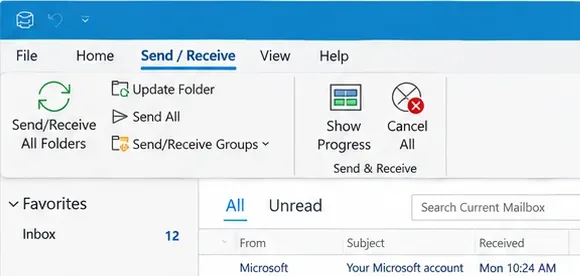
Perinteisen Outlookin Lähetä/Vastaanota-ohjaimet voivat käynnistää välittömän lähetysyrityksen ja tehdä yhteysongelman havaitsemisesta helpompaa.
Microsoftin nykyinen Outlookin lähetys- ja vastaanotto-ongelmanmääritysopas suosittelee aloittamaan pikaisista tarkistuksista ennen siirtymistä syvempään profiilin korjaukseen. Jos vain yksi viesti epäonnistuu muiden lähtiessä, käsittele sitä viestiä ensisijaisena epäiltynä sen sijaan, että rakentaisit Outlookin uudelleen.
Vaihe 2: poista vanhin jumittunut viesti Lähtevät-kansiosta
Yksi lähetämätön viesti voi estää sen takana olevat myöhemmät viestit. Avaa Lähtevät-kansio ja aloita vanhimmasta kohdasta. Etsi suurta liitettä, viestiä, jota muokattiin Outlookin yrittäessä lähettää sitä, tai luonnosta, joka palaa jonoon toistuvasti.
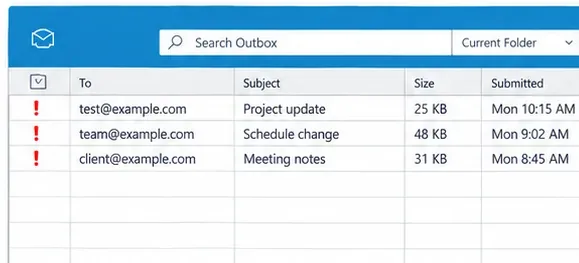
Aloita vanhimmasta jonossa olevasta Lähtevät-kansion kohdasta; yksi jumittunut viesti voi saada koko tilin näyttämään siltä, että se on lopettanut lähettämisen.
Microsoft neuvoo nimenomaisesti poistamaan tai korvaamaan suuren liitteen tutkiessaan jumittuneita Outlook-viestejä. Sen nykyinen ohjeistus käyttää 20 Mt:tä liiterajana tässä virheenmääritysvirtauksessa, vaikka todelliset palveluntarjoajan ja organisaation rajat voivat vaihdella. Jos tiedosto on suuri, poista se, pakkaa se tai jaa pilvilinkki sen sijaan. Lähetä sitten pieni pelkkää tekstiä sisältävä viesti uudelleen.
Jos Outlook ei salli jumittuneen kohteen muokkaamista tai poistamista, koska se yrittää aktiivisesti lähettää sitä, perinteinen Outlook voidaan laittaa väliaikaisesti Työskentele offline-tilaan, viesti voidaan siirtää tai poistaa, ja Outlook voidaan sitten palauttaa verkkoon. Microsoft dokumentoi tämän toiminnan Outlook-sähköpostin jumittumisohjeessaan.
Vaihe 3: varmista, ettei perinteinen Outlook ole Työskentele offline-tilassa tai Irrotettu
Se, että olet vastaanottanut sähköpostia aiemmin päivällä, ei todista, että Outlook on yhteydessä nyt. Tarkista tila perinteisessä Outlookissa. Microsoft sanoo, että Irrotettu, Työskentele offline-tilassa tai Yritetään muodostaa yhteys osoittaa, ettei Outlook saa yhteyttä postipalvelimeen.
Avaa Lähetä/Vastaanota ja valitse Työskentele offline-tilassa kytkeäksesi sen pois päältä, jos se on käytössä. Microsoft kuvaa tilailmaisimet ja uudelleenliittymisen toiminnossa Miten työskennellä offline-tilassa Outlookissa Windowsille.
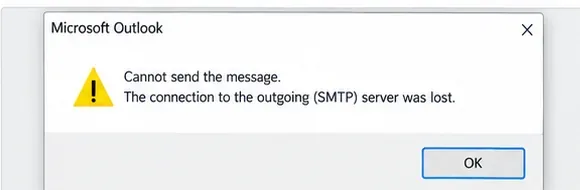
Lähtevän palvelimen yhteysvaroitus viittaa lähetyspolkuun; tallenna tarkka sanamuoto ennen kuin muutat epäolennaisia Outlook-asetuksia.
Tarkista myös, että tavallinen verkkoselaus toimii. Jos koko tietokone on menettänyt verkkoyhteyden, tutki Windowsia tai verkkoa ensin. Jos internet toimii ja verkkoposti lähettää normaalisti, jatka Outlook-kohtaisilla vaiheilla.
Vaihe 4: päivitä kirjautuminen salasanan tai todennuksen muutoksen jälkeen
Sähköpostitilin salasana on vaihtunut äskettäin, Outlook saattaa jatkaa synkronoitujen viestien näyttämistä, kun seuraava lähetysyritys vaatii uuden todennuksen. Uudessa Outlookissa Microsoft sanoo, että tili voi kehottaa sinua jatkamaan ja kirjautumaan uudelleen. Kolmansien osapuolten palveluntarjoajien kohdalla Outlook voi myös näyttää pyynnön sovellussalasanasta, jos palveluntarjoaja vaatii sitä.
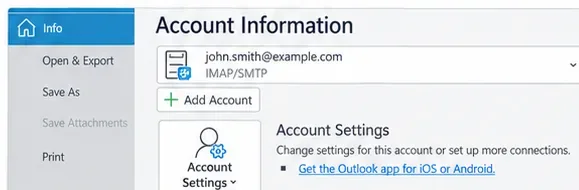
Tilitiedot on lähtökohta perinteisen Outlook-tilin määritysten tarkasteluun; uusi Outlook käyttää nykyistä tiliasetusten käyttöliittymäänsä sen sijaan.
Älä luo sovellussalasanaa, ellei sähköpostipalveluntarjoajasi nimenomaisesti dokumentoi tätä vaatimusta. Microsoft 365 on rakennettu Modern Authenticationin ympärille eikä käytä sovellussalasanaa yleisenä korjauksena. Microsoftin Outlook-sähköpostin asennuksen virheenmäärityssivu huomauttaa, että salasanamuutokset ja palveluntarjoajakohtaiset todennusvaatimukset voivat estää Outlookia muodostamasta yhteyttä oikein.
Hyödyllinen testi on kirjautua ulos ja uudelleen todentaa vasta sen jälkeen, kun olet vahvistanut salasanan toimivan palveluntarjoajan verkkosivustolla. Salasanan toistuva vaihtaminen ilman verkkopostin tarkistamista voi vaikeuttaa diagnostiikkaa.
Vaihe 5: jos kyseessä on POP- tai IMAP-tili, varmista lähtevät SMTP-asetukset
Tämä vaihe on erityisen tärkeä, kun Outlook vastaanottaa POP:n tai IMAP:n kautta mutta ei voi lähettää. POP ja IMAP ovat saapuvan postin protokollia; lähettäminen käyttää erillistä lähtevää SMTP-määritystä. Microsoft selittää tämän erottelun Exchange Onlinen dokumentaatiossaan: POP3- ja IMAP4-asiakkaat käyttävät todennettua SMTP-lähetystä, kun niiden on lähetettävä sähköpostia SMTP AUTH:n kautta.
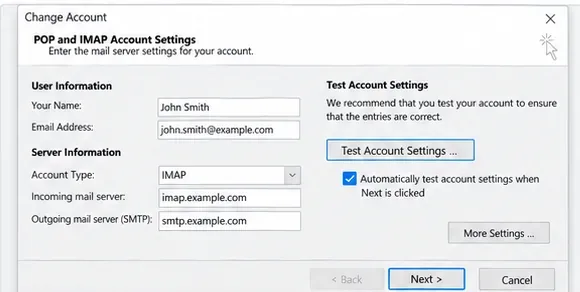
POP/IMAP-asetuksissa on erilliset saapuvan ja lähtevän palvelimen kentät, joten vastaanotto voi toimia, kun SMTP-lähetys on virheellisesti määritetty.
Vertaa lähtevän palvelimen nimeä, porttia, salaustapaa, käyttäjätunnemuotoa ja todennusvaatimusta viralliseen dokumentaatioon sähköpostipalveluntarjoajaltasi. Älä kopioi palvelinarvoja satunnaiselta virheenmäärityssivustolta. Microsoft 365 -organisaatioille, jotka tarkoituksellisesti käyttävät SMTP AUTH:tä, Microsoftin todennetun asiakkaan SMTP-lähetysdokumentaatio sanoo, että SMTP AUTH lähetetään tyypillisesti TCP-portissa 587 ja se voi käyttää OAuthia.
Jos tili on normaali Microsoft 365- tai Exchange-tili modernissa Outlookissa, älä muunna sitä manuaalisesti POP/IMAP + SMTP -profiiliksi vain ratkaistaksesi lähetysongelman. Microsoft sanoo, että modernit sähköpostiasiakkaat kuten Outlook eivät yleensä käytä SMTP AUTH:tä tavalliseen Exchange Onlinen postilaatikon lähettämiseen.
Vaihe 6: tarkista SMTP-todennus vain, jos tilisi todella käyttää SMTP:tä
Perinteisessä POP/IMAP-profiilissa lähtevä palvelin voi vaatia todennusta. Tarkka vaihtoehto ja kirjautumistiedot riippuvat palveluntarjoajasta. Tyypillinen perinteinen Outlook-määritys paljastaa Lähtevä palvelin -välilehden, jossa SMTP-todennus voidaan ottaa käyttöön.
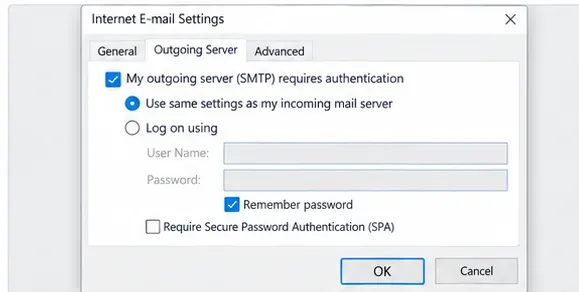
POP/IMAP-määrityksessä lähtevä SMTP-todennus on erillinen vastaanottoasetuksista ja sen on vastattava palveluntarjoajan dokumentoituja vaatimuksia.
Exchange Onlinen järjestelmänvalvojille on toinen kerros: SMTP AUTH voidaan poistaa käytöstä organisaatiolle tai tietylle postilaatikolle. Microsoft dokumentoi sekä organisaatiotason että postilaatikkotason ohjaimet yllä linkitetyssä SMTP AUTH -artikkelissa. Jos vanha sovellus tai POP/IMAP-asiakas ei äkillisesti voi lähettää, kun Outlook on the web toimii, järjestelmänvalvojan tulisi tarkistaa, onko SMTP AUTH otettu käyttöön kyseiselle työmäärälle ja tukeeko sovellus OAuthia.
Mitä 2026:n SMTP AUTH -muutos tarkoittaa juuri nyt
Syyskuussa 2026 Exchange-tiimin tarkistettu aikataulu sanoo, että SMTP AUTH:n Basic Authentication -toiminta on ennallaan joulukuun 2026 loppuun asti. Siksi lähetysvirhettä ei tulisi automaattisesti syyttää SMTP AUTH Basic Authentication -käyttöönoton lopettamisen globaalista päättymisestä. Organisaatioiden, jotka käyttävät edelleen Basic Authenticationia, tulisi kuitenkin käyttää jäljellä olevaa aikaa siirtyäkseen OAuthiin tai toiseen tuettuun lähetysmenetelmään sen sijaan, että käsiteltäisiin väliaikaista uudelleenkäyttöönottoa pitkän aikavälin suunnitteluna.
Microsoftin laajempi Basic Authentication -käyttöönoton lopettamisdokumentaatio, joka päivitettiin heinäkuussa 2026, vahvistaa, että Basic Authentication on jo poistettu suurimmista Exchange Onlinen asiakasprotokollista ja ohjaa kehittäjiä ja sovelluksia Modern Authenticationin suuntaan.
Vaihe 7: korjaa perinteinen Outlook-tili tai profiili
Jos verkkoposti lähettää onnistuneesti, Lähtevät-kansio on tyhjä, Outlook on verkossa ja tilin kirjautumistiedot sekä palveluntarjoajan asetukset ovat oikein, paikallisesta Outlook-profiilista tulee vahvempi epäilty.
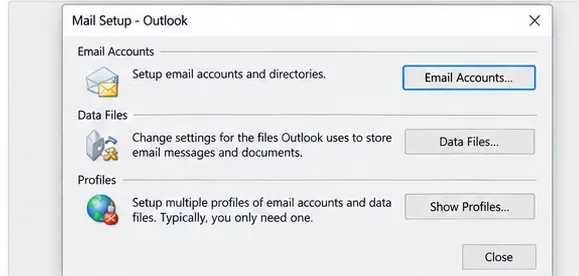
Perinteisen Outlookin Mail Setup -valintaikkuna tarjoaa pääsyn tilin määrityksiin ja Outlook-profiileihin.
Microsoftin profiilin korjausohjeet perinteiselle Outlookille käyttävät polkua Tiedosto > Tiliasetukset > Tiliasetukset, valitse sitten tili ja valitse Korjaa. Microsoft huomauttaa, että Korjaa-vaihtoehto ei ole käytettävissä Outlook 2016:ssa, joka on yhteydessä Exchange-tiliin.
Jos korjaus ei auta, uuden perinteisen Outlook-profiilin luominen on puhtaampi diagnostiikka kuin olemassa olevan toistuva muokkaaminen. Jos uusi profiili lähettää oikein, alkuperäinen profiili oli todennäköisesti ongelma. Säilytä kaikki paikalliset PST-tiedot ennen profiilien tai tilien poistamista.
Automaattista diagnostiikkaa varten Microsoft ohjaa nyt perinteisen Outlookin käyttäjät Windowsin Get Help -virheenmääritystyökaluihin. Perinteisen Outlookin virheenmääritystyökalut -sivu luettelee profiilin asennuksen, todennuksen ja yhteyden virheenmääritystyökalut ja toteaa, että nämä työkalut eivät koske uutta Outlookia Windowsille.
Vaihe 8: tarkista paikallinen tietoturvaohjelmisto vain, jos näyttö osoittaa tietokoneen
Palomuuri, virustorjunta, VPN, välityspalvelin tai päätepisteen tietoturvaohjelmisto voivat vaikuttaa ulosmeneviin yhteyksiin, mutta niiden tulisi olla myöhäisen vaiheen epäiltyjä, kun vastaanotto toimii. Älä poista tietoturvaohjelmistoa käytöstä globaalisti rutiinikorjauksena. Sen sijaan tarkista sen tapahtumaloki, nimenomainen estoilmoitus, VPN:n toiminta tai järjestelmänvalvojan käytäntö.
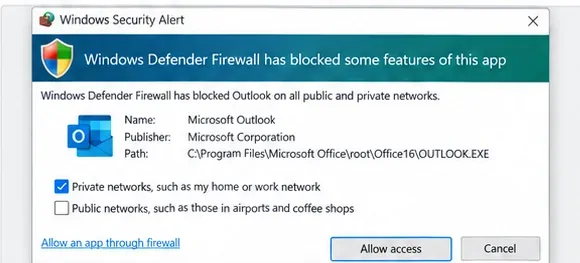
Jos Windows tai päätepisteen tietoturva ilmoittaa nimenomaisesti, että Outlook on estetty, tarkista tietty sääntö sen sijaan, että poistaisit palomuurin kokonaan käytöstä.
Hyödyllinen eristystesti on kokeilla Outlookia toisella luotettavalla verkolla tai väliaikaisesti irrottaa VPN, jos organisaatiosi käytäntö sen sallii. Jos verkkoposti lähettää ja toinen laite lähettää samasta tilistä, mutta vain yksi Outlook-asennus epäonnistuu, tämä näyttö tukee paikallista sovellus-, profiili- tai tietoturvaohjelmistosyytä.
Minkä tahansa muutoksen jälkeen lähetä lyhyt testiviesti osoitteeseen, jota hallitset. Varmista, että se poistuu Lähtevät-kansiosta ja näkyy Lähetetyt-kansiossa. Vastaa sitten vastaanottajan tililtä. Testi, joka sekä lähettää että vastaanottaa, varmistaa enemmän kuin pelkkä Outlookin ilmoitus "Yhdistetty".
Nopea diagnostiikkataulukko
| Mitä havaitset | Hyödyllisin seuraava tarkistus | Miksi |
|---|
| Yksi viesti on jumissa; muut lähetettiin aiemmin | Avaa vanhin Lähtevät-kansion kohde ja poista suuret liitteet | Yksi jonossa oleva kohde voi estää myöhemmät lähetykset |
| Tila sanoo Työskentele offline-tilassa tai Irrotettu | Yhdistä uudelleen Lähetä/Vastaanota -kohdasta ja testaa verkkoyhteys | Outlook ei saa yhteyttä palvelimeen offline-tilassa |
| Verkkoposti lähettää, työpöytä-Outlook ei | Uudelleentodenna, korjaa tili/profiili tai luo testiprofiili | Postilaatikko ja palvelinpolku toimivat todennäköisesti |
| IMAP vastaanottaa mutta SMTP-lähetys epäonnistuu | Varmista lähtevä palvelin, portti, salaus ja todennus palveluntarjoajan dokumentaatiolla | Saapuvat ja lähtevät yhteydet on määritetty erikseen |
| Microsoft 365 SMTP AUTH -sovellus epäonnistuu | Järjestelmänvalvoja tarkistaa SMTP AUTH -käytännön ja OAuth-tuen | SMTP AUTH voidaan poistaa käytöstä organisaatiokohtaisesti tai postilaatikkokohtaisesti |
| Vain yksi tietokone epäonnistuu ja tietoturvaohjelmisto ilmoittaa estosta | Tarkista nimenomainen sääntö tai päätepisteen käytäntö | Epäonnistuminen on rajattu kyseiseen laitteeseen |
Mitä ei pidä tehdä
- Älä vaihda satunnaisia SMTP-portteja. Käytä virallisia asetuksia palveluntarjoajaltasi tai järjestelmänvalvojalta.
- Älä oleta vastaanoton todistavan lähtevän määrityksen olevan oikein. POP/IMAP-vastaanotto ja SMTP-lähetys ovat erillisiä polkuja.
- Älä poista palomuuria tai virustorjuntaa pysyvästi. Tutki nimenomaista estoa ja palauta normaali suojaus testauksen jälkeen.
- Älä luo sovellussalasanaa yleisenä kiertotienä. Käytä todennusmenetelmää, jota palveluntarjoajasi tukee tällä hetkellä.
- Älä poista profiilia ennen paikallisten tietojen suojaamista. PST-tiedostot ja paikallisesti tallennettu sisältö voivat vaatia säilyttämistä.
- Älä syytä joulukuun 2026 SMTP AUTH -muutosta ennenaikaisesti. Microsoftin nykyinen aikataulu sanoo, että oletusarvoisen poiston virstanpylvästä ei ole vielä tapahtunut syyskuussa 2026.
Milloin sinun tulee ottaa yhteyttä järjestelmänvalvojaan tai sähköpostipalveluntarjoajaan?
Esitä ongelma, kun sama tili ei voi lähettää verkkopostista, useita käyttäjiä on vaikuttuneena samanaikaisesti, virhe viittaa nimenomaisesti käytäntöön tai todennukseen, jota et voi muuttaa, tai postilaatikko käyttää Microsoft 365:n organisaatioasetuksia kuten SMTP AUTH -rajoituksia. Järjestelmänvalvojat voivat myös tarkistaa Microsoft 365:n palvelun kunnon ja viestijäljitystiedot, joihin loppukäyttäjä ei pääse käsiksi.
Jos vain perinteinen Outlook on vaikuttunut, kun tili toimii verkkopostissa, Microsoft suosittelee nykyisiä perinteisen Outlookin virheenmääritystyökaluja ja profiilin korjauspolkua. Jos käytät uutta Outlookia, käytä uuden Outlookin virheenmääritysvirtausta sen sijaan, että seuraisit kuvakaappauksia ja profiilityökaluja, jotka koskevat vain perinteistä Outlookia.
Yhteenveto
Kun Outlook voi vastaanottaa mutta ei lähettää, tutki lähtevää polkua hallitussa järjestyksessä: tallenna virhe, tyhjennä Lähtevät-kansio, varmista että Outlook on verkossa, päivitä todennus, vahvista SMTP-asetukset vain tileille, jotka todella käyttävät SMTP:tä, korjaa sitten paikallinen profiili tai tutki laitekohtainen tietoturvaesto. Microsoft 365 -organisaatioille, jotka ovat edelleen riippuvaisia SMTP AUTH Basic Authenticationista, tammikuun 2026 aikataulun tarkistus antaa lisäaikaa, mutta OAuth on suunta, johon Microsoft on siirtymässä.