Aktualizace ze září 2026: Microsoft začátkem tohoto roku změnil harmonogram ukončení podpory základního ověřování SMTP AUTH v Exchange Online. V aktualizaci týmu Exchange zveřejněné 27. ledna a revidované 29. ledna 2026 Microsoft uvedl, že chování základního ověřování SMTP AUTH zůstane nezměněno do prosince 2026. Na konci prosince 2026 má být ve výchozím nastavení zakázáno pro stávající tenanty, přičemž správci jej mohou v případě potřeby stále povolit; pro nové tenanty vytvořené po prosinci 2026 je podporovanou metodou ověřování OAuth. Podívejte se na aktualizovaný harmonogram základního ověřování SMTP AUTH týmu Exchange.
Tato aktualizace je důležitá, pokud Outlook používá zastaralé nastavení ve stylu POP/IMAP nebo pokud vaše organizace má zařízení a aplikace, které odesílají poštu prostřednictvím ověřeného SMTP. Neznamená to nutně, že každý uživatel Outlooku, který náhle nemůže v září 2026 odesílat poštu, je blokován ukončením podpory. Microsoft uvádí, že moderní klienti Outlooku připojení k Microsoft 365 obecně nepoužívají SMTP AUTH k odesílání zpráv. Pro většinu uživatelů je stále rychlejší cestou zjistit, zda problém spočívá v zaseknuté zprávě, offline stavu, vypršeném přihlášení, problému s účtem/profilem nebo v konfiguraci odchozího serveru.
Tato příručka se zaměřuje na běžnou situaci, kdy Outlook pokračuje v přijímání zpráv, ale odesílání selhává, zprávy zůstávají ve složce K odeslání nebo se objeví chyba odchozího serveru. Níže uvedené snímky obrazovky jsou ilustracemi rozhraní pro příslušné ovládací prvky Outlooku a Windows; používejte popisky a cesty popsané v textu, nikoliv vzorový kód chyby nebo vzorovou adresu jako důkaz vaší konkrétní příčiny.
Proč může Outlook přijímat e-maily, ale ne je odesílat?
Příjem a odesílání nepoužívají vždy stejnou cestu. Účet POP nebo IMAP může úspěšně stahovat nebo synchronizovat příchozí poštu, zatímco jeho připojení SMTP selže při ověřování, používá špatný server nebo port, nebo je blokováno politikou účtu. U účtů Microsoft 365 nebo Exchange může poškozený místní profil Outlooku, zastaralý stav ověřování, offline režim nebo zaseknutá položka ve složce K odeslání také zabránit odesílání, i když dříve synchronizovaná pošta se stále zobrazuje normálně.
Před změnou nastavení proveďte jednu rychlou diagnostiku: zkuste odeslat krátkou zprávu bez přílohy z webového rozhraní poskytovatele, například Outlook na webu pro Microsoft 365. Pokud webmail úspěšně odesílá, ale stolní Outlook ne, zaměřte se na Outlook, jeho profil, uložené přihlašovací údaje a místní bezpečnostní software. Pokud webmail také nemůže odesílat, změna stolního profilu pravděpodobně nevyřeší základní problém s účtem, službou, politikou nebo schránkou.
Krok 1: vynutit odeslání a zachytit přesný příznak
V klasickém Outlooku pro Windows otevřete kartu Odeslat/Přijmout a zvolte Odeslat/Přijmout všechny složky. Pokud Outlook hlásí chybu, před pokusem o obecné opravy si poznamenejte přesné znění zprávy. Formulace může rozlišit problémy s ověřováním od selhání připojení, limitů velikosti zprávy, chyb příjemce nebo relé a problémů s místním profilem.
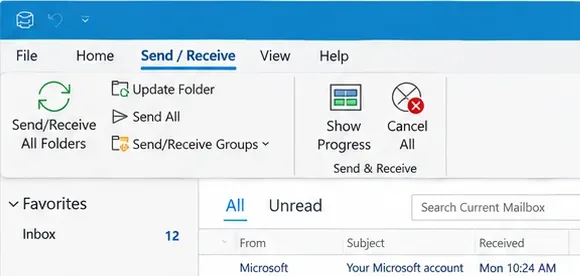
Ovládací prvky Odeslat/Přijmout v klasickém Outlooku mohou spustit okamžitý pokus o odeslání a usnadnit pozorování problému s připojením.
Aktuální průvodce řešením problémů s odesíláním a přijímáním zpráv v Outlooku od Microsoftu doporučuje začít rychlými kontrolami, než přejdete k hlubší opravě profilu. Pokud selže pouze jedna zpráva, zatímco ostatní pošta se odesílá, považujte tuto zprávu za prvního podezřelého, místo abyste znovu instalovali Outlook.
Krok 2: vyčistit nejstarší zaseknutou zprávu ze složky K odeslání
Jedna neodeslaná zpráva může blokovat následné zprávy za ní. Otevřete složku K odeslání a začněte nejstarší položkou. Hledejte velkou přílohu, zprávu, která byla upravena během pokusu Outlooku o odeslání, nebo koncept, který se opakovaně vrací do fronty.
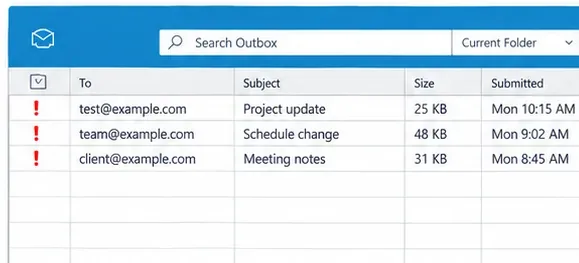
Začněte nejstarší položkou ve frontě ve složce K odeslání; jedna zaseknutá zpráva může vytvářet dojem, že celý účet přestal odesílat.
Microsoft konkrétně doporučuje odstranit nebo nahradit velkou přílohu při řešení problémů se zaseknutými zprávami v Outlooku. Jeho aktuální pokyny používají 20 MB jako prahovou hodnotu přílohy v tomto postupu řešení problémů, ačkoli skutečné limity poskytovatelů a organizací se mohou lišit. Pokud je soubor velký, odstraňte jej, zkomprimujte jej nebo místo toho sdílejte odkaz na cloud. Poté znovu odešlete malou zprávu obsahující pouze text.
Pokud Outlook nedovolí upravit nebo smazat zaseknutou položku, protože se ji aktivně snaží přenést, lze klasický Outlook dočasně přepnout do režimu Práce offline, zprávu přesunout nebo smazat a poté vrátit Outlook online. Microsoft dokumentuje toto chování ve svých pokynech pro zaseknutou poštu v Outlooku.
Krok 3: ujistěte se, že klasický Outlook není v režimu Práce offline nebo Odpojeno
Přijímání pošty dříve během dne nedokazuje, že je Outlook připojen nyní. V klasickém Outlooku se podívejte na stavový řádek. Microsoft uvádí, že Odpojeno, Práce offline nebo Pokus o připojení naznačuje, že Outlook nemůže dosáhnout poštovního serveru.
Otevřete Odeslat/Přijmout a vyberte Práce offline, abyste se přepnuli zpět online, pokud je tato funkce povolena. Microsoft popisuje indikátory stavu a akci opětovného připojení v článku Jak pracovat offline v Outlooku pro Windows.
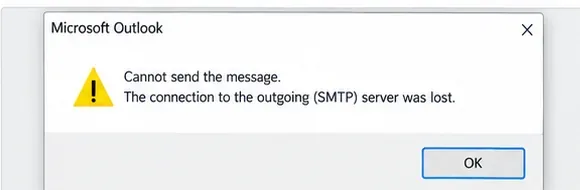
Varování o připojení k odchozímu serveru ukazuje na cestu odesílání; před změnou nesouvisejících nastavení Outlooku si poznamenejte přesné znění.
Také ověřte, zda běžné prohlížení webu funguje. Pokud celý počítač ztratil přístup k síti, nejprve řešte Windows nebo síť. Pokud internet funguje a webmail odesílá normálně, pokračujte kroky specifickými pro Outlook.
Krok 4: obnovte přihlášení po změně hesla nebo ověřování
Pokud se nedávno změnilo heslo k e-mailovému účtu, Outlook může pokračovat v zobrazování synchronizovaných zpráv, zatímco další pokus o odeslání vyžaduje nové ověření. V novém Outlooku Microsoft uvádí, že účet vás může vyzvat k pokračování a opětovnému přihlášení. U poskytovatelů třetích stran může Outlook také zobrazit žádost o heslo aplikace, pokud to daný poskytovatel vyžaduje.
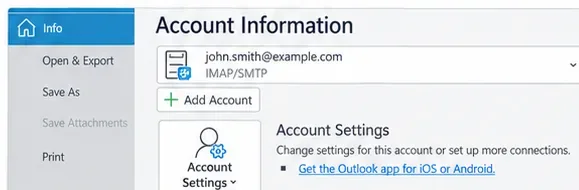
Informace o účtu jsou výchozím bodem pro kontrolu konfigurace účtu v klasickém Outlooku; nový Outlook místo toho používá své aktuální rozhraní nastavení účtu.
Nevytvářejte heslo aplikace, pokud váš poskytovatel e-mailu výslovně nedokumentuje tento požadavek. Microsoft 365 je postaven na Moderním ověřování, nikoliv na používání hesla aplikace jako obecného řešení. Stránka řešení problémů s nastavením e-mailu v Outlooku od Microsoftu uvádí, že změny hesel a specifické požadavky poskytovatelů na ověřování mohou zabránit správnému připojení Outlooku.
Užitečným testem je odhlásit se a znovu se ověřit až poté, co jste potvrdili, že heslo funguje na webu poskytovatele. Opakovaná změna hesla bez kontroly webmailu může ztížit diagnostiku.
Krok 5: pokud jde o účet POP nebo IMAP, ověřte nastavení odchozího SMTP
Tento krok je obzvláště důležitý, když Outlook přijímá prostřednictvím POP nebo IMAP, ale nemůže odesílat. POP a IMAP jsou protokoly pro příchozí poštu; odesílání používá samostatnou konfiguraci odchozího SMTP. Microsoft vysvětluje toto oddělení v dokumentaci Exchange Online: klienti POP3 a IMAP4 používají odesílání SMTP s ověřováním, když potřebují odesílat poštu prostřednictvím SMTP AUTH.
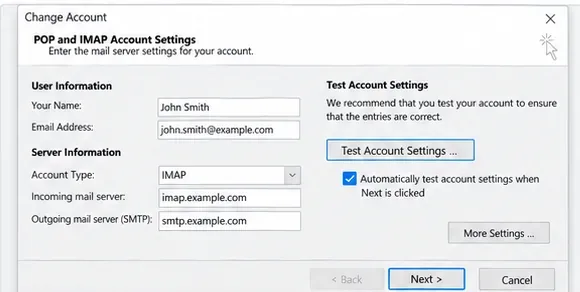
Nastavení POP/IMAP mají samostatná pole pro příchozí a odchozí server, takže příjem může fungovat, zatímco odesílání SMTP je špatně nakonfigurováno.
Porovnejte název odchozího serveru, port, metodu šifrování, formát uživatelského jména a požadavek na ověřování s oficiální dokumentací vašeho poskytovatele pošty. Nekopírujte hodnoty serveru z náhodné stránky pro řešení problémů. Pro organizace Microsoft 365, které záměrně používají SMTP AUTH, dokumentace odesílání SMTP s ověřeným klientem od Microsoftu uvádí, že SMTP AUTH se obvykle odesílá na TCP portu 587 a může používat OAuth.
Pokud je účet běžný účet Microsoft 365 nebo Exchange v moderním Outlooku, nepřevádějte jej ručně na profil POP/IMAP + SMTP jen proto, abyste vyřešili problém s odesíláním. Microsoft uvádí, že moderní e-mailoví klienti, jako je Outlook, obecně nepoužívají SMTP AUTH pro běžné odesílání ze schránky Exchange Online.
Krok 6: zkontrolujte ověřování SMTP pouze tehdy, když váš účet skutečně používá SMTP
U klasického profilu POP/IMAP může odchozí server vyžadovat ověřování. Přesná volba a přihlašovací údaje závisí na poskytovateli. Typická konfigurace klasického Outlooku nabízí kartu Odchozí server, kde lze povolit ověřování SMTP.
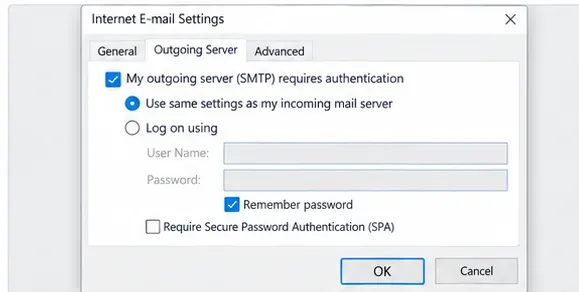
V konfiguraci POP/IMAP je odchozí ověřování SMTP oddělené od nastavení příjmu a musí odpovídat dokumentovaným požadavkům poskytovatele.
Pro správce Exchange Online existuje další vrstva: SMTP AUTH může být zakázáno pro organizaci nebo pro konkrétní schránku. Microsoft dokumentuje jak ovládací prvky na úrovni organizace, tak na úrovni schránky v článku o SMTP AUTH odkazovaném výše. Pokud zastaralá aplikace nebo klient POP/IMAP náhle nemůže odesílat, zatímco Outlook na webu funguje, správce by měl zkontrolovat, zda je SMTP AUTH povoleno pro danou úlohu a zda aplikace podporuje OAuth.
Co znamená změna SMTP AUTH v roce 2026 právě teď
K září 2026 revidovaný harmonogram týmu Exchange uvádí, že chování základního ověřování pro SMTP AUTH zůstává nezměněno do konce prosince 2026. Proto by dnešní selhání odesílání nemělo být automaticky připisováno dokončenému globálnímu vypnutí základního ověřování SMTP AUTH. Organizace, které stále používají základní ověřování, by však měly využít zbývající čas k přechodu na OAuth nebo jinou podporovanou metodu odesílání, místo aby dočasné opětovné povolení považovaly za dlouhodobé řešení.
Širší dokumentace o ukončení podpory základního ověřování od Microsoftu, aktualizovaná v červenci 2026, potvrzuje, že základní ověřování bylo již odstraněno pro hlavní klientské protokoly Exchange Online a směruje vývojáře a aplikace k Modernímu ověřování.
Krok 7: opravte účet nebo profil klasického Outlooku
Pokud webmail úspěšně odesílá, složka K odeslání je prázdná, Outlook je online a přihlašovací údaje účtu a nastavení poskytovatele jsou správná, místní profil Outlooku se stává silnějším podezřelým.
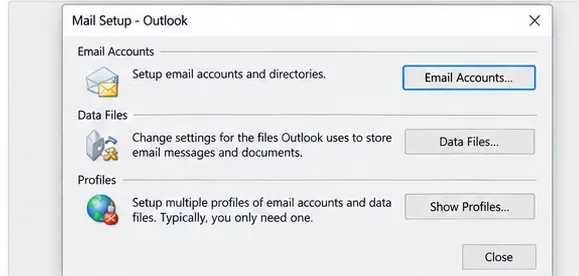
Dialogové okno Nastavení pošty klasického Outlooku poskytuje přístup ke konfiguraci účtu a profilům Outlooku.
Pokyny k opravě profilu od Microsoftu pro klasický Outlook používají Soubor > Nastavení účtu > Nastavení účtu, poté vyberte účet a zvolte Opravit. Microsoft uvádí, že možnost Opravit není dostupná pro Outlook 2016 připojený k účtu Exchange.
Pokud oprava nepomůže, vytvoření nového profilu klasického Outlooku je čistší diagnostika než opakované upravování stávajícího. Pokud nový profil správně odesílá, původní profil byl pravděpodobně příčinou problému. Před odstraněním profilů nebo účtů zachovejte všechna lokální data PST.
Pro automatizovanou diagnostiku nyní Microsoft směruje uživatele klasického Outlooku na nástroje pro řešení problémů v systému Windows Získat nápovědu. Stránka nástrojů pro řešení problémů s klasickým Outlookem uvádí nástroje pro řešení problémů s nastavením profilu, ověřováním a konektivitou a uvádí, že tyto nástroje se nevztahují na nový Outlook pro Windows.
Krok 8: zkontrolujte místní bezpečnostní software pouze tehdy, pokud důkazy ukazují na PC
Firewall, antivirový software, VPN, proxy nebo bezpečnostní software koncových bodů mohou ovlivnit odchozí připojení, ale měly by být podezřelými až v pozdějších fázích, když funguje příjem. Nevypínejte bezpečnostní software globálně jako rutinní řešení. Místo toho zkontrolujte jeho protokol událostí, explicitní oznámení o blokování, chování VPN nebo politiku správce.
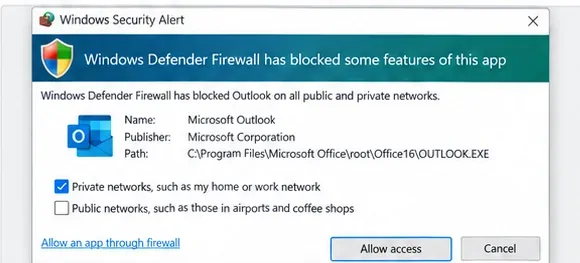
Pokud Windows nebo zabezpečení koncového bodu explicitně hlásí, že Outlook je blokován, zkontrolujte konkrétní pravidlo, místo abyste zcela vypnuli firewall.
Užitečným testem izolace je vyzkoušet Outlook na jiné důvěryhodné síti nebo dočasně odpojit VPN, pokud to politika vaší organizace umožňuje. Pokud webmail odesílá a jiné zařízení odesílá ze stejného účtu, ale pouze jedna instalace Outlooku selhává, tento důkaz podporuje příčinu související s místní aplikací, profilem nebo bezpečnostním softwarem.
Po jakékoliv změně odešlete krátkou testovací zprávu na adresu, kterou kontrolujete. Potvrďte, že opustí složku K odeslání a objeví se ve složce Odeslané položky. Poté odpovězte z účtu příjemce. Test, který jak odesílá, tak přijímá, ověří více než pouze vidět, že Outlook hlásí „Připojeno“.
Rychlá diagnostická tabulka
| Co pozorujete | Nejužitečnější další kontrola | Proč |
|---|
| Jedna zpráva je zaseknutá; ostatní se dříve odesílaly | Otevřete nejstarší položku ve složce K odeslání a odstraňte velké přílohy | Jedna položka ve frontě může blokovat následná odeslání |
| Stav uvádí Práce offline nebo Odpojeno | Znovu se připojte z Odeslat/Přijmout a otestujte přístup k síti | Outlook nemůže dosáhnout serveru, když je offline |
| Webmail odesílá, stolní Outlook ne | Znovu se ověřte, opravte účet/profil nebo vytvořte testovací profil | Schránka a cesta k serveru pravděpodobně fungují |
| IMAP přijímá, ale odesílání SMTP selhává | Ověřte odchozí server, port, šifrování a ověřování s dokumentací poskytovatele | Příchozí a odchozí připojení jsou konfigurována odděleně |
| Aplikace SMTP AUTH pro Microsoft 365 selhává | Správce kontroluje politiku SMTP AUTH a podporu OAuth | SMTP AUTH může být zakázáno pro organizaci nebo schránku |
| Pouze jeden PC selhává a bezpečnostní software hlásí blokování | Zkontrolujte explicitní pravidlo nebo politiku koncového bodu | Selhání je lokalizováno na tomto zařízení |
Co nedělat
- Neměňte náhodné porty SMTP. Použijte oficiální nastavení od vašeho poskytovatele nebo správce.
- Nepředpokládejte, že příjem dokazuje, že odchozí konfigurace je správná. Příjem POP/IMAP a odesílání SMTP jsou oddělené cesty.
- Trvale nevypínejte firewall nebo antivirový software. Prošetřete explicitní blokování a po testování obnovte normální ochranu.
- Nevytvářejte heslo aplikace jako univerzální workaround. Použijte metodu ověřování, kterou váš poskytovatel aktuálně podporuje.
- Neodstraňujte profil před ochranou lokálních dat. Soubory PST a lokálně uložený obsah mohou vyžadovat zachování.
- Nevinně neobviňujte změnu SMTP AUTH z prosince 2026 předčasně. Aktuální harmonogram Microsoftu uvádí, že milník výchozího vypnutí ještě nenastal k září 2026.
Kdy byste měli kontaktovat správce nebo poskytovatele e-mailu?
Eskalujte, pokud stejný účet nemůže odesílat z webmailu, je postiženo více uživatelů současně, chyba explicitně odkazuje na politiku nebo ověřování, které nemůžete změnit, nebo pokud schránka používá nastavení organizace Microsoft 365, jako jsou omezení SMTP AUTH. Správci mohou také zkontrolovat stav služeb Microsoft 365 a informace o trasování zpráv, ke kterým koncový uživatel nemá přístup.
Pokud je ovlivněn pouze klasický Outlook poté, co účet funguje v webmailu, Microsoft doporučuje své aktuální nástroje pro řešení problémů s klasickým Outlookem a cestu opravy profilu. Pokud používáte nový Outlook, použijte postup řešení problémů pro nový Outlook, místo abyste následovali snímky obrazovky a nástroje pro profily, které se vztahují pouze na klasický Outlook.
Závěr
Když Outlook může přijímat, ale nemůže odesílat, řešte problémy s odchozí cestou v kontrolovaném pořadí: zachyťte chybu, vyčistěte složku K odeslání, ověřte, že je Outlook online, obnovte ověřování, potvrďte nastavení SMTP pouze pro účty, které skutečně používají SMTP, poté opravte místní profil nebo prošetřujte blokování zabezpečením specifické pro zařízení. Pro organizace Microsoft 365, které stále závisí na základním ověřování SMTP AUTH, revize harmonogramu z ledna 2026 poskytuje dodatečný čas, ale OAuth zůstává směrem, kterým se Microsoft ubírá.