Uppdatering september 2026: Microsoft ändrade tidplanen för avvecklingen av grundläggande autentisering (Basic Authentication) för SMTP AUTH i Exchange Online tidigare i år. I en uppdatering från Exchange Teamet publicerad den 27 januari och reviderad den 29 januari 2026, meddelade Microsoft att beteendet för SMTP AUTH Basic Authentication kommer att förbli oförändrat fram till december 2026. I slutet av december 2026 planeras det att vara inaktiverat som standard för befintliga hyrder, medan administratörer fortfarande kan aktivera det vid behov; för nya hyrder som skapas efter december 2026 är OAuth den enda stödda autentiseringsmetoden. Se Exchange Teamets uppdaterade tidplan för SMTP AUTH Basic Authentication.
Den uppdateringen är viktig om Outlook använder en äldre POP/IMAP-inställning eller om din organisation har enheter och applikationer som skickar e-post via autentiserad SMTP. Det betyder inte att varje Outlook-användare som plötsligt inte kan skicka e-post i september 2026 blockeras av avvecklingen. Microsoft noterar att moderna Outlook-klienter anslutna till Microsoft 365 generellt inte använder SMTP AUTH för att skicka meddelanden. För de flesta användare är den snabbare vägen fortfarande att identifiera om problemet beror på ett fastnat meddelande, offlineläge, utgången inloggning, ett konto-/profilproblem eller ett konfigurationsproblem med utgående server.
Den här guiden fokuserar på den vanliga situationen där Outlook fortsätter att ta emot meddelanden men sändningen misslyckas, meddelanden ligger kvar i Utkorgen eller ett fel med utgående server visas. Skärmbilderna nedan är illustrationsbilder för de relevanta Outlook- och Windows-kontrollerna; använd etiketterna och sökvägarna som beskrivs i texten istället för att behandla ett exempel på felkod eller en exempeladress som bevis för din specifika orsak.
Varför kan Outlook ta emot e-post men inte skicka den?
Mottagning och sändning använder inte alltid samma väg. Ett POP- eller IMAP-konto kan framgångsrikt ladda ner eller synkronisera inkommande e-post medan dess SMTP-anslutning misslyckas med autentiseringen, använder fel server eller port, eller blockeras av en kontopolicy. Med Microsoft 365- eller Exchange-konton kan en skadad lokal Outlook-profil, föråldrat autentiseringstillstånd, offlineläge eller ett fastnat objekt i Utkorgen också förhindra sändning även om tidigare synkroniserad e-post fortfarande visas normalt.
Använd en snabb diagnostik innan du ändrar inställningar: försök skicka ett kort meddelande utan bilaga från leverantörens webbmail-gränssnitt, som Outlook på webben för Microsoft 365. Om webbmail skickar framgångsrikt men Outlook på skrivbordet inte gör det, fokusera på Outlook, dess profil, cachade autentiseringsuppgifter och lokal säkerhetsprogramvara. Om webbmail inte heller kan skicka är det osannolikt att ändring av profilen på skrivbordet löser det underliggande kontoproblemet, tjänstefelet, policyproblemet eller problemet med postlådan.
Steg 1: tvinga fram en sändning och registrera det exakta symptomet
I klassisk Outlook för Windows, öppna fliken Skicka/Ta emot och välj Skicka/Ta emot alla mappar. Om Outlook rapporterar ett fel, skriv ner det exakta meddelandet innan du försöker breda åtgärder. Formuleringen kan skilja autentiseringsproblem från anslutningsfel, begränsningar för meddelandestorlek, fel med mottagare eller vidarebefordran, och lokala profilproblem.
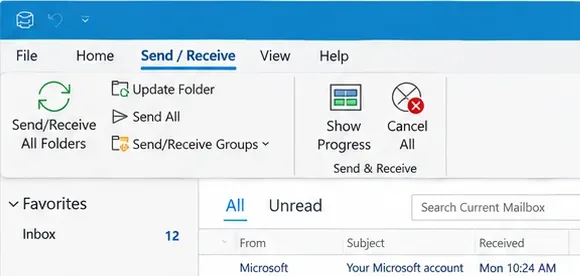
Klassisk Outlooks kontroller för Skicka/Ta emot kan utlösa ett omedelbart sändningsförsök och göra ett anslutningsproblem lättare att observera.
Microsofts nuvarande felsökningsguide för skicka och ta emot i Outlook rekommenderar att börja med snabba kontroller innan man går över till djupare profilreparation. Om bara ett meddelande misslyckas medan annan e-post skickas, behandla det meddelandet som den första misstänkte istället för att bygga om Outlook.
Steg 2: rensa det äldsta fastnade meddelandet från Utkorgen
Ett enda oskickat meddelande kan blockera senare meddelanden bakom sig. Öppna Utkorgen och börja med det äldsta objektet. Leta efter en stor bilaga, ett meddelande som redigerades medan Outlook försökte skicka det, eller ett utkast som återkommer till kön upprepade gånger.
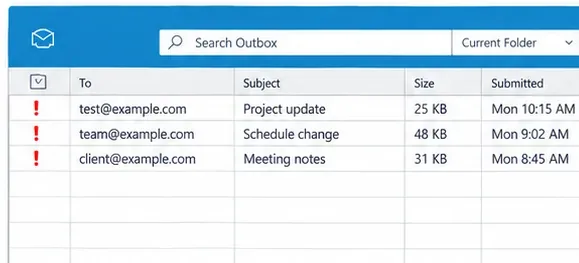
Börja med det äldsta köade objektet i Utkorgen; ett fastnat meddelande kan få det att se ut som att hela kontot har slutat skicka.
Microsoft rekommenderar specifikt att ta bort eller ersätta en stor bilaga vid felsökning av fastnade Outlook-meddelanden. Dess nuvarande vägledning använder 20 MB som tröskelvärde för bilagor i denna felsökningsprocess, även om faktiska leverantörs- och organisationsgränser kan skilja sig. Om filen är stor, ta bort den, komprimera den eller dela en molnlänk istället. Skicka sedan om ett litet textmeddelande.
Om Outlook inte låter dig redigera eller ta bort det fastnade objektet eftersom det aktivt försöker överföra det, kan klassisk Outlook tillfälligt sättas i läget Arbeta offline, meddelandet kan flyttas eller raderas, och Outlook kan sedan återställas till online-läge. Microsoft dokumenterar detta beteende i sin vägledning för fastnad e-post i Outlook.
Steg 3: se till att klassisk Outlook inte arbetar offline eller är frånkopplad
Att ha tagit emot e-post tidigare under dagen bevisar inte att Outlook är anslutet nu. I klassisk Outlook, titta på statusfältet. Microsoft säger att Frånkopplad, Arbetar offline eller Försöker ansluta indikerar att Outlook inte kan nå e-postservern.
Öppna Skicka/Ta emot och välj Arbeta offline för att växla tillbaka till online om det är aktiverat. Microsoft beskriver statusindikatorerna och åtgärden för återanslutning i Hur man arbetar offline i Outlook för Windows.
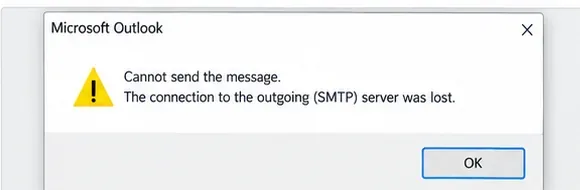
En varning för anslutning till utgående server pekar på sändningsvägen; registrera den exakta formuleringen innan du ändrar orelaterade Outlook-inställningar.
Kontrollera också att vanlig webbläsning fungerar. Om hela datorn har förlorat nätverksåtkomst, felsök Windows eller nätverket först. Om internet fungerar och webbmail skickar normalt, fortsätt med Outlook-specifika steg.
Steg 4: uppdatera inloggningen efter ett lösenords- eller autentiseringsbyte
Om e-postkontots lösenord ändrades nyligen kan Outlook fortsätta visa synkroniserade meddelanden medan nästa sändningsförsök kräver ny autentisering. I nya Outlook säger Microsoft att kontot kan uppmana dig att fortsätta och logga in igen. För tredjepartsleverantörer kan Outlook också visa en begäran om ett applikationslösenord om den leverantören kräver det.
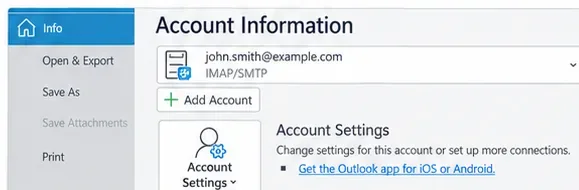
Kontoinformation är utgångspunkten för att granska hur ett klassiskt Outlook-konto är konfigurerat; nya Outlook använder sitt nuvarande kontoinställningsgränssnitt istället.
Skapa inte ett applikationslösenord om inte din e-postleverantör uttryckligen dokumenterar det kravet. Microsoft 365 är byggt kring Modern Authentication snarare än att använda ett applikationslösenord som en allmän lösning. Microsofts felsökningssida för e-postinstallation i Outlook noterar att lösenordsändringar och leverantörsspecifika autentiseringskrav kan förhindra att Outlook ansluter korrekt.
Ett användbart test är att logga ut och autentisera om endast efter att du har bekräftat att lösenordet fungerar på leverantörens webbplats. Att upprepade gånger ändra lösenordet utan att kontrollera webbmail kan göra diagnostiken svårare.
Steg 5: om detta är ett POP- eller IMAP-konto, verifiera de utgående SMTP-inställningarna
Detta steg är särskilt viktigt när Outlook tar emot via POP eller IMAP men inte kan skicka. POP och IMAP är protokoll för inkommande e-post; sändning använder en separat utgående SMTP-konfiguration. Microsoft förklarar denna separation i sin Exchange Online-dokumentation: POP3- och IMAP4-klienter använder autentiserad SMTP-inlämning när de behöver skicka e-post via SMTP AUTH.
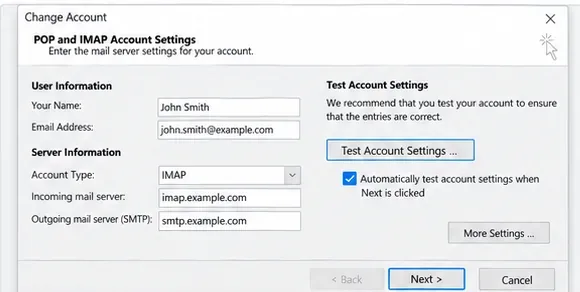
POP/IMAP-inställningar har separata fält för inkommande och utgående servrar, så mottagning kan fungera medan SMTP-sändning är felkonfigurerad.
Jämför namnet på den utgående servern, porten, krypteringsmetoden, användarnamnsformatet och autentiseringskravet med den officiella dokumentationen från din e-postleverantör. Kopiera inte servervärden från en slumpmässig felsökningssida. För Microsoft 365-organisationer som avsiktligt använder SMTP AUTH, säger Microsofts dokumentation för autentiserad klient SMTP-inlämning att SMTP AUTH typiskt skickas på TCP-port 587 och kan använda OAuth.
Om kontot är ett normalt Microsoft 365- eller Exchange-konto i modern Outlook, konvertera det inte manuellt till en POP/IMAP + SMTP-profil bara för att lösa ett sändningsproblem. Microsoft säger att moderna e-postklienter som Outlook generellt inte använder SMTP AUTH för vanlig utskick från Exchange Online-postlådor.
Steg 6: kontrollera SMTP-autentisering endast när ditt konto faktiskt använder SMTP
För en klassisk POP/IMAP-profil kan den utgående servern kräva autentisering. Det exakta alternativet och autentiseringsuppgifterna beror på leverantören. En typisk klassisk Outlook-konfiguration exponerar en flik Utgående server där SMTP-autentisering kan aktiveras.
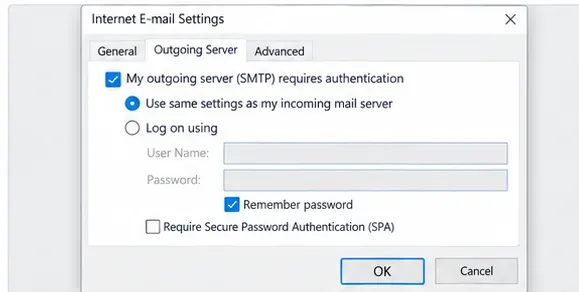
I en POP/IMAP-konfiguration är utgående SMTP-autentisering separat från mottagningsinställningar och måste matcha leverantörens dokumenterade krav.
För Exchange Online-administratörer finns ett ytterligare lager: SMTP AUTH kan inaktiveras för organisationen eller för en specifik postlåda. Microsoft dokumenterar både organisationsnivå- och postlådenivåkontroller i SMTP AUTH-artikeln som länkats ovan. Om en äldre applikation eller POP/IMAP-klient plötsligt inte kan skicka medan Outlook på webben fungerar, bör en administratör kontrollera om SMTP AUTH är aktiverat för den arbetsbelastningen och om applikationen stöder OAuth.
Vad 2026-ändringen av SMTP AUTH betyder just nu
Per september 2026 säger Exchange Teamets reviderade tidplan att beteendet för Basic Authentication för SMTP AUTH är oförändrat fram till slutet av december 2026. Därför bör ett sändningsfel idag inte automatiskt skyllas på en genomförd global avstängning av SMTP AUTH Basic Authentication. Organisationer som fortfarande använder Basic Authentication bör dock använda den återstående tiden för att gå över till OAuth eller en annan stödd sändningsmetod istället för att behandla tillfällig återaktivering som en långsiktig design.
Microsofts bredare dokumentation om avveckling av Basic Authentication, uppdaterad i juli 2026, bekräftar att Basic Authentication redan har tagits bort för de stora Exchange Online-klientprotokollen och riktar utvecklare och applikationer mot Modern Authentication.
Steg 7: reparera det klassiska Outlook-kontot eller profilen
Om webbmail skickar framgångsrikt, Utkorgen är tom, Outlook är online, och kontots autentiseringsuppgifter och leverantörsinställningar är korrekta, blir den lokala Outlook-profilen en starkare misstänkt.
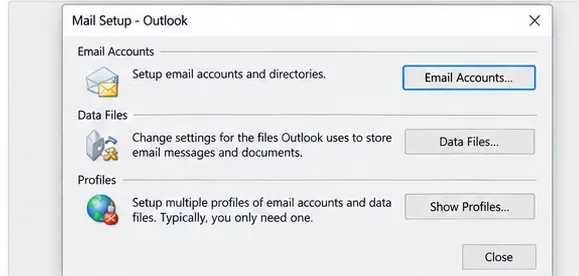
Dialogrutan Mail Setup för klassisk Outlook ger åtkomst till kontokonfiguration och Outlook-profiler.
Microsofts instruktioner för profilreparation för klassisk Outlook använder Fil > Kontoinställningar > Kontoinställningar, välj sedan kontot och välj Reparera. Microsoft noterar att alternativet Reparera inte är tillgängligt för Outlook 2016 anslutet till ett Exchange-konto.
Om reparation inte hjälper, är att skapa en ny klassisk Outlook-profil en renare diagnostik än att upprepade gånger redigera den befintliga. Om den nya profilen skickar korrekt, var den ursprungliga profilen sannolikt problemet. Bevara all lokal PST-data innan du tar bort profiler eller konton.
För automatisk diagnostik hänvisar Microsoft nu klassiska Outlook-användare till Windows Få hjälp-felsökningsprogram. Sidan klassiska Outlook-felsökningsprogram listar felsökningsprogram för profilinstallation, autentisering och anslutning och anger att dessa verktyg inte gäller för nya Outlook för Windows.
Steg 8: kontrollera lokal säkerhetsprogramvara endast om bevisen pekar på datorn
Brandvägg, antivirus, VPN, proxy eller endpoint-säkerhetsprogramvara kan påverka utgående anslutningar, men de bör vara sena misstänkta när mottagning fungerar. Inaktivera inte säkerhetsprogramvara globalt som en rutinlösning. Kontrollera istället dess händelselogg, uttryckliga blockeringsnotiser, VPN-beteende eller administratörspolicy.
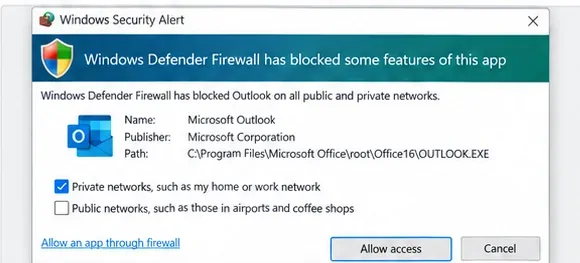
Om Windows eller endpoint-säkerhet uttryckligen rapporterar att Outlook är blockerad, granska den specifika regeln istället för att inaktivera brandväggen helt.
Ett användbart isoleringstest är att prova Outlook på ett annat betrott nätverk eller tillfälligt koppla från ett VPN om din organisations policy tillåter det. Om webbmail skickar och en annan enhet skickar från samma konto, men bara en Outlook-installation misslyckas, stöder det beviset en lokal applikations-, profil- eller säkerhetsprogramvaruorsak.
Efter varje ändring, skicka ett kort testmeddelande till en adress du kontrollerar. Bekräfta att det lämnar Utkorgen och visas i Skickat. Svara sedan från mottagarkontot. Ett test som både skickar och tar emot verifierar mer än att bara se Outlook rapportera ”Ansluten”.
Snabb diagnos-tabell
| Vad du observerar | Mest användbar nästa kontroll | Varför |
|---|
| Ett meddelande är fastnat; andra skickades tidigare | Öppna det äldsta objektet i Utkorgen och ta bort stora bilagor | Ett enda köat objekt kan blockera senare sändningar |
| Status säger Arbetar offline eller Frånkopplad | Återanslut från Skicka/Ta emot och testa nätverksåtkomst | Outlook kan inte nå servern medan den är offline |
| Webbmail skickar, Outlook på skrivbordet gör det inte | Autentisera om, reparera kontot/profilen eller skapa en testprofil | Postlådan och serversökvägen fungerar sannolikt |
| IMAP tar emot men SMTP-sändning misslyckas | Verifiera utgående server, port, kryptering och autentisering med leverantörsdokumentation | Inkommande och utgående anslutningar konfigureras separat |
| Microsoft 365 SMTP AUTH-app misslyckas | Administratör kontrollerar SMTP AUTH-policy och OAuth-stöd | SMTP AUTH kan inaktiveras per organisation eller postlåda |
| Endast en PC misslyckas och säkerhetsprogramvara rapporterar ett block | Granska den uttryckliga regeln eller endpoint-policyn | Felet är lokaliserat till den enheten |
Vad du inte bör göra
- Ändra inte slumpmässiga SMTP-portar. Använd de officiella inställningarna från din leverantör eller administratör.
- Anta inte att mottagning bevisar att den utgående konfigurationen är korrekt. POP/IMAP-mottagning och SMTP-sändning är separata vägar.
- Inaktivera inte brandväggen eller antivirusprogrammet permanent. Utred ett uttryckligt block och återställ normalt skydd efter testning.
- Skapa inte ett applikationslösenord som en universell lösning. Använd den autentiseringsmetod som din leverantör för närvarande stöder.
- Ta inte bort en profil innan du skyddar lokal data. PST-filer och lokalt lagrat innehåll kan behöva bevaras.
- Skyll inte på SMTP AUTH-ändringen i december 2026 i förtid. Microsofts nuvarande tidplan säger att milstolpen för standardinaktivering inte har inträffat ännu per september 2026.
När bör du kontakta din administratör eller e-postleverantör?
Eskalera när samma konto inte kan skicka från webbmail, flera användare påverkas samtidigt, felet uttryckligen refererar till policy eller autentisering som du inte kan ändra, eller om postlådan använder Microsoft 365 organisationsinställningar såsom SMTP AUTH-begränsningar. Administratörer kan också granska Microsoft 365 tjänsthälsa och meddelandespårningsinformation som en slutanvändare inte har åtkomst till.
Om endast klassisk Outlook påverkas efter att kontot fungerar i webbmail, rekommenderar Microsoft sina nuvarande klassiska Outlook-felsökningsprogram och profilreparationsväg. Om du använder nya Outlook, använd felsökningsflödet för nya Outlook istället för att följa skärmbilder och profilverktyg som endast gäller för klassisk Outlook.
Sammanfattning
När Outlook kan ta emot men inte skicka, felsök den utgående vägen i en kontrollerad ordning: registrera felet, rensa Utkorgen, verifiera att Outlook är online, uppdatera autentiseringen, bekräfta SMTP-inställningar endast för konton som faktiskt använder SMTP, reparera sedan den lokala profilen eller utred ett enhetsspecifikt säkerhetsblock. För Microsoft 365-organisationer som fortfarande är beroende av SMTP AUTH Basic Authentication, ger tidsplanerevisionen från januari 2026 ytterligare tid, men OAuth förblir den riktning Microsoft rör sig mot.