Aktualizácia september 2026: Microsoft začiatkom tohto roka zmenil harmonogram ukončenia základnej autentifikácie SMTP AUTH v Exchange Online. V aktualizácii tímu Exchange publikovanej 27. januára a revidovanej 29. januára 2026 Microsoft uviedol, že správanie základnej autentifikácie SMTP AUTH zostane nezmenené do decembra 2026. Koncom decembra 2026 bude pre existujúcich nájomcov (tenants) predvolene zakázaná, pričom správcovia ju budú môcť v prípade potreby stále povoliť; pre nových nájomcov vytvorených po decembri 2026 je podporovanou metódou autentifikácie OAuth. Pozri aktualizovaný harmonogram základnej autentifikácie SMTP AUTH od tímu Exchange.
Táto aktualizácia je dôležitá, ak Outlook používa starší štýl nastavenia POP/IMAP alebo ak vaša organizácia má zariadenia a aplikácie, ktoré odosielajú poštu prostredníctvom overeného SMTP. To neznamená, že každý používateľ Outlooku, ktorý v septembri 2026 náhle nemôže odosielať poštu, je blokovaný ukončením tejto funkcie. Microsoft uvádza, že moderní klienti Outlooku pripojení k Microsoft 365 zvyčajne nepoužívajú SMTP AUTH na odosielanie správ. Pre väčšinu používateľov je stále rýchlejšou cestou zistiť, či je problémom zaseknutá správa, offline stav, vypršané prihlásenie, problém s účtom/profilom alebo problém s konfiguráciou odchádzajúceho servera.
Táto príručka sa zameriava na bežnú situáciu, keď Outlook naďalej prijíma správy, ale odosielanie zlyháva, správy zostávajú v Poštovej schránke na odoslanie (Outbox) alebo sa zobrazí chyba odchádzajúceho servera. Nižšie uvedené snímky obrazovky sú ilustračné ukážky rozhrania pre príslušné ovládacie prvky Outlooku a Windows; používajte popisy a cesty uvedené v texte a nepovažujte ukážkový kód chyby alebo ukážkovú adresu za dôkaz vašej konkrétnej príčiny.
Prečo môže Outlook prijímať e-maily, ale nemôže ich odosielať?
Prijímanie a odosielanie nepoužívajú vždy rovnakú cestu. Účet POP alebo IMAP môže úspešne sťahovať alebo synchronizovať prichádzajúcu poštu, zatiaľ čo jeho pripojenie SMTP zlyhá pri autentifikácii, používa nesprávny server alebo port, alebo je blokované politikou účtu. Pri účtoch Microsoft 365 alebo Exchange môže poškodený lokálny profil Outlooku, zastaraný stav autentifikácie, offline režim alebo zaseknutá položka v Poštovej schránke na odoslanie tiež zabrániť odosielaniu, aj keď predtým synchronizovaná pošta sa stále zobrazuje normálne.
Pred zmenou nastavení použite jednu rýchlu diagnostiku: skúste odoslať krátku správu bez prílohy z webového rozhrania poskytovateľa, napríklad Outlook na webe pre Microsoft 365. Ak webová pošta odosiela úspešne, ale desktopový Outlook nie, zamerajte sa na Outlook, jeho profil, uložené prihlasovacie údaje a lokálny bezpečnostný softvér. Ak ani webová pošta nemôže odosielať, zmena desktopového profilu pravdepodobne nevyrieši základný problém s účtom, službou, politikou alebo poštovou schránkou.
Krok 1: Vynútiť odoslanie a zaznamenať presný symptóm
V klasickom Outlooku pre Windows otvorte kartu Poslať/Prijmúť (Send/Receive) a vyberte Poslať/Prijmúť všetky priečinky (Send/Receive All Folders). Ak Outlook hlási chybu, pred pokusmi o všeobecné opravy si zapíšte presné znenie správy. Formulácia môže rozlíšiť problémy s autentifikáciou od zlyhaní pripojenia, limitov veľkosti správ, chýb príjemcu alebo relé a problémov s lokálnym profilom.
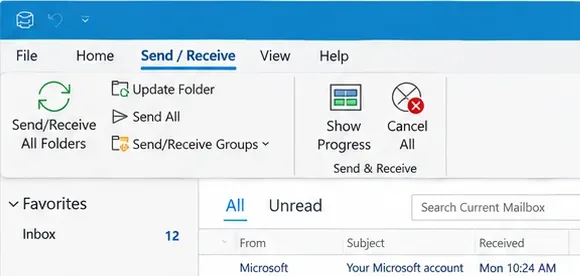
Ovládacie prvky Poslať/Prijmúť v klasickom Outlooku môžu spustiť okamžitý pokus o odoslanie a uľahčiť pozorovanie problému s pripojením.
Aktuálna príručka na riešenie problémov s odosielaním a prijímaním v Outlooku od Microsoftu odporúča začať rýchlymi kontrolami pred prechodom na hlbšiu opravu profilu. Ak zlyhá iba jedna správa, zatiaľ čo iná pošta sa odosiela, považujte túto správu za prvého podozrivého, namiesto toho, aby ste prestavovali Outlook.
Krok 2: Odstráňte najstaršiu zaseknutú správu z Poštovej schránky na odoslanie
Jedna neodoslaná správa môže blokovať ďalšie správy za ňou. Otvorte Poštovú schránku na odoslanie (Outbox) a začnite s najstaršou položkou. Hľadajte veľkú prílohu, správu, ktorá bola upravená počas pokusu Outlooku o odoslanie, alebo koncept, ktorý sa opakovane vracia do frontu.
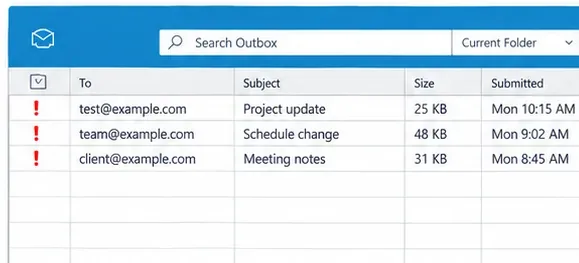
Začnite s najstaršou položkou vo fronte v Poštovej schránke na odoslanie; jedna zaseknutá správa môže vytvárať dojem, že celý účet prestal odosielať.
Microsoft konkrétne odporúča odstrániť alebo nahradiť veľkú prílohu pri riešení problémov so zaseknutými správami v Outlooku. Jeho aktuálne usmernenie používa 20 MB ako prahovú hodnotu pre prílohy v tomto postupe riešenia problémov, hoci skutočné limity poskytovateľa a organizácie sa môžu líšiť. Ak je súbor veľký, odstráňte ho, skompresujte ho alebo namiesto toho zdieľajte odkaz na cloud. Potom znovu odošlite malú správu obsahujúcu iba text.
Ak Outlook nedovoľuje upraviť alebo odstrániť zaseknutú položku, pretože sa ju aktívne snaží preniesť, klasický Outlook môže byť dočasne prepnutý do režimu Práca offline (Work Offline), správa môže byť presunutá alebo odstránená a Outlook môže byť následne vrátený online. Microsoft dokumentuje toto správanie vo svojej príručke pre zaseknutú e-mailovú poštu v Outlooku.
Krok 3: Uistite sa, že klasický Outlook nie je v režime Práca offline alebo Odpojený
Prijímanie pošty skôr v ten deň nedokazuje, že je Outlook pripojený teraz. V klasickom Outlooku sa pozrite na stavový riadok. Microsoft uvádza, že Odpojený (Disconnected), Práca offline (Working Offline) alebo Pokúšam sa pripojiť (Trying to connect) naznačuje, že Outlook nemôže dosiahnuť poštový server.
Otvorte Poslať/Prijmúť a vyberte Práca offline (Work Offline), aby ste sa prepnuli späť online, ak je táto možnosť povolená. Microsoft opisuje indikátory stavu a akciu znovupripojenia v článku Ako pracovať offline v Outlooku pre Windows.
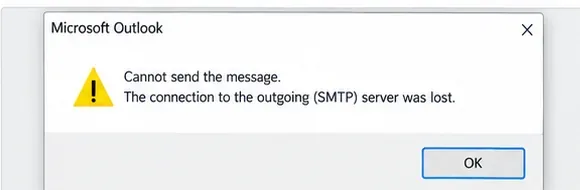
Varovanie o pripojení k odchádzajúcemu serveru ukazuje na cestu odosielania; pred zmenou nesúvisiacich nastavení Outlooku si zaznamenajte presné znenie.
Tiež overte, či bežné prehliadanie webu funguje. Ak celý počítač stratil prístup k sieti, riešte najprv problémy s Windows alebo sieťou. Ak internet funguje a webová pošta odosiela normálne, pokračujte krokmi špecifickými pre Outlook.
Krok 4: Obnovte prihlásenie po zmene hesla alebo autentifikácie
Ak sa heslo e-mailového účtu nedávno zmenilo, Outlook môže naďalej zobrazovať synchronizované správy, zatiaľ čo ďalší pokus o odoslanie si vyžaduje nové overenie. V novom Outlooku Microsoft uvádza, že účet vás môže vyzvať na pokračovanie a opätovné prihlásenie. Pre poskytovateľov tretích strán môže Outlook tiež zobraziť požiadavku na heslo aplikácie, ak to daný poskytovateľ vyžaduje.
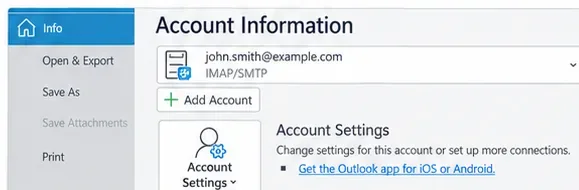
Informácie o účte sú východiskovým bodom pre kontrolu konfigurácie účtu v klasickom Outlooku; nový Outlook používa namiesto toho svoje aktuálne rozhranie nastavení účtu.
Nevytvárajte heslo aplikácie, pokiaľ váš poskytovateľ e-mailu výslovne nedokumentuje túto požiadavku. Microsoft 365 je postavený na modernej autentifikácii (Modern Authentication) a nepoužíva heslo aplikácie ako všeobecné riešenie. Stránka riešenia problémov s nastavením e-mailu v Outlooku od Microsoftu uvádza, že zmeny hesiel a špecifické požiadavky poskytovateľa na autentifikáciu môžu zabrániť správnemu pripojeniu Outlooku.
Užitočným testom je odhlásiť sa a znovu sa overiť až po tom, čo ste potvrdili, že heslo funguje na webovej stránke poskytovateľa. Opakovaná zmena hesla bez kontroly webovej pošty môže sťažiť diagnostiku.
Krok 5: Ak ide o účet POP alebo IMAP, overte nastavenia odchádzajúceho SMTP
Tento krok je obzvlášť dôležitý, keď Outlook prijíma prostredníctvom POP alebo IMAP, ale nemôže odosielať. POP a IMAP sú protokoly prichádzajúcej pošty; odosielanie používa samostatnú konfiguráciu odchádzajúceho SMTP. Microsoft vysvetľuje toto oddelenie v dokumentácii Exchange Online: Klienti POP3 a IMAP4 používajú overené odosielanie SMTP, keď potrebujú odoslať poštu prostredníctvom SMTP AUTH.
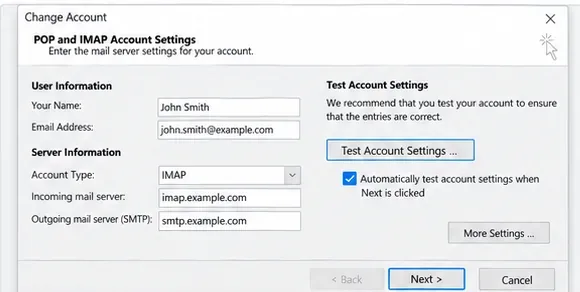
Nastavenia POP/IMAP majú samostatné polia pre prichádzajúci a odchádzajúci server, takže prijímanie môže fungovať, zatiaľ čo odosielanie cez SMTP je nesprávne nakonfigurované.
Porovnajte názov odchádzajúceho servera, port, metódu šifrovania, formát používateľského mena a požiadavku na autentifikáciu s oficiálnou dokumentáciou vášho poskytovateľa pošty. Nekopírujte hodnoty servera z náhodnej stránky na riešenie problémov. Pre organizácie Microsoft 365, ktoré zámerne používajú SMTP AUTH, dokumentácia o overenom odosielaní SMTP klienta od Microsoftu uvádza, že SMTP AUTH sa zvyčajne odosiela na TCP porte 587 a môže používať OAuth.
Ak je účet bežným účtom Microsoft 365 alebo Exchange v modernom Outlooku, ručne ho neprevádzajte na profil POP/IMAP + SMTP len preto, aby ste vyriešili problém s odosielaním. Microsoft uvádza, že moderné e-mailové klienty, ako je Outlook, zvyčajne nepoužívajú SMTP AUTH na bežné odosielanie z poštovej schránky Exchange Online.
Krok 6: Skontrolujte autentifikáciu SMTP iba vtedy, ak váš účet skutočne používa SMTP
Pre klasický profil POP/IMAP môže odchádzajúci server vyžadovať autentifikáciu. Presná možnosť a prihlasovacie údaje závisia od poskytovateľa. Typická konfigurácia klasického Outlooku obsahuje kartu Odchádzajúci server (Outgoing Server), kde je možné povoliť autentifikáciu SMTP.
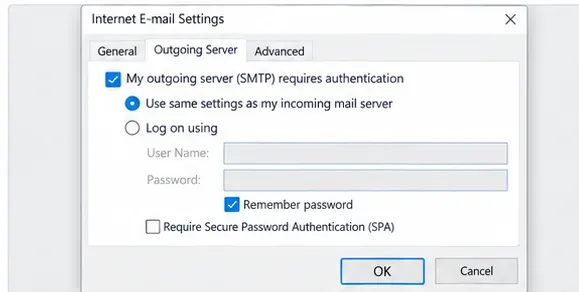
V konfigurácii POP/IMAP je odchádzajúca autentifikácia SMTP oddelená od nastavení prijímania a musí zodpovedať dokumentovaným požiadavkám poskytovateľa.
Pre správcov Exchange Online existuje ďalšia vrstva: SMTP AUTH môže byť zakázané pre organizáciu alebo pre konkrétnu poštovú schránku. Microsoft dokumentuje oboje – ovládacie prvky na úrovni organizácie aj na úrovni poštovej schránky – v článku o SMTP AUTH uvedenom vyššie. Ak staršia aplikácia alebo klient POP/IMAP náhle nemôže odosielať, zatiaľ čo Outlook na webe funguje, správca by mal skontrolovať, či je SMTP AUTH povolené pre danú úlohu a či aplikácia podporuje OAuth.
Čo znamená zmena SMTP AUTH v roku 2026 práve teraz
K septembru 2026 revidovaný harmonogram tímu Exchange uvádza, že správanie základnej autentifikácie pre SMTP AUTH zostáva nezmenené do konca decembra 2026. Preto by zlyhanie odosielania dnes nemalo byť automaticky pripisované dokončenému globálnemu vypnutiu základnej autentifikácie SMTP AUTH. Organizácie, ktoré stále používajú základnú autentifikáciu, by však mali využiť zostávajúci čas na prechod na OAuth alebo inú podporovanú metódu odosielania, namiesto toho, aby dočasné znovu povolenie považovali za dlhodobé riešenie.
Širšia dokumentácia o ukončení základnej autentifikácie od Microsoftu, aktualizovaná v júli 2026, potvrdzuje, že základná autentifikácia bola už odstránená pre hlavné klientske protokoly Exchange Online a smeruje vývojárov a aplikácie k modernej autentifikácii.
Krok 7: Opravte účet alebo profil klasického Outlooku
Ak webová pošta odosiela úspešne, Poštová schránka na odoslanie je prázdna, Outlook je online a prihlasovacie údaje účtu a nastavenia poskytovateľa sú správne, lokálny profil Outlooku sa stáva silnejším podozrivým.
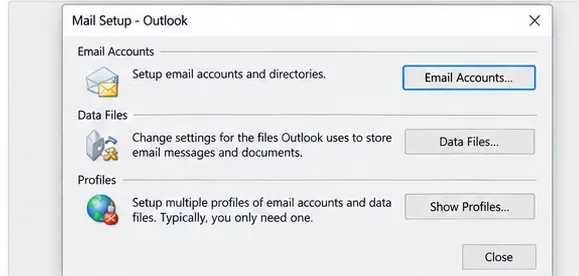
Dialógové okno Nastavenie pošty v klasickom Outlooku poskytuje prístup ku konfigurácii účtu a profilom Outlooku.
Pokyny na opravu profilu od Microsoftu pre klasický Outlook používajú cestu Súbor > Nastavenia účtu > Nastavenia účtu, potom vyberte účet a zvoľte Opraviť (Repair). Microsoft uvádza, že možnosť Opraviť nie je dostupná pre Outlook 2016 pripojený k účtu Exchange.
Ak oprava nepomôže, vytvorenie nového profilu klasického Outlooku je čistejšia diagnostika ako opakovaná úprava existujúceho. Ak nový profil odosiela správne, pravdepodobne bol problémom pôvodný profil. Pred odstránením profilov alebo účtov si zachráňte všetky lokálne dáta PST.
Pre automatizovanú diagnostiku Microsoft teraz smeruje používateľov klasického Outlooku na nástroje na riešenie problémov v systéme Windows Získať pomoc (Get Help). Stránka nástrojov na riešenie problémov s klasickým Outlookom uvádza nástroje na riešenie problémov s nastavením profilu, autentifikáciou a pripojením a uvádza, že tieto nástroje neplatia pre nový Outlook pre Windows.
Krok 8: Skontrolujte lokálny bezpečnostný softvér iba vtedy, ak dôkazy ukazujú na PC
Firewall, antivírus, VPN, proxy alebo softvér na zabezpečenie koncových bodov môžu ovplyvniť odchádzajúce pripojenia, ale mali by byť podozrivými až v neskorších fázach, keď prijímanie funguje. Nevypínajte bezpečnostný softvér globálne ako bežné riešenie. Namiesto toho skontrolujte jeho denník udalostí, explicitné oznámenie o blokování, správanie VPN alebo politiku správcu.
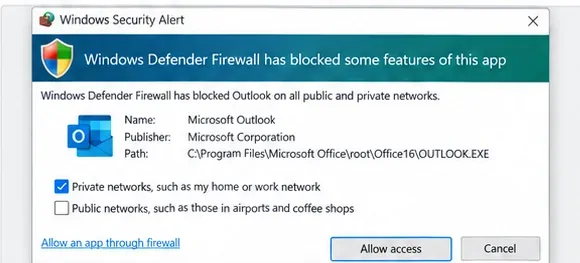
Ak systém Windows alebo zabezpečenie koncového bodu explicitne hlási, že Outlook je blokovaný, skontrolujte konkrétnu pravidlo, namiesto úplného vypnutia firewallu.
Užitočným testom izolácie je vyskúšať Outlook na inej dôveryhodnej sieti alebo dočasne odpojiť VPN, ak to politika vašej organizácie umožňuje. Ak webová pošta odosiela a iné zariadenie odosiela z rovnakého účtu, ale iba jedna inštalácia Outlooku zlyháva, tento dôkaz podporuje príčinu súvisiacu s lokálnou aplikáciou, profilom alebo bezpečnostným softvérom.
Po akejkoľvek zmene odošlite krátku testovaciu správu na adresu, ktorú ovládate. Potvrďte, že opustí Poštovú schránku na odoslanie a objaví sa v Položkách odoslaných. Potom odpovedzte z účtu príjemcu. Test, ktorý odosiela aj prijíma, overí viac než len vidieť, že Outlook hlási „Pripojený“.
Rýchla diagnostická tabuľka
| Čo pozorujete | Najužitočnejšia ďalšia kontrola | Prečo |
|---|
| Jedna správa je zaseknutá; iné sa odosielali skôr | Otvorte najstaršiu položku v Poštovej schránke na odoslanie a odstráňte veľké prílohy | Jedna položka vo fronte môže blokovať ďalšie odosielania |
| Stav hovorí Práca offline alebo Odpojený | Znovupripojte sa z karty Poslať/Prijmúť a otestujte prístup k sieti | Outlook nemôže dosiahnuť server, keď je offline |
| Webová pošta odosiela, desktopový Outlook nie | Znovu sa overte, opravte účet/profil alebo vytvorte testovací profil | Poštová schránka a cesta k serveru pravdepodobne fungujú |
| IMAP prijíma, ale odosielanie SMTP zlyháva | Overte odchádzajúci server, port, šifrovanie a autentifikáciu podľa dokumentácie poskytovateľa | Prichádzajúce a odchádzajúce pripojenia sú konfigurované oddelene |
| Aplikácia SMTP AUTH pre Microsoft 365 zlyháva | Správca skontroluje politiku SMTP AUTH a podporu OAuth | SMTP AUTH môže byť zakázané pre organizáciu alebo poštovú schránku |
| Zlyháva iba jeden PC a bezpečnostný softvér hlási blokovanie | Skontrolujte explicitné pravidlo alebo politiku koncového bodu | Zlyhanie je lokalizované na tomto zariadení |
Čo nerobiť
- Nemenite náhodné porty SMTP. Používajte oficiálne nastavenia od vášho poskytovateľa alebo správcu.
- Nepredpokladajte, že prijímanie dokazuje, že konfigurácia odchádzajúceho je správna. Prijímanie POP/IMAP a odosielanie SMTP sú oddelené cesty.
- Nevypínajte trvalo firewall alebo antivírus. Preskúmajte explicitné blokovanie a po testovaní obnovte normálnu ochranu.
- Nevytvárajte heslo aplikácie ako univerzálne obchádzanie. Používajte metódu autentifikácie, ktorú váš poskytovateľ aktuálne podporuje.
- Neodstraňujte profil pred ochranou lokálnych dát. Súbory PST a lokálne uložený obsah môže byť potrebné zachovať.
- Nevinujte zmenu SMTP AUTH z decembra 2026 predčasne. Aktuálny harmonogram Microsoftu uvádza, že míľnik predvoleného vypnutia sa k septembru 2026 ešte neuskutočnil.
Kedy by ste mali kontaktovať svojho správcu alebo poskytovateľa e-mailu?
Eskalujte, keď rovnaký účet nemôže odosielať z webovej pošty, je postihnutých viac používateľov súčasne, chyba explicitne odkazuje na politiku alebo autentifikáciu, ktorú nemôžete zmeniť, alebo poštová schránka používa organizačné nastavenia Microsoft 365, ako sú obmedzenia SMTP AUTH. Správcovia môžu tiež skontrolovať zdravie služieb Microsoft 365 a informácie o sledovaní správ, ku ktorým koncový používateľ nemá prístup.
Ak je postihnutý iba klasický Outlook po tom, čo účet funguje vo webovej pošte, Microsoft odporúča svoje aktuálne nástroje na riešenie problémov s klasickým Outlookom a cestu opravy profilu. Ak používate nový Outlook, použite postup riešenia problémov pre nový Outlook, namiesto toho, aby ste sa riadili snímkami obrazovky a nástrojmi na profily, ktoré platia iba pre klasický Outlook.
Zhrnutie
Keď Outlook môže prijímať, ale nemôže odosielať, riešte problémy s odchádzajúcou cestou v kontrolovanom poradí: zaznamenajte chybu, vyprázdnite Poštovú schránku na odoslanie, overte, či je Outlook online, obnovte autentifikáciu, potvrďte nastavenia SMTP iba pre účty, ktoré skutočne používajú SMTP, potom opravte lokálny profil alebo preskúmajte blokovanie bezpečnostným softvérom špecifické pre zariadenie. Pre organizácie Microsoft 365, ktoré sú stále závislé na základnej autentifikácii SMTP AUTH, revízia harmonogramu z januára 2026 poskytuje dodatočný čas, ale OAuth zostáva smerom, ktorým sa Microsoft uberá.