Oppdatering september 2026: Microsoft endret tidslinjen for utfasing av Exchange Online SMTP AUTH Basic Authentication tidligere i år. I en Exchange Team-oppdatering publisert 27. januar og revidert 29. januar 2026, opplyste Microsoft at SMTP AUTH Basic Authentication-atferden vil forbli uendret ut desember 2026. Ved utgangen av desember 2026 er det planlagt at den skal deaktiveres som standard for eksisterende leiere, mens administratorer fortsatt kan aktivere den ved behov; for nye leiere opprettet etter desember 2026, er OAuth den støttede autentiseringsmetoden. Se Exchange Teams oppdaterte tidslinje for SMTP AUTH Basic Authentication.
Denne oppdateringen er viktig hvis Outlook bruker en eldre POP/IMAP-oppsett, eller hvis organisasjonen din har enheter og applikasjoner som sender e-post via autentisert SMTP. Det betyr ikke at alle Outlook-brukere som plutselig ikke kan sende e-post i september 2026, blokkeres av utfasingen. Microsoft påpeker at moderne Outlook-klienter koblet til Microsoft 365 generelt ikke bruker SMTP AUTH for å sende meldinger. For de fleste brukere er den raskeste veien fortsatt å identifisere om problemet er en fastlåst melding, frakoblet status, utløpt pålogging, konto-/profilproblem eller et konfigurasjonsproblem med utgående server.
Denne veiledningen fokuserer på den vanlige situasjonen der Outlook fortsetter å motta meldinger, men sending mislykkes, meldinger blir værende i Utkast, eller det vises en feil med utgående server. Skjermbildene nedenfor er grensesnittillustrasjoner for de aktuelle Outlook- og Windows-kontrollene; bruk etikettene og banene som beskrives i teksten, i stedet for å behandle en eksempel-feilkode eller eksempeladresse som bevis på din spesifikke årsak.
Hvorfor kan Outlook motta e-post, men ikke sende den?
Mottak og sending bruker ikke alltid samme vei. En POP- eller IMAP-konto kan laste ned eller synkronisere innkommende e-post vellykket, mens SMTP-tilkoblingen mislykkes med autentisering, bruker feil server eller port, eller blokkeres av en kontopolicy. Med Microsoft 365- eller Exchange-kontoer kan en skadet lokal Outlook-profil, utdatert autentiseringstilstand, frakoblet modus eller en fastlåst Utkast-melding også forhindre sending, selv om tidligere synkronisert e-post fortsatt vises normalt.
Bruk en rask diagnose før du endrer innstillinger: Prøv å sende en kort melding uten vedlegg fra leverandørens webmail-grensesnitt, for eksempel Outlook på nettet for Microsoft 365. Hvis webmail sender vellykket, men skrivebordsversjonen av Outlook ikke gjør det, konsentrer deg om Outlook, profilen, bufrede legitimasjoner og lokal sikkerhetsprogramvare. Hvis webmail heller ikke kan sende, er det usannsynlig at endring av skrivebordsprofilen løser det underliggende konto-, tjeneste-, policy- eller postboksproblemet.
Trinn 1: Tving frem en sending og registrer det nøyaktige symptomet
I klassisk Outlook for Windows åpner du fanen Send/motta og velger Send/motta alle mapper. Hvis Outlook rapporterer en feil, skriv ned den nøyaktige meldingen før du prøver bredere løsninger. Ordlyden kan skille autentiseringsproblemer fra tilkoblingsfeil, meldingsstørrelsesgrenser, mottaker- eller videresendingsfeil og lokale profilproblemer.
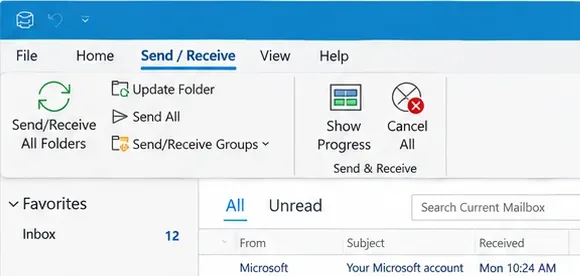
Klassisk Outlooks Send/motta-kontroller kan utløse et umiddelbart sendeforsøk og gjøre et tilkoblingsproblem lettere å observere.
Microsofts gjeldende feilsøkingsveiledning for sending og mottak i Outlook anbefaler å starte med raske sjekker før man går over til dypere profilreparasjon. Hvis bare én melding mislykkes mens annen e-post sendes, behandle den meldingen som den første mistenkte i stedet for å gjenoppbygge Outlook.
Trinn 2: Fjern den eldste fastlåste meldingen fra Utkast
En enkelt usendt melding kan blokkere senere meldinger bak seg. Åpne Utkast og start med den eldste oppføringen. Se etter et stort vedlegg, en melding som ble redigert mens Outlook forsøkte å sende den, eller et utkast som gjentatte ganger returnerer til køen.
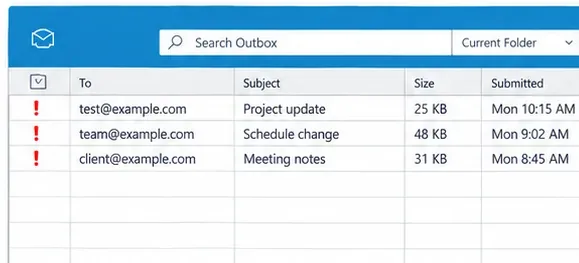
Start med den eldste meldingen i Utkast-køen; én fastlåst melding kan få det til å se ut som om hele kontoen har sluttet å sende.
Microsoft anbefaler spesifikt å fjerne eller erstatte et stort vedlegg ved feilsøking av fastlåste Outlook-meldinger. Den gjeldende veiledningen bruker 20 MB som vedleggsterskel i denne feilsøkingsflyten, selv om faktiske leverandør- og organisasjonsgrenser kan variere. Hvis filen er stor, fjern den, komprimer den eller del en skylkelink i stedet. Send deretter på nytt en liten tekstmelding.
Hvis Outlook ikke lar deg redigere eller slette den fastlåste oppføringen fordi den aktivt forsøker å overføre den, kan klassisk Outlook settes midlertidig i Arbeid frakoblet-modus, meldingen kan flyttes eller slettes, og Outlook kan deretter returneres til nettverk. Microsoft dokumenterer denne atferden i sin veiledning for fastlåst Outlook-e-post.
Trinn 3: Forsikre deg om at klassisk Outlook ikke er i Arbeid frakoblet eller Frakoblet
Å ha mottatt e-post tidligere på dagen beviser ikke at Outlook er tilkoblet nå. I klassisk Outlook, se på statuslinjen. Microsoft sier at Frakoblet, Arbeid frakoblet eller Forsøker å koble til indikerer at Outlook ikke kan nå e-postserveren.
Åpne Send/motta og velg Arbeid frakoblet for å veksle tilbake til nettverk hvis det er aktivert. Microsoft beskriver statusindikatorer og gjenopprettingshandling i Hvordan arbeide frakoblet i Outlook for Windows.
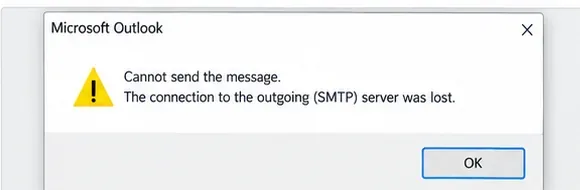
En advarsel om utgående server-tilkobling peker på sendestien; registrer den nøyaktige ordlyden før du endrer urelaterte Outlook-innstillinger.
Verifiser også at vanlig nettlesing fungerer. Hvis hele datamaskinen har mistet nettverkstilgang, feilsøk Windows eller nettverket først. Hvis internett fungerer og webmail sender normalt, fortsett med Outlook-spesifikke trinn.
Trinn 4: Oppdater påloggingen etter et passord- eller autentiseringsbytte
Hvis e-postkontoens passord ble endret nylig, kan Outlook fortsette å vise synkroniserte meldinger mens neste sendeforsøk krever ny autentisering. I ny Outlook sier Microsoft at kontoen kan be deg om å fortsette og logge inn på nytt. For tredjepartsleverandører kan Outlook også vise en forespørsel om et app-passord hvis leverandøren krever det.
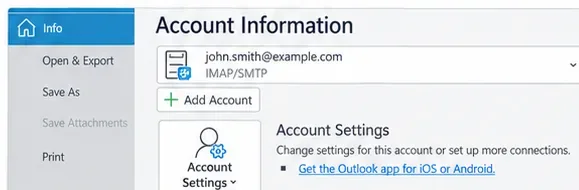
Kontoinformasjon er utgangspunktet for å gjennomgå hvordan en klassisk Outlook-konto er konfigurert; ny Outlook bruker sitt gjeldende kontoinnstillingsgrensesnitt i stedet.
Ikke opprett et app-passord med mindre e-postleverandøren din uttrykkelig dokumenterer dette kravet. Microsoft 365 er bygget rundt Modern Authentication i stedet for å bruke et app-passord som en generell løsning. Microsofts feilsøkingsside for Outlook-e-postoppsett merker at passordendringer og leverandørspezifiske autentiseringskrav kan forhindre at Outlook kobler seg riktig.
En nyttig test er å logge ut og reautentisere først etter at du har bekreftet at passordet fungerer på leverandørens nettsted. Gjentatte endringer av passordet uten å sjekke webmail kan gjøre diagnosen vanskeligere.
Trinn 5: Hvis dette er en POP- eller IMAP-konto, verifiser de utgående SMTP-innstillingene
Dette trinnet er spesielt viktig når Outlook mottar via POP eller IMAP, men ikke kan sende. POP og IMAP er protokoller for innkommende e-post; sending bruker en separat utgående SMTP-konfigurasjon. Microsoft forklarer denne separasjonen i sin Exchange Online-dokumentasjon: POP3- og IMAP4-klienter bruker autentisert SMTP-innsending når de trenger å sende e-post via SMTP AUTH.
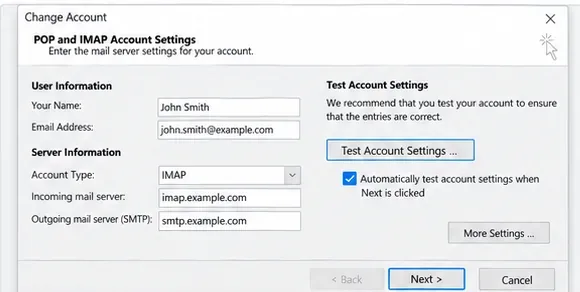
POP/IMAP-oppsett har separate felt for innkommende og utgående server, så mottak kan fungere mens SMTP-sending er feilkonfigurert.
Sammenlign navnet på utgående server, port, krypteringsmetode, brukernavnformat og autentiseringskrav med den offisielle dokumentasjonen fra e-postleverandøren din. Ikke kopier serververdier fra et tilfeldig feilsøkingsnettsted. For Microsoft 365-organisasjoner som bevisst bruker SMTP AUTH, sier Microsofts dokumentasjon for autentisert klient SMTP-innsending at SMTP AUTH typisk sendes på TCP-port 587 og kan bruke OAuth.
Hvis kontoen er en normal Microsoft 365- eller Exchange-konto i moderne Outlook, ikke konverter den manuelt til en POP/IMAP + SMTP-profil bare for å løse et sendeproblem. Microsoft sier at moderne e-postklienter som Outlook generelt ikke bruker SMTP AUTH for vanlig Exchange Online-postboks sending.
Trinn 6: Sjekk SMTP-autentisering kun når kontoen faktisk bruker SMTP
For en klassisk POP/IMAP-profil kan utgående server kreve autentisering. Det nøyaktige alternativet og legitimasjonene avhenger av leverandøren. En typisk klassisk Outlook-konfigurasjon eksponerer en Utgående server-fane der SMTP-autentisering kan aktiveres.
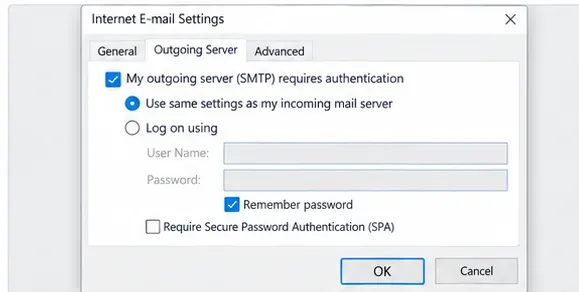
I en POP/IMAP-konfigurasjon er utgående SMTP-autentisering separat fra mottaksinnstillinger og må samsvare med leverandørens dokumenterte krav.
For Exchange Online-administratorer finnes det et annet lag: SMTP AUTH kan deaktiveres for organisasjonen eller for en spesifikk postboks. Microsoft dokumenterer både organisasjonsnivå- og postboksnivåkontroller i SMTP AUTH-artikkelen lenket ovenfor. Hvis en eldre applikasjon eller POP/IMAP-klient plutselig ikke kan sende mens Outlook på nettet fungerer, bør en administrator sjekke om SMTP AUTH er aktivert for den arbeidsbelastningen og om applikasjonen støtter OAuth.
Hva endringen i SMTP AUTH i 2026 betyr akkurat nå
Per september 2026 sier Exchange Teams reviderte tidslinje at Basic Authentication-atferden for SMTP AUTH er uendret til utgangen av desember 2026. Derfor bør en sendefeil i dag ikke automatisk tilskrives en fullført global nedstengning av SMTP AUTH Basic Authentication. Imidlertid bør organisasjoner som fortsatt bruker Basic Authentication bruke den gjenværende tiden til å gå over til OAuth eller en annen støttet sendemetode i stedet for å behandle midlertidig reaktivering som en langsiktig design.
Microsofts bredere dokumentasjon for utfasing av Basic Authentication, oppdatert i juli 2026, bekrefter at Basic Authentication allerede er fjernet for de viktigste Exchange Online-klientprotokollene og retter utviklere og applikasjoner mot Modern Authentication.
Trinn 7: Reparer den klassiske Outlook-kontoen eller profilen
Hvis webmail sender vellykket, Utkast er tom, Outlook er på nett, og kontolegitimasjonene og leverandørinnstillingene er korrekte, blir den lokale Outlook-profilen en sterkere mistenkt.
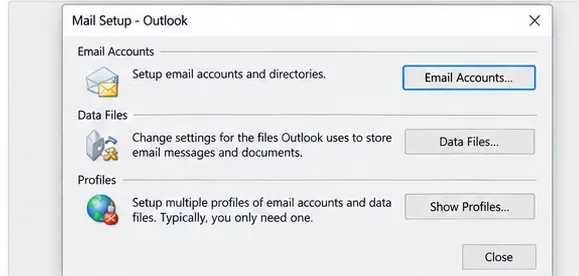
Den klassiske Outlook Mail Setup-dialogboksen gir tilgang til kontokonfigurasjon og Outlook-profiler.
Microsofts instruksjoner for profilreparasjon for klassisk Outlook bruker Fil > Kontoinnstillinger > Kontoinnstillinger, velg deretter kontoen og velg Reparer. Microsoft merker at Reparer-alternativet ikke er tilgjengelig for Outlook 2016 koblet til en Exchange-konto.
Hvis reparasjon ikke hjelper, er opprettelse av en ny klassisk Outlook-profil en renere diagnose enn å gjentatte ganger redigere den eksisterende. Hvis den nye profilen sender korrekt, var den opprinnelige profilen sannsynligvis problemet. Bevar all lokal PST-data før du fjerner profiler eller kontoer.
For automatisk diagnose henviser Microsoft nå klassiske Outlook-brukere til Windows Få hjelp-feilsøkere. Siden for klassiske Outlook-feilsøkere lister opp feilsøkere for profiloppsett, autentisering og tilkobling, og angir at disse verktøyene ikke gjelder for ny Outlook for Windows.
Trinn 8: Sjekk lokal sikkerhetsprogramvare kun hvis bevisene peker på PC-en
Brannmur, antivirus, VPN, proxy eller endepunktsikkerhetsprogramvare kan påvirke utgående tilkoblinger, men de bør være senfase-mistenkte når mottak fungerer. Ikke deaktiver sikkerhetsprogramvare globalt som en rutinemessig løsning. Sjekk i stedet hendelsesloggen, eksplisitte blokkeringsvarsler, VPN-atferd eller administratorpolicy.
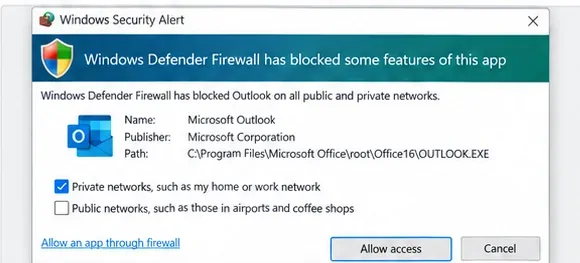
Hvis Windows eller endepunktsikkerhet uttrykkelig rapporterer at Outlook er blokkert, gjennomgå den spesifikke regelen i stedet for å deaktivere brannmuren helt.
En nyttig isolasjonstest er å prøve Outlook på et annet pålitelig nettverk eller midlertidig koble fra en VPN hvis organisasjonens policy tillater det. Hvis webmail sender og en annen enhet sender fra samme konto, men bare én Outlook-installasjon mislykkes, støtter dette beviset en lokal applikasjon-, profil- eller sikkerhetsprogramvareårsak.
Etter enhver endring, send en kort testmelding til en adresse du kontrollerer. Bekreft at den forlater Utkast og vises i Sendt e-post. Svar deretter fra mottakerkontoen. En test som både sender og mottar verifiserer mer enn bare å se Outlook rapportere «Tilkoblet».
Rask diagnosetabell
| Hva du observerer | Mest nyttige neste sjekk | Hvorfor |
|---|
| Én melding er fastlåst; andre ble sendt tidligere | Åpne den eldste Utkast-oppføringen og fjern store vedlegg | En enkelt oppføring i køen kan blokkere senere sendinger |
| Status sier Arbeid frakoblet eller Frakoblet | Koble til på nytt fra Send/motta og test nettverkstilgang | Outlook kan ikke nå serveren mens den er frakoblet |
| Webmail sender, skrivebords-Outlook ikke | Reautentiser, reparer konto/profil eller opprett en testprofil | Postboksen og serverstien fungerer sannsynligvis |
| IMAP mottar, men SMTP-sending mislykkes | Verifiser utgående server, port, kryptering og autentisering med leverandørdokumentasjon | Innkommende og utgående tilkoblinger er konfigurert separat |
| Microsoft 365 SMTP AUTH-app mislykkes | Administrator sjekker SMTP AUTH-policy og OAuth-støtte | SMTP AUTH kan deaktiveres per organisasjon eller postboks |
| Bare én PC mislykkes og sikkerhetsprogramvaren rapporterer en blokkering | Gjennomgå den eksplisitte regelen eller endepunktpolicyen | Feilen er lokalisert til den enheten |
Hva du ikke bør gjøre
- Ikke endre tilfeldige SMTP-porter. Bruk de offisielle innstillingene fra leverandøren eller administratoren din.
- Ikke anta at mottak beviser at utgående konfigurasjon er korrekt. POP/IMAP-mottak og SMTP-sending er separate stier.
- Ikke deaktiver brannmur eller antivirus permanent. Etterforsk en eksplisitt blokkering og gjenopprett normal beskyttelse etter testing.
- Ikke opprett et app-passord som en universell workaround. Bruk autentiseringsmetoden leverandøren din støtter for øyeblikket.
- Ikke fjern en profil før du beskytter lokal data. PST-filer og lokalt lagret innhold kan trenge å bevares.
- Ikke skyld på endringen i SMTP AUTH i desember 2026 for tidlig. Microsofts gjeldende tidslinje sier at milepælen for standard deaktivering ikke har skjedd ennå per september 2026.
Når bør du kontakte administratoren eller e-postleverandøren?
Eskaler når samme konto ikke kan sende fra webmail, flere brukere er berørt samtidig, feilen uttrykkelig refererer til policy eller autentisering du ikke kan endre, eller postboksen bruker Microsoft 365 organisasjonsinnstillinger som SMTP AUTH-begrensninger. Administratorer kan også gjennomgå Microsoft 365 tjenestehelse og meldingssporingsinformasjon som en sluttbruker ikke har tilgang til.
Hvis bare klassisk Outlook er berørt etter at kontoen fungerer i webmail, anbefaler Microsoft sine gjeldende klassiske Outlook-feilsøkere og profilreparasjonsvei. Hvis du bruker ny Outlook, bruk ny Outlooks feilsøkingsflyt i stedet for å følge skjermbilder og profilverktøy som kun gjelder klassisk Outlook.
Konklusjon
Når Outlook kan motta, men ikke sende, feilsøk utgående sti i en kontrollert rekkefølge: registrer feilen, tøm Utkast, verifiser at Outlook er på nett, oppdater autentisering, bekreft SMTP-innstillinger kun for kontoer som faktisk bruker SMTP, og reparer deretter den lokale profilen eller etterforsk en enhetsspesifikk sikkerhetsblokkering. For Microsoft 365-organisasjoner som fortsatt er avhengige av SMTP AUTH Basic Authentication, gir tidsrevisjonen fra januar 2026 ytterligere tid, men OAuth forblir retningen Microsoft beveger seg mot.