September 2026 uuendus: Microsoft muutis sel aastal varem Exchange Online'i SMTP AUTH põhiautentimise kasutusest väljumise ajakava. Exchange'i meeskonna 27. jaanuaril avaldatud ja 29. jaanuaril 2026 uuendatud teates märkis Microsoft, et SMTP AUTH põhiautentimise käitumine jääb muutumatuks kuni detsembri 2026 lõpuni. Detsembri 2026 lõpus keelatakse see olemasolevate rentnike jaoks vaikimisi, kuid administraatorid saavad selle vajadusel endiselt lubada; pärast detsembrit 2026 loodud uute rentnike jaoks on OAuth ainus toetatud autentimismeetod. Vaadake Exchange'i meeskonna uuendatud SMTP AUTH põhiautentimise ajakava.
See uuendus on oluline, kui Outlook kasutab pärand POP/IMAP-laadset seadistust või kui teie organisatsioonil on seadmeid ja rakendusi, mis edastavad e-posti autentitud SMTP kaudu. See ei tähenda, et iga Outlooki kasutaja, kes ei saa septembris 2026 äkki e-posti saata, on blokeeritud kasutusest väljumise tõttu. Microsoft märgib, et kaasaegsed Outlooki kliendid, mis on ühendatud Microsoft 365-ga, ei kasuta tavaliselt sõnumite saatmiseks SMTP AUTH-i. Enamiku kasutajate jaoks on kiirem tee endiselt kindlaks teha, kas probleemiks on kinni jäänud sõnum, võrguühenduseta olek, aegunud sisselogimine, konto/profiili probleem või väljuva serveri konfiguratsiooniviga.
Selles juhendis keskendutakse tavalisele olukorrale, kus Outlook jätkab sõnumite vastuvõtmist, kuid saatmine ebaõnnestub, sõnumid jäävad väljundpostkasti või ilmub väljuva serveri viga. Allpool olevad ekraanipildid on asjakohaste Outlooki ja Windowsi juhtelementide liidesed; kasutage tekstis kirjeldatud sildid ja teed, mitte ärge käsitlege näidise veakoodi või näidisaadressi tõendusmaterjalina teie konkreetse põhjuse kohta.
Miks saab Outlook e-posti vastu võtta, kuid mitte saata?
Vastuvõtmine ja saatmine ei kasuta alati sama teed. POP- või IMAP-konto saab edukalt alla laadida või sünkroonida sissetuleva e-posti, samal ajal kui selle SMTP-ühendus ei suuda autentida, kasutab vale serverit või porti või on blokeeritud konto poliitika poolt. Microsoft 365 või Exchange'i kontode puhul võib kahjustatud kohalik Outlooki profiil, aegunud autentimisolek, võrguühenduseta olek või kinni jäänud väljundpostkasti element takistada saatmist, kuigi varem sünkroonitud e-post ilmub endiselt normaalselt.
Kasutage ühte kiiret diagnostikat enne seadete muutmist: proovige saata lühike sõnum ilma manuseta teenusepakkuja veebipostkasti liidesest, näiteks Microsoft 365 Outlook veebis. Kui veebipostkast saadab edukalt, kuid töölaua Outlook ei saa, keskenduge Outlookile, selle profiilile, vahemällu salvestatud volitustele ja kohalikule turvatarkvarale. Kui veebipostkast ei saa samuti saata, on ebatõenäoline, et töölaua profiili muutmine lahendab aluseks oleva konto, teenuse, poliitika või postkasti probleemi.
Samm 1: sundige saatmist ja registreerige täpne sümptom
Avage klassikalises Windowsi Outlookis Saada/Vastu võtta vahekaart ja valige Saada/Vastu võtta kõikides kaustades. Kui Outlook teatab veast, kirjutage täpne sõnum üles enne laiemate paranduste proovimist. Sõnastus võib eristada autentimisprobleeme ühenduse tõrgetest, sõnumi suuruse piirangutest, saaja või edastusvigadest ning kohalikest profiiliprobleemidest.
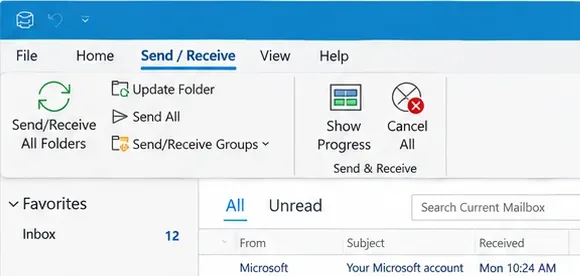
Klassikalise Outlooki Saada/Vastu võtta juhtnupud saavad käivitada kohese saatmise katse ja muuta ühenduse probleemi lihtsamalt jälgitavaks.
Microsofti praegune Outlooki saatmise ja vastuvõtmise tõrkeotsingu juhend soovitab alustada kiiretest kontrollidest enne sügavama profiili parandamise juurde asumist. Kui ainult üks sõnum ebaõnnestub, samal ajal kui muu e-post saadetakse, käsitlege seda sõnumit esimese kahtlusalusena, mitte ärge kohe Outlooki uuesti üles ehitage.
Samm 2: eemaldage vanim kinni jäänud sõnum väljundpostkastist
Üks saatmata sõnum võib blokeerida selle taga olevad hilisemad sõnumid. Avage Väljundpostkast ja alustage vanimast elemendist. Otsige suurt manust, sõnumit, mida muudeti, kui Outlook proovis seda saata, või mustandit, mis naaseb järjekorda korduvalt.
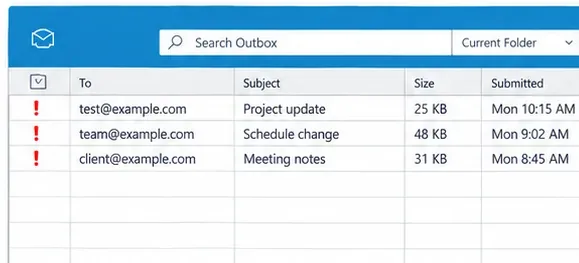
Alustage vanimast järjekorras olevast väljundpostkasti elemendist; üks kinni jäänud sõnum võib anda mulje, nagu kogu konto oleks saatmise lõpetanud.
Microsoft soovitab konkreetselt eemaldada või asendada suure manuse, kui tõrkeotsingus on tegemist kinni jäänud Outlooki sõnumitega. Selle praegune juhend kasutab 20 MB manuse läve selles tõrkeotsingu voo, kuigi tegelikud teenusepakkuja ja organisatsiooni piirangud võivad erineda. Kui fail on suur, eemaldage see, tihendage see või jagage pilve link. Seejärel saatke uuesti väike ainult tekstiga sõnum.
Kui Outlook ei luba teil kinni jäänud elementi muuta või kustutada, kuna see proovib aktiivselt seda edastada, saab klassikalise Outlooki ajutiselt seada võrguühenduseta töörežiimi, sõnumi saab ümber paigutada või kustutada ning seejärel saab Outlooki tagasi võrguühendusega olekusse viia. Microsoft dokumenteerib selle käitumise oma Outlooki e-posti kinnijäämise juhendis.
Samm 3: veenduge, et klassikaline Outlook ei tööta võrguühenduseta ega ole lahti ühendatud
E-posti vastuvõtmine päeva alguses ei tõesta, et Outlook on nüüd ühendatud. Vaadake klassikalises Outlookis olekuriba. Microsoft ütleb, et Lahti ühendatud, Töötab võrguühenduseta või Ühenduse loomine näitab, et Outlook ei saa e-posti serverit ligi.
Avage Saada/Vastu võtta ja valige Tööta võrguühenduseta, et lülitada tagasi võrguühendusega olekusse, kui see on lubatud. Microsoft kirjeldab olekunäitajaid ja ühenduse taastamise toimingut artiklis Kuidas töötada võrguühenduseta Outlookis Windowsile.
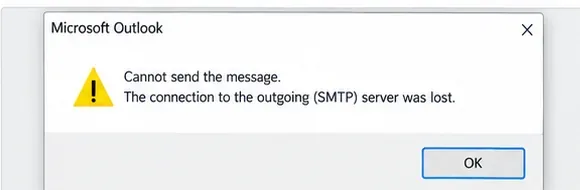
Väljuva serveri ühenduse hoiatus viitab saatmise teele; registreerige täpne sõnastus enne seotud Outlooki seadete muutmist.
Kontrollige ka, kas tavaline veebis surfamine töötab. Kui kogu arvuti on kaotanud võrguühenduse, tõrkeotsige esmalt Windowsi või võrku. Kui internet töötab ja veebipostkast saadab normaalselt, jätkake Outlooki spetsiifiliste sammudega.
Samm 4: värskendage sisselogimist pärast parooli või autentimise muutmist
Kui e-posti konto parool muudeti hiljuti, võib Outlook jätkata sünkroonitud sõnumite kuvamist, samal ajal kui järgmine saatmiskatse nõuab uut autentimist. Uues Outlookis ütleb Microsoft, et konto võib küsida teil jätkamist ja uuesti sisse logida. Kolmanda osapoole teenusepakkujate puhul võib Outlook kuvada ka taotluse rakenduse parooli jaoks, kui see teenusepakkuja seda nõuab.
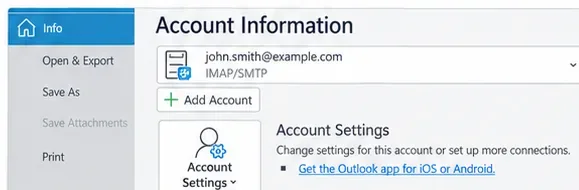
Konto teave on lähtepunkt klassikalise Outlooki konto konfiguratsiooni ülevaatamiseks; uus Outlook kasutab selle asemel oma praegust konto seadete liidest.
Ärge looge rakenduse parooli, kui teie e-posti teenusepakkuja ei dokumenteeri seda nõuet selgesõnaliselt. Microsoft 365 on ehitatud ümber kaasaegse autentimise, mitte rakenduse parooli kasutamise üldise lahendusena. Microsofti Outlooki e-posti seadistamise tõrkeotsingu leht märgib, et paroolimuudatused ja teenusepakkujale spetsiifilised autentimisnõuded võivad takistada Outlookil korrektselt ühenduse loomist.
Kasulik test on logida välja ja autentida uuesti alles pärast seda, kui olete kinnitanud, et parool töötab teenusepakkuja veebisaidil. Parooli korduv muutmine ilma veebipostkasti kontrollimata võib diagnoosimise raskendada.
Samm 5: kui see on POP- või IMAP-konto, kontrollige väljuva SMTP seadeid
See samm on eriti oluline, kui Outlook võtab vastu POP või IMAP kaudu, kuid ei saa saata. POP ja IMAP on sissetuleva e-posti protokollid; saatmine kasutab eraldi väljuva SMTP konfiguratsiooni. Microsoft selgitab seda eraldatust oma Exchange Online'i dokumentatsioonis: POP3 ja IMAP4 kliendid kasutavad autentitud SMTP edastamist, kui nad peavad saatma e-posti SMTP AUTH kaudu.
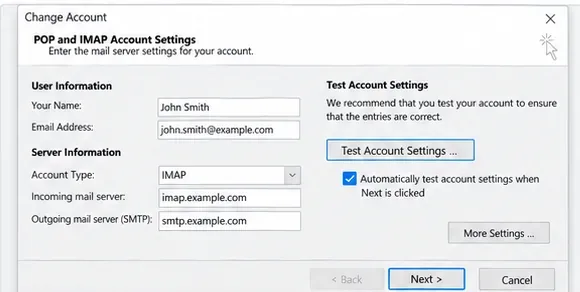
POP/IMAP seadistustel on eraldi sissetuleva ja väljuva serveri väljad, seega võib vastuvõtmine töötada, samal ajal kui SMTP saatmine on valesti konfigureeritud.
Võrrelge väljuva serveri nime, porti, krüpteerimismeetodit, kasutajanime vormingut ja autentimisnõuet teenusepakkuja ametliku dokumentatsiooniga. Ärge kopeerige serveri väärtusi juhuslikult tõrkeotsingu saidilt. Microsoft 365 organisatsioonide jaoks, mis tahtlikult kasutavad SMTP AUTH, ütleb Microsofti autentitud kliendi SMTP edastamise dokumentatsioon, et SMTP AUTH edastatakse tavaliselt TCP pordil 587 ja see võib kasutada OAuthi.
Kui konto on normaalne Microsoft 365 või Exchange'i konto kaasaegses Outlookis, ärge konverteerige seda käsitsi POP/IMAP + SMTP profiiliks ainult saatmisprobleemi lahendamiseks. Microsoft ütleb, et kaasaegsed e-posti kliendid nagu Outlook ei kasuta tavaliselt SMTP AUTH-i tavalise Exchange Online'i postkasti saatmiseks.
Samm 6: kontrollige SMTP autentimist ainult siis, kui teie konto tegelikult kasutab SMTP-d
Klassikalise POP/IMAP profiili puhul võib väljuv server nõuda autentimist. Täpne valik ja volitused sõltuvad teenusepakkujast. Tüüpiline klassikaline Outlooki konfiguratsioon pakub Väljuv server vahekaarti, kus SMTP autentimise saab lubada.
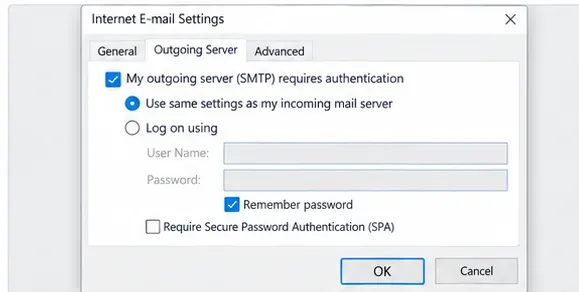
POP/IMAP konfiguratsioonis on väljuv SMTP autentimine eraldatud vastuvõtmise seadetest ja see peab vastama teenusepakkuja dokumenteeritud nõuetele.
Exchange Online'i administraatorite jaoks on veel üks kiht: SMTP AUTH saab olla keelatud organisatsiooni või konkreetse postkasti jaoks. Microsoft dokumenteerib nii organisatsiooni taseme kui ka postkasti taseme juhtnupud eespool lingitud SMTP AUTH artiklis. Kui pärandrakendus või POP/IMAP klient ei saa äkki saata, samal ajal kui Outlook veebis töötab, peaks administraator kontrollima, kas SMTP AUTH on selle töökoormuse jaoks lubatud ja kas rakendus toetab OAuthi.
Mida 2026. aasta SMTP AUTH muutus praegu tähendab
Septembri 2026 seisuga ütleb Exchange'i meeskonna läbivaadatud ajakava, et SMTP AUTH põhiautentimise käitumine on muutumatu kuni detsembri 2026 lõpuni. Seetõttu ei tohiks tänast saatmisvead automaatselt süüdistada SMTP AUTH põhiautentimise globaalse sulgemise lõpuleviimises. Siiski peaksid organisatsioonid, kes endiselt kasutavad põhiautentimist, kasutama järelejäänud aega üleminekuks OAuthile või teisele toetatud saatmismeetodile, selle asemel et käsitleda ajutist uuesti lubamist pikaajalise disainina.
Microsofti laiem põhiautentimise kasutusest väljumise dokumentatsioon, uuendatud juulis 2026, kinnitab, et põhiautentimine on juba eemaldatud peamiste Exchange Online'i kliendiprotoollide jaoks ja suunab arendajad ning rakendused kaasaegse autentimise poole.
Samm 7: parandage klassikalise Outlooki konto või profiili
Kui veebipostkast saadab edukalt, väljundpostkast on tühi, Outlook on võrgus ning konto volitused ja teenusepakkuja seaded on õiged, muutub kohalik Outlooki profiil tugevamaks kahtlusaluseks.
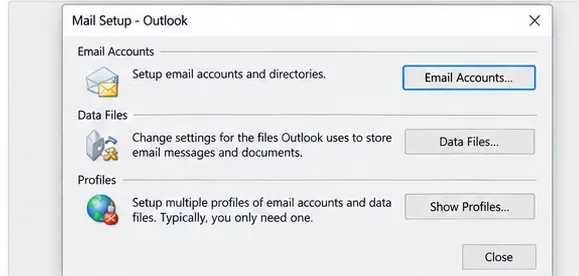
Klassikalise Outlooki meili seadistamise dialoog võimaldab juurdepääsu konto konfiguratsioonile ja Outlooki profiilidele.
Microsofti profiili parandamise juhised klassikalise Outlooki jaoks kasutavad Fail > Konto seaded > Konto seaded, seejärel valige konto ja valige Paranda. Microsoft märgib, et Paranda valik pole saadaval Outlook 2016 jaoks, mis on ühendatud Exchange'i kontoga.
Kui parandamine ei aita, on uue klassikalise Outlooki profiili loomine puhtam diagnostika kui olemasoleva korduv muutmine. Kui uus profiil saadab korrektselt, oli algne profiil tõenäoliselt probleem. Säilitage kõik ainult kohalikud PST-andmed enne profiilide või kontode eemaldamist.
Automaatseks diagnostikaks suunab Microsoft nüüd klassikalise Outlooki kasutajad Windowsi Abi saamine tõrkeotsijatele. Klassikalise Outlooki tõrkeotsijate leht loetleb profiili seadistamise, autentimise ja ühenduvuse tõrkeotsijad ning väidab, et need tööriistad ei kehti uue Outlooki jaoks Windowsile.
Samm 8: kontrollige kohalikku turvatarkvara ainult siis, kui tõendid viitavad arvutile
Tulemüür, viirusetõrje, VPN, puhverserver või lõppseadme turvatarkvara võib mõjutada väljuvaid ühendusi, kuid need peaksid olema hilises etapis kahtlusalused, kui vastuvõtmine töötab. Ärge keelake turvatarkvara globaalselt kui rutiinset lahendust. Selle asemel kontrollige selle sündmustelogi, selgesõnalist blokeerimise teadet, VPN-i käitumist või administraatori poliitikat.
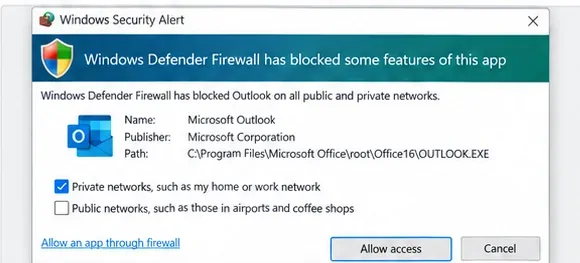
Kui Windows või lõppseadme turvalisus teatab selgesõnaliselt, et Outlook on blokeeritud, vaadake üle konkreetne reegel, mitte ärge keelake tulemüüri täielikult.
Kasulik isoleerimistest on proovida Outlooki teises usaldusväärses võrgus või ajutiselt VPN-ühendus katkestada, kui teie organisatsiooni poliitika seda lubab. Kui veebipostkast saadab ja teine seade saadab samalt kontolt, kuid ainult üks Outlooki installatsioon ebaõnnestub, toetavad need tõendid kohalikku rakenduse, profiili või turvatarkvara põhjust.
Pärast igat muudatust saatke lühike testisõnum aadressile, mida te kontrollite. Kinnitage, et see lahkub väljundpostkastist ja ilmub Saadetud üksustesse. Seejärel vastake saaja kontolt. Test, mis nii saadab kui ka vastu võtab, kinnitab rohkem kui lihtsalt näha, et Outlook teatab “Ühendatud”.
Kiire diagnostika tabel
| Mida te jälgite | Kasulikum järgmine kontroll | Miks |
|---|
| Üks sõnum on kinni; teised saadeti varem | Avage vanim väljundpostkasti element ja eemaldage suured manused | Üks järjekorras olev element võib blokeerida hilisemad saatmised |
| Olek ütleb Töötab võrguühenduseta või Lahti ühendatud | Looge ühendus uuesti Saada/Vastu võtta kaudu ja testige võrgu juurdepääsu | Outlook ei saa serverit ligi võrguühenduseta olekus |
| Veebipostkast saadab, töölaua Outlook ei saa | Autentige uuesti, parandage konto/profiil või looge testprofiil | Postkast ja serveri tee töötavad tõenäoliselt |
| IMAP võtab vastu, kuid SMTP saatmine ebaõnnestub | Kontrollige väljuvat serverit, porti, krüpteerimist ja autentimist teenusepakkuja dokumentatsiooniga | Sissetulevad ja väljuvad ühendused on konfigureeritud eraldi |
| Microsoft 365 SMTP AUTH rakendus ebaõnnestub | Administraator kontrollib SMTP AUTH poliitikat ja OAuthi toetust | SMTP AUTH võib olla keelatud organisatsiooni või postkasti kaupa |
| Ainult üks arvuti ebaõnnestub ja turvatarkvara teatab blokeerimisest | Vaadake üle selgesõnaline reegel või lõppseadme poliitika | Tõrge on lokaliseeritud sellele seadmele |
Mida mitte teha
- Ärge muutke juhuslikke SMTP porte. Kasutage teenusepakkuja või administraatori ametlikke seadeid.
- Ärge eeldage, et vastuvõtmine tõestab, et väljuv konfiguratsioon on õige. POP/IMAP vastuvõtmine ja SMTP saatmine on eraldi teed.
- Ärge keelake tulemüüri või viirusetõrjet püsivalt. Uurige selgesõnalist blokeerimist ja taastage normaalne kaitse pärast testimist.
- Ärge looge rakenduse parooli kui universaalset lahendust. Kasutage autentimismeetodit, mida teie teenusepakkuja praegu toetab.
- Ärge eemaldage profiili enne ainult kohalike andmete kaitsmist. PST-failid ja lokaalselt salvestatud sisu võivad vajada säilitamist.
- Ärge süüdake detsembri 2026 SMTP AUTH muutust enneaegselt. Microsofti praegune ajakava ütleb, et vaikimisi keelamise verstapost ei ole septembri 2026 seisuga veel toimunud.
Millal peaksite võtma ühendust administraatori või e-posti teenusepakkujaga?
Kõrgendage eskaleerimise taset, kui sama konto ei saa saata veebipostkastist, mitu kasutajat on mõjutatud samal ajal, viga viitab selgesõnaliselt poliitikale või autentimisele, mida te ei saa muuta, või kui postkast kasutab Microsoft 365 organisatsiooni seadeid, nagu SMTP AUTH piirangud. Administraatorid saavad samuti vaadata Microsoft 365 teenuse tervist ja sõnumijälje teavet, millele lõppkasutaja ei saa juurdepääsu.
Kui ainult klassikaline Outlook on mõjutatud pärast seda, kui konto töötab veebipostkastis, soovitab Microsoft oma praeguseid klassikalise Outlooki tõrkeotsijaid ja profiili parandamise teed. Kui kasutate uut Outlooki, kasutage uue Outlooki tõrkeotsingu voogu, selle asemel et järgida ekraanipilte ja profiilitööriistu, mis kehtivad ainult klassikalise Outlooki jaoks.
Põhijäreldus
Kui Outlook saab e-posti vastu võtta, kuid ei saa saata, tõrkeotsige väljuvat teed kontrollitud järjekorras: registreerige viga, tühjendage väljundpostkast, veenduge, et Outlook on võrgus, värskendage autentimist, kinnitage SMTP seaded ainult kontode jaoks, mis tegelikult kasutavad SMTP-d, seejärel parandage kohalik profiil või uurige seadme spetsiifilist turvablokeeringut. Microsoft 365 organisatsioonide jaoks, mis endiselt sõltuvad SMTP AUTH põhiautentimisest, annab jaanuari 2026 ajakava läbivaatus täiendavat aega, kuid OAuth jääb suunaks, mille poole Microsoft liigub.