Оновлення вересня 2026 року: Microsoft раніше цього року змінила графік припинення підтримки базової автентифікації SMTP AUTH в Exchange Online. У оновленні команди Exchange, опублікованому 27 січня та переглянутому 29 січня 2026 року, Microsoft зазначила, що поведінка базової автентифікації SMTP AUTH залишиться незмінною до грудня 2026 року. Наприкінці грудня 2026 року її планується вимкнути за замовчуванням для існуючих орендарів (tenant), хоча адміністратори зможуть увімкнути її за потреби; для нових орендарів, створених після грудня 2026 року, OAuth є підтримуваним методом автентифікації. Перегляньте оновлений графік припинення підтримки базової автентифікації SMTP AUTH від команди Exchange.
Це оновлення важливе, якщо Outlook використовує застарілу конфігурацію в стилі POP/IMAP або якщо у вашій організації є пристрої та додатки, які надсилають пошту через автентифікований SMTP. Це не означає, що кожен користувач Outlook, який раптово не може надсилати пошту у вересні 2026 року, блокується через припинення підтримки. Microsoft зазначає, що сучасні клієнти Outlook, підключені до Microsoft 365, зазвичай не використовують SMTP AUTH для надсилання повідомлень. Для більшості користувачів швидшим шляхом залишається визначення того, чи проблема полягає у застряглому повідомленні, офлайн-стані, простроченому вході, проблемі з обліковим записом/профілем або конфігурації вихідного сервера.
Цей посібник зосереджений на типовій ситуації, коли Outlook продовжує отримувати повідомлення, але надсилання не вдається, повідомлення залишаються у папці «Вихідні» або з’являється помилка вихідного сервера. Наведені нижче знімки екрана є ілюстраціями інтерфейсу для відповідних елементів керування Outlook і Windows; використовуйте мітки та шляхи, описані в тексті, а не сприймайте зразок коду помилки або зразок адреси як доказ вашої конкретної причини.
Чому Outlook може отримувати електронну пошту, але не надсилати її?
Отримання та надсилання не завжди використовують один і той же шлях. Обліковий запис POP або IMAP може успішно завантажувати або синхронізувати вхідну пошту, тоді як його з’єднання SMTP не проходить автентифікацію, використовує неправильний сервер або порт, або блокується політикою облікового запису. Для облікових записів Microsoft 365 або Exchange пошкоджений локальний профіль Outlook, застарілий стан автентифікації, офлайн-режим або застряглий елемент у папці «Вихідні» також можуть заважати надсиланню, навіть якщо раніше синхронізована пошта все ще відображається нормально.
Перед зміною налаштувань виконайте одну швидку діагностику: спробуйте надіслати коротке повідомлення без вкладень через веб-інтерфейс поштового провайдера, наприклад, Outlook у веб-версії для Microsoft 365. Якщо веб-пошта надсилається успішно, але десктопний Outlook — ні, зосередьтеся на Outlook, його профілі, кешованих облікових даних та локальному програмному забезпеченні безпеки. Якщо веб-пошта також не може надсилати, зміна профілю на десктопі навряд чи вирішить основну проблему з обліковим записом, службою, політикою або поштовою скринькою.
Крок 1: примусово надішліть повідомлення та зафіксуйте точний симптом
У класичному Outlook для Windows відкрийте вкладку Надіслати/Отримати (Send/Receive) і виберіть Надіслати/Отримати для всіх папок (Send/Receive All Folders). Якщо Outlook повідомляє про помилку, запишіть точне повідомлення, перш ніж пробувати загальні виправлення. Формулювання може допомогти розрізнити проблеми з автентифікацією, збої з’єднання, обмеження розміру повідомлень, помилки одержувача або ретрансляції та проблеми з локальним профілем.
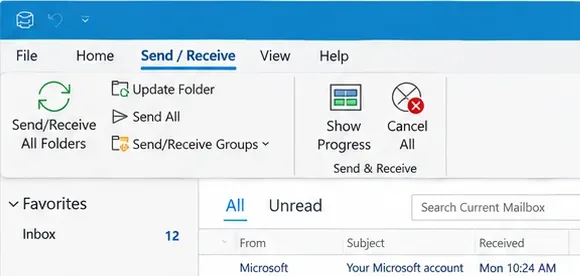
Елементи керування «Надіслати/Отримати» в класичному Outlook можуть запустити спробу негайного надсилання та полегшити спостереження за проблемою з’єднання.
Поточний посібник з усунення несправностей надсилання та отримання в Outlook від Microsoft рекомендує починати з швидких перевірок, перш ніж переходити до глибшого відновлення профілю. Якщо не вдається надіслати лише одне повідомлення, а інша пошта надсилається, розглядайте це повідомлення як першого підозрюваного, а не перебудовуйте Outlook.
Крок 2: видаліть найстаріше застрягле повідомлення з папки «Вихідні»
Одне ненадіслане повідомлення може заблокувати наступні за ним. Відкрийте папку Вихідні (Outbox) і почніть з найстарішого елемента. Шукайте велике вкладення, повідомлення, яке редагували під час спроби надсилання Outlook, або чернетку, яка постійно повертається в чергу.
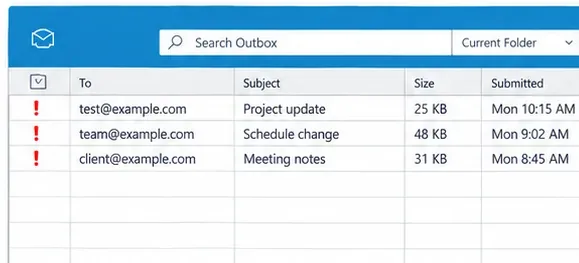
Почніть з найстарішого елемента в черзі папки «Вихідні»; одне застрягле повідомлення може створити враження, що весь обліковий запис припинив надсилання.
Microsoft конкретно радить видаляти або замінювати великі вкладення під час усунення несправностей із застряглими повідомленнями Outlook. Її поточні рекомендації використовують 20 МБ як поріг вкладення в цьому процесі усунення несправностей, хоча фактичні ліміти провайдера та організації можуть відрізнятися. Якщо файл великий, видаліть його, стисніть або поділіться хмарним посиланням замість цього. Потім повторно надішліть коротке текстове повідомлення.
Якщо Outlook не дозволяє редагувати або видаляти застряглий елемент, оскільки він активно намагається його передати, класичний Outlook можна тимчасово перевести в режим «Робота офлайн» (Work Offline), повідомлення можна перемістити або видалити, а потім повернути Outlook в онлайн-режим. Microsoft документує цю поведінку у своєму посібнику щодо застряглих електронних листів Outlook.
Крок 3: переконайтеся, що класичний Outlook не працює в режимі «Офлайн» або «Відключено»
Отримання пошти раніше цього дня не доводить, що Outlook підключений зараз. У класичному Outlook подивіться на рядок стану. Microsoft зазначає, що Відключено (Disconnected), Робота офлайн (Working Offline) або Спроба підключення (Trying to connect) вказують на те, що Outlook не може зв’язатися з поштовим сервером.
Відкрийте Надіслати/Отримати (Send/Receive) і виберіть Робота офлайн (Work Offline), щоб повернутися в онлайн-режим, якщо він увімкнений. Microsoft описує індикатори стану та дію повторного підключення у статті Як працювати офлайн в Outlook для Windows.
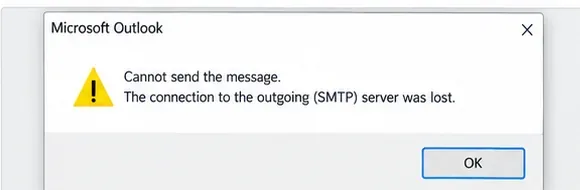
Попередження про з’єднання з вихідним сервером вказує на шлях надсилання; запишіть точне формулювання, перш ніж змінювати не пов’язані з цим налаштування Outlook.
Також переконайтеся, що звичайний перегляд веб-сторінок працює. Якщо весь комп’ютер втратив мережевий доступ, спочатку усуньте несправності Windows або мережі. Якщо інтернет працює, а веб-пошта надсилає нормально, продовжуйте виконувати кроки, специфічні для Outlook.
Крок 4: оновіть вхід у систему після зміни пароля або автентифікації
Якщо пароль до електронної пошти нещодавно змінився, Outlook може продовжувати показувати синхронізовані повідомлення, тоді як наступна спроба надсилання вимагає нової автентифікації. У новому Outlook Microsoft зазначає, що обліковий запис може запропонувати вам продовжити та увійти знову. Для сторонніх провайдерів Outlook також може відобразити запит на пароль додатка, якщо цей провайдер цього вимагає.
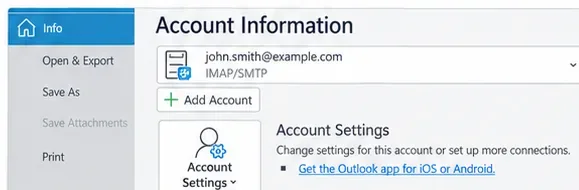
«Інформація про обліковий запис» є початковою точкою для перегляду того, як налаштований обліковий запис у класичному Outlook; новий Outlook використовує натомість свій поточний інтерфейс налаштувань облікового запису.
Не створюйте пароль додатка, якщо ваш поштовий провайдер явно не документує цю вимогу. Microsoft 365 побудований навколо сучасної автентифікації (Modern Authentication), а не використання пароля додатка як загального виправлення. Сторінка усунення несправностей налаштування електронної пошти Outlook від Microsoft зазначає, що зміни паролів та специфічні для провайдера вимоги автентифікації можуть заважати Outlook правильно підключатися.
Корисним тестом є вихід із системи та повторна автентифікація лише після того, як ви переконаєтеся, що пароль працює на веб-сайті провайдера. Повторна зміна пароля без перевірки веб-пошти може ускладнити діагностику.
Крок 5: якщо це обліковий запис POP або IMAP, перевірте налаштування вихідного SMTP
Цей крок особливо важливий, коли Outlook отримує пошту через POP або IMAP, але не може надсилати. POP і IMAP — це протоколи вхідної пошти; надсилання використовує окрему конфігурацію вихідного SMTP. Microsoft пояснює це розділення в документації Exchange Online: клієнти POP3 та IMAP4 використовують автентифіковану відправку SMTP, коли їм потрібно надсилати пошту через SMTP AUTH.
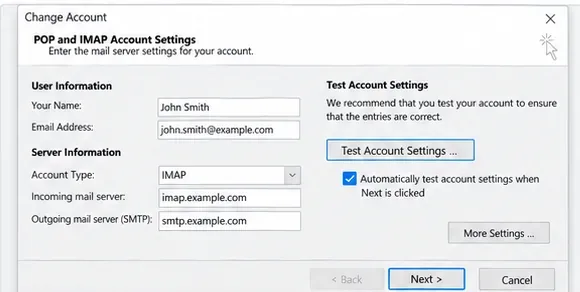
Конфігурації POP/IMAP мають окремі поля для вхідного та вихідного серверів, тому отримання може працювати, тоді як надсилання через SMTP налаштоване неправильно.
Порівняйте ім’я вихідного сервера, порт, метод шифрування, формат імені користувача та вимогу автентифікації з офіційною документацією вашого поштового провайдера. Не копіюйте значення серверів з випадкових сайтів з усунення несправностей. Для організацій Microsoft 365, які навмисно використовують SMTP AUTH, документація щодо автентифікованої відправки SMTP від клієнтів Microsoft стверджує, що SMTP AUTH зазвичай відправляється на TCP-порт 587 і може використовувати OAuth.
Якщо обліковий запис є звичайним обліковим записом Microsoft 365 або Exchange у сучасному Outlook, не перетворюйте його вручну на профіль POP/IMAP + SMTP лише для вирішення проблеми з надсиланням. Microsoft зазначає, що сучасні поштові клієнти, такі як Outlook, зазвичай не використовують SMTP AUTH для звичайного надсилання пошти з поштової скриньки Exchange Online.
Крок 6: перевіряйте автентифікацію SMTP лише тоді, коли ваш обліковий запис дійсно використовує SMTP
Для класичного профілю POP/IMAP вихідний сервер може вимагати автентифікації. Точна опція та облікові дані залежать від провайдера. Типова конфігурація класичного Outlook містить вкладку Вихідний сервер (Outgoing Server), де можна увімкнути автентифікацію SMTP.
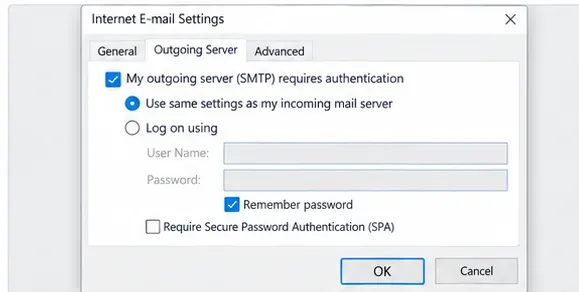
У конфігурації POP/IMAP автентифікація вихідного SMTP відокремлена від налаштувань отримання і повинна відповідати задокументованим вимогам провайдера.
Для адміністраторів Exchange Online існує ще один рівень: SMTP AUTH може бути вимкнено для організації або для конкретної поштової скриньки. Microsoft документує як організаційні, так і рівневі поштової скриньки засоби контролю в статті про SMTP AUTH, наведеній вище. Якщо застарілий додаток або клієнт POP/IMAP раптово не може надсилати, тоді як Outlook у веб-версії працює, адміністратор повинен перевірити, чи увімкнено SMTP AUTH для цього навантаження та чи підтримує додаток OAuth.
Що означає зміна SMTP AUTH у 2026 році зараз
Станом на вересень 2026 року переглянутий графік команди Exchange стверджує, що поведінка базової автентифікації для SMTP AUTH залишається незмінною до кінця грудня 2026 року. Тому збій надсилання сьогодні не слід автоматично списувати на завершений глобальний вимкнення базової автентифікації SMTP AUTH. Однак організації, які все ще використовують базову автентифікацію, повинні використати залишок часу для переходу на OAuth або інший підтримуваний метод надсилання, замість того щоб розглядати тимчасове повторне увімкнення як довгострокове рішення.
Ширша документація щодо припинення підтримки базової автентифікації Microsoft, оновлена в липні 2026 року, підтверджує, що базова автентифікація вже була видалена для основних клієнтських протоколів Exchange Online та спрямовує розробників та додатки до сучасної автентифікації.
Крок 7: відновіть обліковий запис або профіль класичного Outlook
Якщо веб-пошта надсилає успішно, папка «Вихідні» порожня, Outlook онлайн, а облікові дані та налаштування провайдера правильні, локальний профіль Outlook стає більш імовірним підозрюваним.
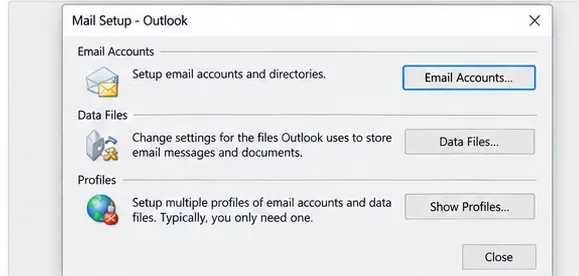
Діалогове вікно налаштування пошти класичного Outlook надає доступ до конфігурації облікового запису та профілів Outlook.
Інструкції Microsoft щодо відновлення профілю для класичного Outlook використовують Файл > Налаштування облікового запису > Налаштування облікового запису (File > Account Settings > Account Settings), потім виберіть обліковий запис і оберіть Відновити (Repair). Microsoft зазначає, що опція «Відновити» недоступна для Outlook 2016, підключеного до облікового запису Exchange.
Якщо відновлення не допомагає, створення нового профілю класичного Outlook є більш чистим діагностичним методом, ніж повторне редагування існуючого. Якщо новий профіль надсилає правильно, ймовірно, проблемою був оригінальний профіль. Збережіть будь-які локальні дані PST перед видаленням профілів або облікових записів.
Для автоматизованої діагностики Microsoft тепер направляє користувачів класичного Outlook до засобів усунення несправностей Windows Отримати довідку (Get Help). Сторінка засобів усунення несправностей класичного Outlook перелічує засоби для налаштування профілю, автентифікації та з’єднання та стверджує, що ці інструменти не застосовуються до нового Outlook для Windows.
Крок 8: перевіряйте локальне програмне забезпечення безпеки лише якщо докази вказують на ПК
Брандмауер, антивірус, VPN, проксі-сервер або програмне забезпечення безпеки кінцевих точок можуть впливати на вихідні з’єднання, але вони повинні бути підозрюваними на пізніх етапах, коли отримання працює. Не вимикайте програмне забезпечення безпеки глобально як рутинне виправлення. Натомість перевірте його журнал подій, явне сповіщення про блокування, поведінку VPN або політику адміністратора.
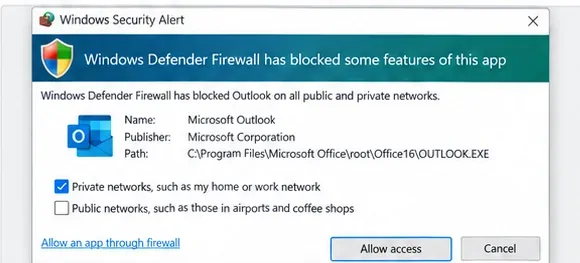
Якщо Windows або безпека кінцевих точок явно повідомляє, що Outlook заблоковано, перегляньте конкретне правило, а не вимикайте брандмауер повністю.
Корисним тестом ізоляції є спроба використати Outlook в іншій довіреній мережі або тимчасове відключення VPN, якщо це дозволяє політика вашої організації. Якщо веб-пошта надсилає, а інший пристрій надсилає з того самого облікового запису, але лише одна інсталяція Outlook не працює, ці докази підтримують причину, пов’язану з локальним додатком, профілем або програмним забезпеченням безпеки.
Після будь-якої зміни надішліть коротке тестове повідомлення на адресу, яку ви контролюєте. Переконайтеся, що воно залишило папку «Вихідні» і з’явилося в папці «Надіслані». Потім відповідьте з облікового запису одержувача. Тест, який і надсилає, і отримує, підтверджує більше, ніж просто бачити, як Outlook повідомляє «Підключено».
Таблиця швидкої діагностики
| Що ви спостерігаєте | Найкорисніша наступна перевірка | Чому |
|---|
| Одне повідомлення застрягло; інші надсилалися раніше | Відкрийте найстаріший елемент у папці «Вихідні» та видаліть великі вкладення | Один елемент у черзі може заблокувати наступні надсилання |
| Стан вказує «Робота офлайн» або «Відключено» | Підключіться знову через «Надіслати/Отримати» та перевірте мережевий доступ | Outlook не може зв’язатися з сервером, перебуваючи офлайн |
| Веб-пошта надсилає, десктопний Outlook — ні | Повторна автентифікація, відновлення облікового запису/профілю або створення тестового профілю | Поштова скринька та шлях до сервера, ймовірно, працюють |
| IMAP отримує, але надсилання через SMTP не вдається | Перевірте вихідний сервер, порт, шифрування та автентифікацію згідно з документацією провайдера | Вхідні та вихідні з’єднання налаштовуються окремо |
| Додаток SMTP AUTH Microsoft 365 не працює | Адміністратор перевіряє політику SMTP AUTH та підтримку OAuth | SMTP AUTH може бути вимкнено для організації або поштової скриньки |
| Лише один ПК не працює, і програмне забезпечення безпеки повідомляє про блокування | Перегляньте явне правило або політику кінцевої точки | Збій локалізований на цьому пристрої |
Чого не слід робити
- Не змінюйте випадкові порти SMTP. Використовуйте офіційні налаштування від вашого провайдера або адміністратора.
- Не припускайте, що отримання доводить правильність конфігурації вихідного сервера. Отримання через POP/IMAP і надсилання через SMTP — це окремі шляхи.
- Не вимикайте брандмауер або антивірус назавжди. Розслідуйте явне блокування та відновіть нормальний захист після тестування.
- Не створюйте пароль додатка як універсальний обхідний шлях. Використовуйте метод автентифікації, який ваш провайдер підтримує наразі.
- Не видаляйте профіль перед захистом локальних даних. Файли PST та локально збережений вміст можуть потребувати збереження.
- Не звинувачуйте зміну SMTP AUTH у грудні 2026 року передчасно. Поточний графік Microsoft стверджує, що етап вимкнення за замовчуванням ще не настав станом на вересень 2026 року.
Коли слід звертатися до адміністратора або поштового провайдера?
Ескалюйте проблему, коли той самий обліковий запис не може надсилати з веб-пошти, кілька користувачів постраждали одночасно, помилка явно посилається на політику або автентифікацію, яку ви не можете змінити, або поштова скринька використовує організаційні налаштування Microsoft 365, такі як обмеження SMTP AUTH. Адміністратори також можуть переглянути стан служб Microsoft 365 та інформацію про трасування повідомлень, до яких кінцевий користувач не має доступу.
Якщо лише класичний Outlook постраждав після того, як обліковий запис працює у веб-пошті, Microsoft рекомендує свої поточні засоби усунення несправностей класичного Outlook та шлях відновлення профілю. Якщо ви використовуєте новий Outlook, використовуйте потік усунення несправностей нового Outlook, а не слідуйте знімкам екрана та інструментам профілю, які застосовуються лише до класичного Outlook.
Підсумок
Коли Outlook може отримувати, але не може надсилати, усуньте несправності вихідного шляху в контрольованому порядку: зафіксуйте помилку, очистіть папку «Вихідні», переконайтеся, що Outlook онлайн, оновіть автентифікацію, підтвердіть налаштування SMTP лише для облікових записів, які дійсно використовують SMTP, потім відновіть локальний профіль або розслідуйте блокування безпеки, специфічне для пристрою. Для організацій Microsoft 365, які все ще залежать від базової автентифікації SMTP AUTH, перегляд графіка в січні 2026 року дає додатковий час, але OAuth залишається напрямком, у якому рухається Microsoft.