Ažuriranje za septembar 2026: Microsoft je početkom ove godine promenio raspored povlačenja osnovne autentifikacije (Basic Authentication) za SMTP AUTH u Exchange Online-u. U ažuriranju Exchange tima objavljenom 27. januara i revidiranom 29. januara 2026. godine, Microsoft je naveo da će se ponašanje osnovne autentifikacije za SMTP AUTH ostati nepromenjeno do decembra 2026. godine. Krajem decembra 2026. godine, planirano je da bude onemogućena po podrazumevanim podešavanjima za postojeće tenante, dok administratori i dalje mogu da je omoguće ako je potrebno; za nove tenante kreirane nakon decembra 2026. godine, OAuth je podržani metod autentifikacije. Pogledajte ažurirani vremenski okvir osnovne autentifikacije za SMTP AUTH Exchange tima.
To ažuriranje je važno ako Outlook koristi nasleđenu POP/IMAP konfiguraciju ili ako vaša organizacija ima uređaje i aplikacije koje šalju poštu putem autentifikovanog SMTP-a. To ne znači da je svakom korisniku Outlooka koji iznenada ne može da šalje poštu u septembru 2026. godine blokirano povlačenjem. Microsoft napominje da moderni klijenti Outlooka povezani na Microsoft 365 generalno ne koriste SMTP AUTH za slanje poruka. Za većinu korisnika, brži put je i dalje da se utvrdi da li je problem zaglavljena poruka, offline stanje, isteklo prijavljivanje, problem sa nalogom/profilom ili problem sa konfiguracijom servera za odlaznu poštu.
Ovaj vodič se fokusira na čestu situaciju kada Outlook nastavlja da prima poruke, ali slanje ne uspeva, poruke ostaju u sandučetu za slanje (Outbox) ili se pojavljuje greška servera za odlaznu poštu. Slike ispod su ilustracije interfejsa za relevantne kontrole u Outlooku i Windows-u; koristite oznake i putanje opisane u tekstu, a ne tretirajte uzorak koda greške ili uzorak adrese kao dokaz vašeg specifičnog uzroka.
Zašto Outlook može da prima e-poštu, ali ne i da je šalje?
Primanje i slanje ne koriste uvek isti put. POP ili IMAP nalog može uspešno da preuzme ili sinhronizuje dolaznu poštu, dok njegova SMTP veza ne uspe u autentifikaciji, koristi pogrešan server ili port, ili je blokirana politikom naloga. Kod Microsoft 365 ili Exchange naloga, oštećeni lokalni Outlook profil, zastarelo stanje autentifikacije, offline režim ili zaglavljena stavka u sandučetu za slanje takođe mogu sprečiti slanje, iako se prethodno sinhronizovana pošta i dalje normalno prikazuje.
Koristite jednu brzu dijagnostiku pre menjanja podešavanja: pokušajte da pošaljete kratku poruku bez priloga putem veb interfejsa provajdera, kao što je Outlook na vebu za Microsoft 365. Ako veb pošta uspešno šalje, ali desktop Outlook ne, fokusirajte se na Outlook, njegov profil, keširane akreditacije i lokalni bezbednosni softver. Ako veb pošta takođe ne može da šalje, malo je verovatno da će menjanje desktop profila rešiti osnovni problem sa nalogom, uslugom, politikom ili sandučetom.
Korak 1: Forsirajte slanje i zabeležite tačan simptom
U klasičnom Outlooku za Windows, otvorite karticu Send/Receive (Pošalji/Primi) i izaberite Send/Receive All Folders (Pošalji/Primi sve foldere). Ako Outlook prijavi grešku, zapišite tačnu poruku pre nego što pokušate sa širokim popravkama. Formulacija može razdvojiti probleme sa autentifikacijom od neuspeha veze, ograničenja veličine poruke, grešaka primalaca ili relay-a, i problema sa lokalnim profilom.
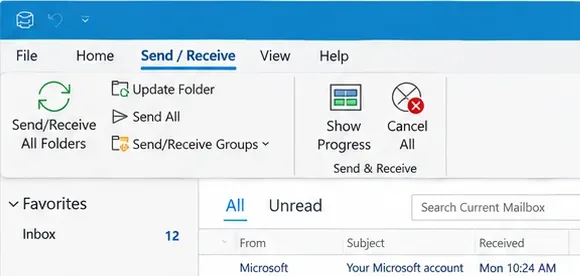
Kontrole za slanje i primanje u klasičnom Outlooku mogu pokrenuti trenutni pokušaj slanja i olakšati posmatranje problema sa vezom.
Microsoftov trenutni vodič za rešavanje problema sa slanjem i primanjem poruka u Outlooku preporučuje početak sa brzim proverama pre prelaska na dublju popravku profila. Ako samo jedna poruka ne uspe, dok se druga pošta šalje, tretirajte tu poruku kao prvog osumnjičenog, umesto da ponovo gradite Outlook.
Korak 2: Obrišite najstariju zaglavljenu poruku iz sandučeta za slanje
Jedna neposlata poruka može blokirati kasnije poruke iza nje. Otvorite Outbox (Sanduče za slanje) i počnite sa najstarijom stavkom. Potražite veliki prilog, poruku koja je uređivana dok je Outlook pokušavao da je pošalje, ili nacrt koji se ponovo vraća u red čekanja.
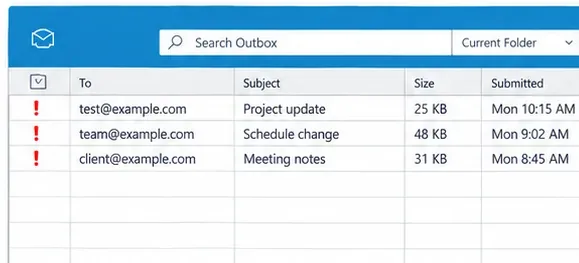
Počnite sa najstarijom stavkom u redu čekanja u sandučetu za slanje; jedna zaglavljena poruka može učiniti da izgleda kao da je ceo nalog prestao da šalje.
Microsoft specifično savetuje uklanjanje ili zamenu velikog priloga pri rešavanju zaglavljenih poruka u Outlooku. Njegovo trenutno uputstvo koristi 20 MB kao prag za priloge u ovom toku rešavanja problema, iako se stvarna ograničenja provajdera i organizacije mogu razlikovati. Ako je fajl velik, uklonite ga, kompresujte ga ili podelite link ka oblaku umesto toga. Zatim ponovo pošaljite malu poruku koja sadrži samo tekst.
Ako Outlook ne dozvoljava da uređujete ili brišete zaglavljenu stavku jer aktivno pokušava da je prenese, klasični Outlook se može privremeno staviti u režim rada van mreže (Work Offline), poruka se može premestiti ili obrisati, a zatim se Outlook može vratiti na mrežu. Microsoft dokumentuje ovo ponašanje u svom uputstvu za zaglavljene e-pošte u Outlooku.
Korak 3: Proverite da klasični Outlook ne radi van mreže ili nije isključen
Primanje pošte ranije tokom dana ne dokazuje da je Outlook sada povezan. U klasičnom Outlooku, pogledajte statusnu traku. Microsoft navodi da Disconnected (Isključen), Working Offline (Rad van mreže) ili Trying to connect (Pokušaj povezivanja) ukazuju na to da Outlook ne može da dođe do servera pošte.
Otvorite Send/Receive (Pošalji/Primi) i izaberite Work Offline (Rad van mreže) da biste se ponovo povezali na mrežu ako je omogućeno. Microsoft opisuje indikatore statusa i akciju ponovnog povezivanja u Kako raditi van mreže u Outlooku za Windows.
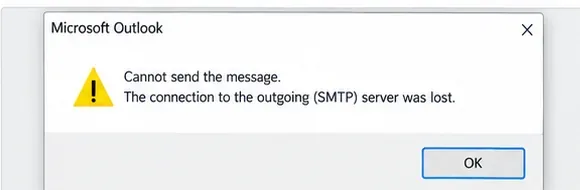
Upozorenje o vezi sa serverom za odlaznu poštu ukazuje na putanju slanja; zabeležite tačnu formulaciju pre menjanja nepovezanih Outlook podešavanja.
Takođe proverite da li obično pregledanje veba funkcioniše. Ako je ceo računar izgubio mrežni pristup, prvo rešavajte probleme sa Windows-om ili mrežom. Ako internet funkcioniše i veb pošta normalno šalje, nastavite sa koracima specifičnim za Outlook.
Korak 4: Osvežite prijavljivanje nakon promene lozinke ili autentifikacije
Ako se lozinka za e-poštu nedavno promenila, Outlook može nastaviti da prikazuje sinhronizovane poruke, dok sledeći pokušaj slanja zahteva novu autentifikaciju. U novom Outlooku, Microsoft navodi da nalog može tražiti da nastavite i ponovo se prijavite. Za provajdere trećih strana, Outlook takođe može prikazati zahtev za lozinku aplikacije ako taj provajder to zahteva.
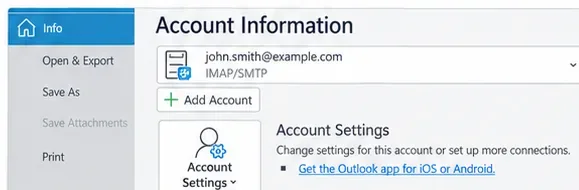
Account Information je početna tačka za pregled kako je klasični Outlook nalog konfigurisan; novi Outlook koristi svoj trenutni interfejs za podešavanje naloga.
Nemojte kreirati lozinku aplikacije osim ako vaš provajder e-pošte eksplicitno ne dokumentuje taj zahtev. Microsoft 365 je izgrađen oko moderne autentifikacije (Modern Authentication), a ne korišćenja lozinke aplikacije kao opšteg rešenja. Microsoftova stranica za rešavanje problema sa podešavanjem e-pošte u Outlooku navodi da promene lozinke i specifični zahtevi provajdera za autentifikaciju mogu sprečiti Outlook da se pravilno poveže.
Korisna provera je da se odjavite i ponovo autentifikujete tek nakon što ste potvrdili da lozinka funkcioniše na veb sajtu provajdera. Ponovno menjanje lozinke bez provere veb pošte može otežati dijagnozu.
Korak 5: Ako je ovo POP ili IMAP nalog, proverite odlazna SMTP podešavanja
Ovaj korak je posebno važan kada Outlook prima putem POP-a ili IMAP-a, ali ne može da šalje. POP i IMAP su protokoli za dolaznu poštu; slanje koristi zasebnu odlaznu SMTP konfiguraciju. Microsoft objašnjava ovo razdvajanje u svojoj Exchange Online dokumentaciji: POP3 i IMAP4 klijenti koriste autentifikovano SMTP podnošenje kada treba da šalju poštu putem SMTP AUTH-a.
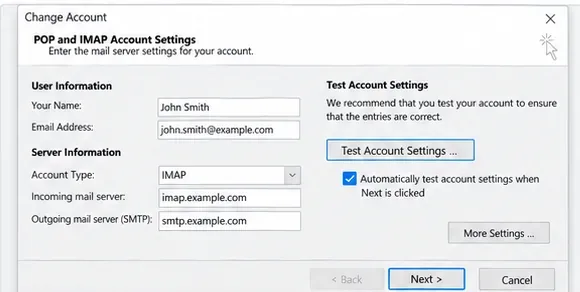
POP/IMAP konfiguracije imaju zasebna polja za dolazni i odlazni server, tako da primanje može raditi dok je SMTP slanje pogrešno konfigurisano.
Uporedite ime odlaznog servera, port, metod enkripcije, format korisničkog imena i zahtev za autentifikaciju sa zvaničnom dokumentacijom vašeg provajdera pošte. Nemojte kopirati vrednosti servera sa nasumičnih sajtova za rešavanje problema. Za Microsoft 365 organizacije koje namerno koriste SMTP AUTH, Microsoftova dokumentacija o autentifikovanom SMTP podnošenju klijenata navodi da se SMTP AUTH obično podnosi na TCP portu 587 i može koristiti OAuth.
Ako je nalog normalan Microsoft 365 ili Exchange nalog u modernom Outlooku, nemojte ga ručno konvertovati u POP/IMAP + SMTP profil samo da biste rešili problem sa slanjem. Microsoft navodi da moderni e-pošta klijenti kao što je Outlook generalno ne koriste SMTP AUTH za obično slanje iz Exchange Online sandučeta.
Korak 6: Proverite SMTP autentifikaciju samo kada vaš nalog zaista koristi SMTP
Za klasični POP/IMAP profil, odlazni server može zahtevati autentifikaciju. Tačna opcija i akreditacije zavise od provajdera. Tipična klasična Outlook konfiguracija izlaže karticu Outgoing Server (Odlazni server) gde se SMTP autentifikacija može omogućiti.
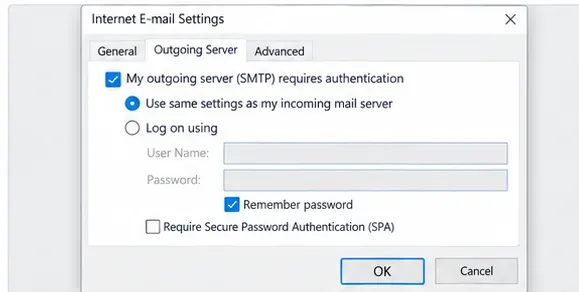
U POP/IMAP konfiguraciji, odlazna SMTP autentifikacija je odvojena od podešavanja za primanje i mora odgovarati dokumentovanim zahtevima provajdera.
Za Exchange Online administratore, postoji još jedan sloj: SMTP AUTH može biti onemogućen za organizaciju ili za specifično sanduče. Microsoft dokumentuje i kontrole na nivou organizacije i na nivou sandučeta u SMTP AUTH članku povezanom gore. Ako nasleđena aplikacija ili POP/IMAP klijent iznenada ne može da šalje, dok Outlook na vebu radi, administrator treba da proveri da li je SMTP AUTH omogućen za taj radni opterećenje i da li aplikacija podržava OAuth.
Šta promena SMTP AUTH-a 2026. godine znači trenutno
Kao od septembra 2026. godine, revidirani vremenski okvir Exchange tima navodi da je ponašanje osnovne autentifikacije za SMTP AUTH nepromenjeno do kraja decembra 2026. godine. Stoga, neuspeh slanja danas ne treba automatski pripisati završenom globalnom gašenju osnovne autentifikacije za SMTP AUTH. Međutim, organizacije koje i dalje koriste osnovnu autentifikaciju treba da iskoriste preostalo vreme da pređu na OAuth ili drugi podržani metod slanja, umesto da tretiraju privremeno ponovno omogućavanje kao dugoročno rešenje.
Microsoftova šira dokumentacija o povlačenju osnovne autentifikacije, ažurirana u julu 2026. godine, potvrđuje da je osnovna autentifikacija već uklonjena za glavne Exchange Online klijentske protokole i usmerava developere i aplikacije ka modernoj autentifikaciji.
Korak 7: Popravite klasični Outlook nalog ili profil
Ako veb pošta uspešno šalje, sanduče za slanje je prazno, Outlook je na mreži, a akreditacije naloga i podešavanja provajdera su tačni, lokalni Outlook profil postaje jači osumnjičeni.
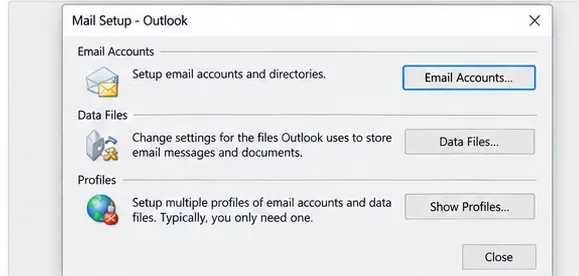
Klasični Outlook Mail Setup dijalog omogućava pristup konfiguraciji naloga i Outlook profilima.
Microsoftova uputstva za popravku profila za klasični Outlook koriste File > Account Settings > Account Settings (Datoteka > Podešavanja naloga > Podešavanja naloga), zatim izaberite nalog i izaberite Repair (Popravi). Microsoft napominje da opcija Repair nije dostupna za Outlook 2016 povezan na Exchange nalog.
Ako popravka ne pomogne, kreiranje novog klasičnog Outlook profila je čistija dijagnostika od ponovnog uređivanja postojećeg. Ako novi profil ispravno šalje, originalni profil je verovatno bio problem. Sačuvajte sve lokalne PST podatke pre uklanjanja profila ili naloga.
Za automatizovanu dijagnostiku, Microsoft sada usmerava korisnike klasičnog Outlooka na Windows Get Help (Pomoć) alate za rešavanje problema. Stranica za alate za rešavanje problema klasičnog Outlooka navodi alate za podešavanje profila, autentifikaciju i povezivanje i navodi da se ovi alati ne primenjuju na novi Outlook za Windows.
Korak 8: Proverite lokalni bezbednosni softver samo ako dokazi ukazuju na PC
Vatrogasni zid (firewall), antivirus, VPN, proxy ili softver za bezbednost krajnjih tačaka mogu uticati na odlazne veze, ali oni treba da budu kasniji osumnjičeni kada primanje funkcioniše. Nemojte globalno onemogućavati bezbednosni softver kao rutinsko rešenje. Umesto toga, proverite njegov dnevnik događaja, eksplicitno obaveštenje o blokadi, ponašanje VPN-a ili politiku administratora.
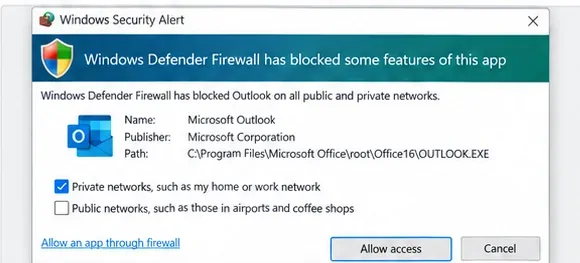
Ako Windows ili bezbednost krajnje tačke eksplicitno prijave da je Outlook blokiran, pregledajte specifično pravilo, umesto da u potpunosti onemogućite firewall.
Korisna izolaciona provera je da pokušate Outlook na drugoj pouzdanoj mreži ili privremeno isključite VPN ako politika vaše organizacije to dozvoljava. Ako veb pošta šalje i drugi uređaj šalje sa istog naloga, ali samo jedna Outlook instalacija ne uspeva, ti dokazi podržavaju uzrok lokalne aplikacije, profila ili bezbednosnog softvera.
Nakon bilo koje promene, pošaljite kratku test poruku na adresu koju kontrolišete. Potvrdite da napušta sanduče za slanje i pojavljuje se u Sent Items (Poslato). Zatim odgovorite sa naloga primaoca. Test koji i šalje i prima verifikuje više od jednostavnog viđenja da Outlook prijavljuje “Connected” (Povezan).
Tabela brze dijagnostike
| Šta primećujete | Najkorisnija sledeća provera | Zašto |
|---|
| Jedna poruka je zaglavljena; druge su se ranije slale | Otvorite najstariju stavku u sandučetu za slanje i uklonite velike priloge | Jedna stavka u redu čekanja može blokirati kasnija slanja |
| Status kaže Working Offline ili Disconnected | Ponovo se povežite putem Send/Receive i testirajte mrežni pristup | Outlook ne može da dođe do servera dok je van mreže |
| Veb pošta šalje, desktop Outlook ne | Ponovo se autentifikujte, popravite nalog/profil ili kreirajte test profil | Sanduče i putanja servera verovatno rade |
| IMAP prima, ali SMTP slanje ne uspeva | Proverite odlazni server, port, enkripciju i autentifikaciju sa dokumentacijom provajdera | Dolazne i odlazne veze su konfigurisane zasebno |
| Microsoft 365 SMTP AUTH aplikacija ne uspeva | Administrator proverava SMTP AUTH politiku i OAuth podršku | SMTP AUTH može biti onemogućen po organizaciji ili sandučetu |
| Samo jedan PC ne uspeva i bezbednosni softver prijavljuje blokadu | Pregledajte eksplicitno pravilo ili politiku krajnje tačke | Neuspeh je lokalizovan na taj uređaj |
Šta ne treba da radite
- Nemojte menjati nasumične SMTP portove. Koristite zvanična podešavanja od vašeg provajdera ili administratora.
- Nemojte pretpostavljati da primanje dokazuje da je odlazna konfiguracija tačna. POP/IMAP primanje i SMTP slanje su odvojeni putevi.
- Nemojte trajno onemogućavati firewall ili antivirus. Istražite eksplicitnu blokadu i vratite normalnu zaštitu nakon testiranja.
- Nemojte kreirati lozinku aplikacije kao univerzalno zaobilazno rešenje. Koristite metod autentifikacije koji vaš provajder trenutno podržava.
- Nemojte uklanjati profil pre zaštite lokalnih podataka. PST fajlovi i lokalno sačuvani sadržaj mogu zahtevati očuvanje.
- Nemojte rano kriviti promenu SMTP AUTH-a u decembru 2026. Microsoftov trenutni vremenski okvir navodi da prekretnica podrazumevanog onemogućavanja još nije nastupila kao od septembra 2026. godine.
Kada treba da kontaktirate administratora ili provajdera e-pošte?
Eskalirajte kada isti nalog ne može da šalje iz veb pošte, kada je više korisnika pogođeno u isto vreme, kada greška eksplicitno pominje politiku ili autentifikaciju koju ne možete da promenite, ili kada sanduče koristi organizaciona podešavanja Microsoft 365 kao što su SMTP AUTH ograničenja. Administratori takođe mogu pregledati zdravlje Microsoft 365 usluge i informacije o praćenju poruka kojima krajnji korisnik ne može pristupiti.
Ako je samo klasični Outlook pogođen nakon što nalog radi u veb pošti, Microsoft preporučuje svoje trenutne alate za rešavanje problema klasičnog Outlooka i putanju popravke profila. Ako koristite novi Outlook, koristite tok za rešavanje problema novog Outlooka, umesto da pratite slike i alate za profile koji se primenjuju samo na klasični Outlook.
Zaključak
Kada Outlook može da prima, ali ne i da šalje, rešavajte problem odlazne putanje u kontrolisanom redosledu: zabeležite grešku, očistite sanduče za slanje, proverite da li je Outlook na mreži, osvežite autentifikaciju, potvrdite SMTP podešavanja samo za naloge koji zaista koriste SMTP, zatim popravite lokalni profil ili istražite bezbednosnu blokadu specifičnu za uređaj. Za Microsoft 365 organizacije koje i dalje zavise od osnovne autentifikacije za SMTP AUTH, revizija vremenskog okvira iz januara 2026. godine daje dodatno vreme, ali OAuth ostaje smer ka kojem Microsoft ide.