Posodobitev septembra 2026: Microsoft je letos zgodaj spremenil urnik umika osnovne preverjanja pristnosti SMTP AUTH v Exchange Online. V posodobitvi ekipe Exchange, objavljene 27. januarja in revidirane 29. januarja 2026, je Microsoft navedel, da se obnašanje osnovne preverjanja pristnosti SMTP AUTH ne bo spremenilo do decembra 2026. Konec decembra 2026 bo ta funkcija privzeto onemogočena za obstoječe najemnike, administratorji pa jo bodo lahko še vedno omogočili po potrebi; za nove najemnike, ustvarjene po decembru 2026, je podprta metoda preverjanja pristnosti OAuth. Glejte posodobljen urnik ekipe Exchange za osnovno preverjanje pristnosti SMTP AUTH.
Ta posodobitev je pomembna, če Outlook uporablja starodavno nastavitev sloga POP/IMAP ali če vaša organizacija ima naprave in aplikacije, ki oddajajo pošto prek preverjenega SMTP. To ne pomeni, da je vsak uporabnik Outlooka, ki septembra 2026 nenadoma ne more pošiljati pošte, blokiran zaradi umika te funkcije. Microsoft opozarja, da sodobni odjemalci Outlook, povezani z Microsoft 365, običajno ne uporabljajo SMTP AUTH za pošiljanje sporočil. Za večino uporabnikov je hitrejša pot še vedno ugotoviti, ali je težava zagozdeno sporočilo, stanje brez povezave, potekla prijava, težava z računom/profilom ali težava s konfiguracijo strežnika za odhajanje.
Ta vodnik se osredotoča na pogosto situacijo, ko Outlook še naprej prejema sporočila, pošiljanje pa ne uspe, sporočila ostanejo v mapi Odposlano ali se pojavi napaka strežnika za odhajanje. Spodnje zaslonske slike so prikazi vmesnika za ustrezne kontrole Outlooka in Windowsa; uporabite oznake in poti, opisane v besedilu, namesto da bi vzorčno kodo napake ali vzorčni naslov obravnavali kot dokaz za vaš specifičen vzrok.
Zakaj lahko Outlook prejema e-pošto, ne more pa jo poslati?
Prejemanje in pošiljanje ne uporabljata vedno iste poti. Račun POP ali IMAP lahko uspešno prenese ali sinhronizira dohodno pošto, medtem ko preverjanje pristnosti povezave SMTP ne uspe, uporablja napačen strežnik ali vrata ali pa je blokirano s politiko računa. Pri računih Microsoft 365 ali Exchange lahko poškodovan lokalni profil Outlooka, zastarelo stanje preverjanja pristnosti, način brez povezave ali zagozden element v mapi Odposlano prepreči pošiljanje, čeprav se prej sinhronizirana pošta še vedno normalno prikazuje.
Pred spremembo nastavitev uporabite eno hitro diagnostiko: poskusite poslati kratko sporočilo brez priponke prek spletnega vmesnika ponudnika, kot je Outlook na spletu za Microsoft 365. Če spletna pošta uspešno pošlje, namizni Outlook pa ne, se osredotočite na Outlook, njegov profil, predpomnjene poverilnice in lokalno varnostno programsko opremo. Če tudi spletna pošta ne more poslati, sprememba namiznega profila verjetno ne bo rešila osnovne težave z računom, storitvijo, politiko ali predalom.
Korak 1: prisilite pošiljanje in zabeležite natančen simptom
V klasičnem Outlooku za Windows odprite zavihek Pošlji/Pojmi in izberite Pošlji/Pojmi vse mape. Če Outlook javi napako, si pred poskusom splošnih popravkov zapišite natančno sporočilo. Besedilo lahko loči težave s preverjanjem pristnosti od napak povezave, omejitev velikosti sporočil, napak prejemnika ali posredovanja ter težav z lokalnim profilom.
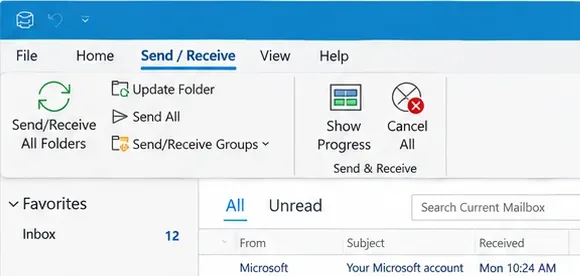
Kontrole Pošlji/Pojmi v klasičnem Outlooku lahko sprožijo takojšen poskus pošiljanja in olajšajo opazovanje težav s povezavo.
Microsoftov trenutni vodnik za odpravljanje težav s pošiljanjem in prejemanjem sporočil v Outlooku priporoča začetek s hitrimi preverjanji, preden preidete na globlji popravek profila. Če ne uspe samo eno sporočilo, medtem ko se druga pošta pošilja, obravnavajte to sporočilo kot prvega osumljenca, namesto da bi znova gradili Outlook.
Korak 2: odstranite najstarejše zagozdeno sporočilo iz mape Odposlano
Eno samo neposlano sporočilo lahko blokira kasnejša sporočila za seboj. Odprite mapo Odposlano in začnite z najstarejšim elementom. Poiščite veliko priponko, sporočilo, ki je bilo urejeno, medtem ko je Outlook poskušal poslati, ali osnutek, ki se vedno znova vrača v vrsto.
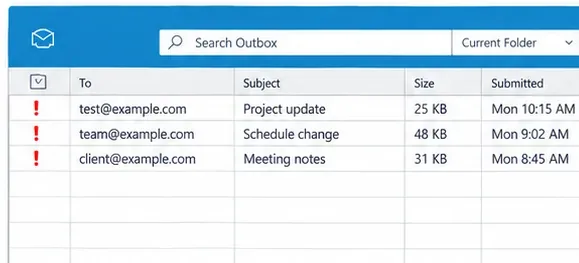
Začnite z najstarejšim elementom v vrsti v mapi Odposlano; eno zagozdeno sporočilo lahko ustvari vtis, da je celoten račun prenehal pošiljati.
Microsoft izrecno svetuje odstranitev ali zamenjavo velike priponke pri odpravljanju težav z zagozdenimi sporočili v Outlooku. Njegova trenutna navodila uporabljajo 20 MB kot prag priponke v tem postopku odpravljanja težav, čeprav se dejanske omejitve ponudnikov in organizacij lahko razlikujejo. Če je datoteka velika, jo odstranite, stisnite ali namesto tega delite povezavo do oblaka. Nato znova pošljite majhno sporočilo samo z besedilom.
Če Outlook ne dovoli urejanja ali brisanja zagozdenega elementa, ker ga aktivno poskuša prenesti, lahko klasični Outlook začasno preklopite v način Delo brez povezave, sporočilo premaknete ali izbrišete, nato pa Outlook vrnete v način povezave. Microsoft to obnašanje dokumentira v svojih smernicah za zagozdeno e-pošto v Outlooku.
Korak 3: preverite, ali klasični Outlook ne deluje v načinu Brez povezave ali Prekinjena povezava
Prejemanje pošte v začetku dneva ne dokazuje, da je Outlook zdaj povezan. V klasičnem Outlooku poglejte vrstico stanja. Microsoft navaja, da Prekinjena povezava, Delo brez povezave ali Poskus povezave pomeni, da Outlook ne more doseči poštne strežnika.
Odprite Pošlji/Pojmi in izberite Delo brez povezave, da preklopite nazaj v način povezave, če je ta omogočen. Microsoft opisuje indikatorje stanja in dejanje ponovne povezave v članku Kako delati brez povezave v Outlooku za Windows.
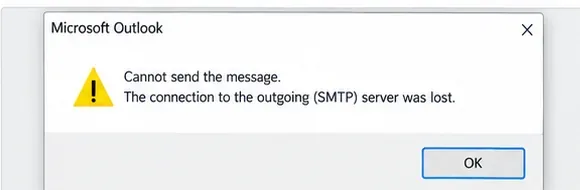
Opozorilo o povezavi s strežnikom za odhajanje kaže na pot pošiljanja; zabeležite natančno besedilo, preden spremenite nepovezane nastavitve Outlooka.
Prav tako preverite, ali običajno brskanje po internetu deluje. Če je celoten računalnik izgubil mrežni dostop, najprej odpravite težave z Windowsom ali omrežjem. Če internet deluje in spletna pošta normalno pošilja, nadaljujte s koraki, specifičnimi za Outlook.
Korak 4: osvežite prijavo po spremembi gesla ali preverjanja pristnosti
Če se je geslo za e-poštni račun nedavno spremenilo, lahko Outlook še naprej prikazuje sinhronizirana sporočila, medtem ko naslednji poskus pošiljanja zahteva novo preverjanje pristnosti. V novem Outlooku Microsoft navaja, da vas račun lahko pozove k nadaljevanju in ponovni prijavi. Za ponudnike tretjih oseb lahko Outlook prikaže tudi zahtevo za geslo aplikacije, če jo ponudnik zahteva.
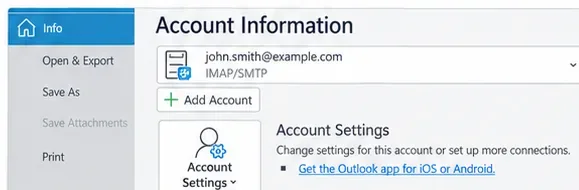
Informacije o računu so izhodišče za pregled konfiguracije računa v klasičnem Outlooku; novi Outlook namesto tega uporablja svoj trenutni vmesnik za nastavitve računa.
Ne ustvarjajte gesla za aplikacije, razen če vaš ponudnik e-pošte izrecno dokumentira to zahtevo. Microsoft 365 je zgrajen okoli Sodobnega preverjanja pristnosti in ne uporablja gesla za aplikacije kot splošne rešitve. Microsoftova stran za odpravljanje težav z nastavitvijo e-pošte v Outlooku opozarja, da lahko spremembe gesel in zahteve po preverjanju pristnosti, specifične za ponudnika, preprečijo pravilno povezavo Outlooka.
Koristen test je odjava in ponovna avtentikacija šele, ko ste potrdili, da geslo deluje na spletnem mestu ponudnika. Ponovno spreminjanje gesla brez preverjanja spletne pošte lahko oteži diagnozo.
Korak 5: če gre za račun POP ali IMAP, preverite nastavitve odhodnega SMTP
Ta korak je še posebej pomemben, ko Outlook prejema prek POP ali IMAP, ne more pa pošiljati. POP in IMAP sta protokola za dohodno pošto; pošiljanje uporablja ločeno konfiguracijo odhodnega SMTP. Microsoft to ločitev pojasnjuje v dokumentaciji Exchange Online: odjemalci POP3 in IMAP4 uporabljajo preverjeno oddajanje SMTP, ko morajo pošiljati pošto prek SMTP AUTH.
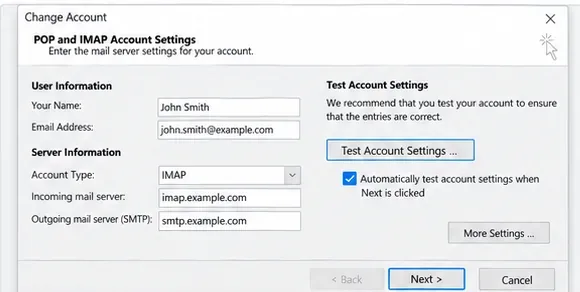
Nastavitve POP/IMAP imajo ločena polja za dohodni in odhodni strežnik, zato prejemanje lahko deluje, medtem ko je pošiljanje prek SMTP napačno konfigurirano.
Primerjajte ime odhodnega strežnika, vrata, metodo šifriranja, obliko uporabniškega imena in zahtevo po preverjanju pristnosti z uradno dokumentacijo vašega ponudnika pošte. Ne kopirajte vrednosti strežnika z naključnega spletnega mesta za odpravljanje težav. Za organizacije Microsoft 365, ki namerno uporabljajo SMTP AUTH, dokumentacija Microsofta o preverjenem oddajanju SMTP za odjemalce navaja, da se SMTP AUTH običajno oddaja prek vrat TCP 587 in lahko uporablja OAuth.
Če je račun običajen račun Microsoft 365 ali Exchange v sodobnem Outlooku, ga ne pretvarjajte ročno v profil POP/IMAP + SMTP samo zato, da bi rešili težavo s pošiljanjem. Microsoft navaja, da sodobni e-poštni odjemalci, kot je Outlook, običajno ne uporabljajo SMTP AUTH za običajno pošiljanje iz predala Exchange Online.
Korak 6: preverite preverjanje pristnosti SMTP samo, če vaš račun dejansko uporablja SMTP
Pri klasičnem profilu POP/IMAP lahko odhodni strežnik zahteva preverjanje pristnosti. Točna možnost in poverilnice so odvisne od ponudnika. Tipična konfiguracija klasičnega Outlooka ponuja zavihek Odhodni strežnik, kjer lahko omogočite preverjanje pristnosti SMTP.
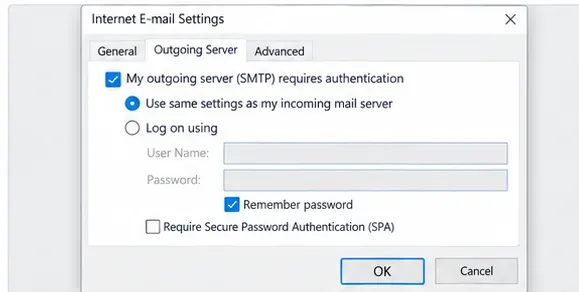
Pri konfiguraciji POP/IMAP je preverjanje pristnosti odhodnega SMTP ločeno od nastavitev prejemanja in se mora ujemati z dokumentiranimi zahtevami ponudnika.
Za administratorje Exchange Online obstaja še ena raven: SMTP AUTH je lahko onemogočen za organizacijo ali za določen predal. Microsoft dokumentira tako nadzor na ravni organizacije kot na ravni predala v zgoraj povezani članku o SMTP AUTH. Če stara aplikacija ali odjemalec POP/IMAP nenadoma ne more pošiljati, medtem ko Outlook na spletu deluje, bi moral administrator preveriti, ali je SMTP AUTH omogočen za to obremenitev in ali aplikacija podpira OAuth.
Kaj pomeni sprememba SMTP AUTH za leto 2026 zdaj
Kot septembra 2026 revidirani urnik ekipe Exchange navaja, se obnašanje osnovne preverjanja pristnosti za SMTP AUTH ne spremeni do konca decembra 2026. Zato današnje neuspešno pošiljanje ne bi smelo samodejno biti pripisano zaključenemu globalnemu izklopu osnovne preverjanja pristnosti SMTP AUTH. Vendar pa bi morale organizacije, ki še vedno uporabljajo osnovno preverjanje pristnosti, preostali čas izkoristiti za prehod na OAuth ali drugo podprto metodo pošiljanja, namesto da bi začasno ponovno omogočanje obravnavale kot dolgoročno zasnovo.
Microsoftova širša dokumentacija o umiku osnovne preverjanja pristnosti, posodoblena julija 2026, potrjuje, da je bilo osnovno preverjanje pristnosti že odstranjeno za glavne protokole odjemalcev Exchange Online, in usmerja razvijalce ter aplikacije k Sodobnemu preverjanju pristnosti.
Korak 7: popravite račun ali profil klasičnega Outlooka
Če spletna pošta uspešno pošilja, je mapa Odposlano prazna, Outlook je povezan, poverilnice računa in nastavitve ponudnika pa so pravilne, postane lokalni profil Outlooka močnejši osumljenec.
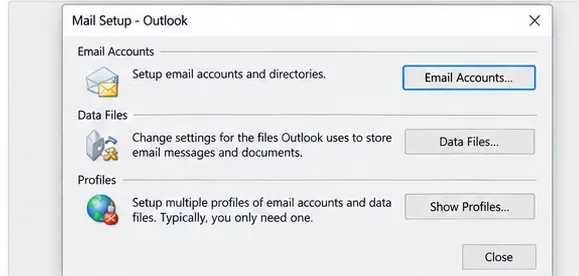
Pogovorno okno Namestitev pošte v klasičnem Outlooku omogoča dostop do konfiguracije računa in profilov Outlooka.
Navodila Microsofta za popravek profila za klasični Outlook uporabljajo Datoteka > Nastavitve računa > Nastavitve računa, nato izberite račun in izberite Popravi. Microsoft opozarja, da možnost Popravek ni na voljo za Outlook 2016, povezan z računom Exchange.
Če popravek ne pomaga, je ustvarjanje novega profila klasičnega Outlooka čistejša diagnostika kot ponovno urejanje obstoječega. Če novi profil pravilno pošilja, je bil verjetno prvotni profil vzrok težave. Pred odstranitvijo profilov ali računov ohranite vse lokalne podatke PST.
Za samodejno diagnostiko Microsoft zdaj usmerja uporabnike klasičnega Outlooka v orodja za odpravljanje težav v sistemu Windows Pridobi pomoč. Stran orodij za odpravljanje težav klasičnega Outlooka navaja orodja za odpravljanje težav z nastavitvijo profila, preverjanjem pristnosti in povezljivostjo ter navaja, da ta orodja ne veljajo za novi Outlook za Windows.
Korak 8: preverite lokalno varnostno programsko opremo samo, če dokazi kažejo na računalnik
Varnostna programska oprema, kot so požarni zid, antivirus, VPN, proxy ali programska oprema za zaščito končnih točk, lahko vpliva na odhodne povezave, vendar bi morala biti pozni osumljenec, ko prejemanje deluje. Ne onemogočajte varnostne programske opreme globalno kot rutinsko rešitev. Namesto tega preverite dnevnik dogodkov, izrecno obvestilo o blokadi, obnašanje VPN ali politiko administratorja.
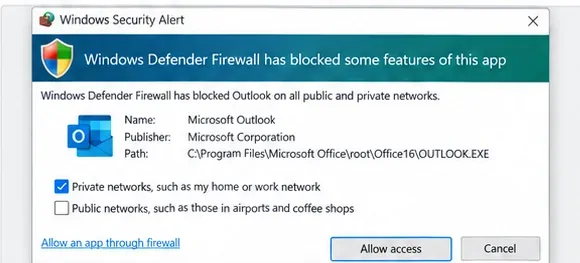
Če varnost sistema Windows ali končne točke izrecno poroča, da je Outlook blokiran, preglejte specifično pravilo, namesto da bi popolnoma onemogočili požarni zid.
Koristen izolacijski test je poskus uporabe Outlooka v drugem zaupanja vrednem omrežju ali začasna prekinitev povezave VPN, če to dovoljuje politika vaše organizacije. Če spletna pošta pošilja in druga naprava pošilja z istega računa, vendar samo ena namestitev Outlooka ne uspe, ti dokazi podpirajo vzrok, povezan z lokalno aplikacijo, profilom ali varnostno programsko opremo.
Po vsaki spremembi pošljite kratko testno sporočilo na naslov, ki ga nadzorujete. Potrdite, da zapusti mapo Odposlano in se pojavi v mapi Poslano. Nato odgovorite z računa prejemnika. Test, ki hkrati pošlje in prejme, potrdi več kot samo dejstvo, da Outlook poroča "Povezan".
Tabela hitre diagnostike
| Kaj opazite | Najkoristnejše naslednje preverjanje | Zakaj |
|---|
| Eno sporočilo je zagozdeno; druga so bila poslana prej | Odpri najstarejši element v mapi Odposlano in odstrani velike priponke | En sam element v vrsti lahko blokira kasnejša pošiljanja |
| Stanje navaja Delo brez povezave ali Prekinjena povezava | Ponovno vzpostavite povezavo prek Pošlji/Pojmi in preverite mrežni dostop | Outlook ne more doseči strežnika, ko je brez povezave |
| Spletna pošta pošilja, namizni Outlook ne | Ponovno avtentikacija, popravek računa/profila ali ustvarjanje testnega profila | Predal in pot do strežnika verjetno delujeta |
| IMAP prejema, pošiljanje SMTP pa ne uspe | Preverite odhodni strežnik, vrata, šifriranje in preverjanje pristnosti z dokumentacijo ponudnika | Dohodne in odhodne povezave so konfigurirane ločeno |
| Aplikacija SMTP AUTH za Microsoft 365 ne uspe | Administrator preveri politiko SMTP AUTH in podporo za OAuth | SMTP AUTH je lahko onemogočen po organizaciji ali predalu |
| Samo en računalnik ne uspe in varnostna programska oprema poroča o blokadi | Preglejte izrecno pravilo ali politiko končne točke | Težava je lokalizirana na tej napravi |
Kaj ne storiti
- Ne spreminjajte naključnih vrat SMTP. Uporabite uradne nastavitve vašega ponudnika ali administratorja.
- Ne predpostavljajte, da prejemanje dokazuje, da je odhodna konfiguracija pravilna. Prejemanje POP/IMAP in pošiljanje SMTP sta ločeni poti.
- Ne onemogočajte trajno požarnega zidu ali antivirusa. Preiskujte izrecno blokado in po testiranju obnovite normalno zaščito.
- Ne ustvarjajte gesla za aplikacije kot univerzalnega obvoza. Uporabite metodo preverjanja pristnosti, ki jo vaš ponudnik trenutno podpira.
- Ne odstranjujte profila, preden zaščitite lokalne podatke. Datoteke PST in lokalno shranjena vsebina morda potrebujejo ohranitev.
- Ne krivite spremembe SMTP AUTH za december 2026 prezgodaj. Microsoftov trenutni urnik navaja, da mejnik privzetega onemogočanja do septembra 2026 še ni nastopil.
Kdaj se obrniti na administratorja ali ponudnika e-pošte?
Prijava težave je potrebna, ko isti račun ne more pošiljati iz spletne pošte, ko je hkrati prizadetih več uporabnikov, ko napaka izrecno navaja politiko ali preverjanje pristnosti, ki ga ne morete spremeniti, ali ko predal uporablja organizacijske nastavitve Microsoft 365, kot so omejitve SMTP AUTH. Administratorji lahko pregledajo tudi zdravje storitev Microsoft 365 in informacije o sledenju sporočil, do katerih končni uporabnik nima dostopa.
Če je prizadet samo klasični Outlook, potem ko račun deluje v spletni pošti, Microsoft priporoča svoja trenutna orodja za odpravljanje težav klasičnega Outlooka in pot popravljanja profila. Če uporabljate novi Outlook, uporabite postopek odpravljanja težav za novi Outlook, namesto da bi sledili zaslonskim slikam in orodjem za profile, ki veljajo samo za klasični Outlook.
Zaključek
Ko Outlook lahko prejema, ne more pa pošiljati, odpravljajte težave na odhodni poti v nadzorovanem vrstnem redu: zabeležite napako, počistite mapo Odposlano, preverite, ali je Outlook povezan, osvežite preverjanje pristnosti, potrdite nastavitve SMTP samo za račune, ki dejansko uporabljajo SMTP, nato popravite lokalni profil ali preiskujte blokado varnosti, specifično za napravo. Za organizacije Microsoft 365, ki so še vedno odvisne od osnovne preverjanja pristnosti SMTP AUTH, revizija urnika iz januarja 2026 daje dodatni čas, vendar je OAuth še vedno smer, proti kateri se Microsoft premika.