Актуализация от септември 2026 г.: Microsoft промени графика за пенсиониране на Basic Authentication за SMTP AUTH в Exchange Online по-рано тази година. В актуализация на екипа на Exchange, публикувана на 27 януари и ревизирана на 29 януари 2026 г., Microsoft заяви, че поведението на Basic Authentication за SMTP AUTH ще остане непроменено до декември 2026 г. В края на декември 2026 г. се планира тя да бъде деактивирана по подразбиране за съществуващи наематели (tenants), като администраторите все още могат да я активират при необходимост; за нови наематели, създадени след декември 2026 г., OAuth е поддържаният метод за удостоверяване. Вижте актуализирания график на екипа на Exchange за Basic Authentication за SMTP AUTH.
Тази актуализация е важна, ако Outlook използва наследена POP/IMAP конфигурация или ако вашата организация има устройства и приложения, които изпращат поща чрез удостоверяван SMTP. Това не означава, че всеки потребител на Outlook, който внезапно не може да изпраща поща през септември 2026 г., е блокиран от пенсионирането. Microsoft отбелязва, че съвременните Outlook клиенти, свързани с Microsoft 365, като правило не използват SMTP AUTH за изпращане на съобщения. За повечето потребители по-бързият път все още е да се определи дали проблемът е в заклещено съобщение, офлайн състояние, изтекло влизане, проблем с акаунта/профила или конфигурационен проблем с изходящия сървър.
Това ръководство се фокусира върху честата ситуация, при която Outlook продължава да получава съобщения, но изпращането се проваля, съобщенията остават в Изпращача (Outbox) или се появява грешка на изходящия сървър. Екранните снимки по-долу са илюстрации на интерфейса за съответните контроли на Outlook и Windows; използвайте етикетите и пътищата, описани в текста, вместо да третирате примерен код за грешка или примерен адрес като доказателство за вашата конкретна причина.
Защо Outlook може да получава имейли, но не и да ги изпраща?
Получаването и изпращането не винаги използват един и същи път. POP или IMAP акаунт може успешно да изтегля или синхронизира входяща поща, докато SMTP връзката му се проваля при удостоверяване, използва грешен сървър или порт, или е блокирана от политика на акаунта. При Microsoft 365 или Exchange акаунти, повреден локален Outlook профил, остаряло състояние на удостоверяване, офлайн режим или заклещен елемент в Изпращача също могат да предотвратят изпращането, въпреки че предишно синхронизирана поща все още се появява нормално.
Използвайте една бърза диагностика преди да променяте настройки: опитайте да изпратите кратко съобщение без прикачен файл от уеб интерфейса на доставчика, като например Outlook в уеб за Microsoft 365. Ако уеб пощата изпраща успешно, но десктопният Outlook не, фокусирайте се върху Outlook, неговия профил, кешираните удостоверявания и локалния софтуер за сигурност. Ако уеб пощата също не може да изпраща, промяната на десктопния профил е малко вероятно да реши основния проблем с акаунта, услугата, политиката или пощенската кутия.
Стъпка 1: принудително изпращане и улавяне на точния симптом
В класическия Outlook за Windows отворете раздела Изпращане/Получаване (Send/Receive) и изберете Изпращане/Получаване на всички папки (Send/Receive All Folders). Ако Outlook докладва грешка, запишете точното съобщение, преди да опитате широки поправки. Формулировката може да разграничи проблемите с удостоверяването от провали на връзката, ограничения за размера на съобщенията, грешки при получателя или препращането и проблеми с локалния профил.
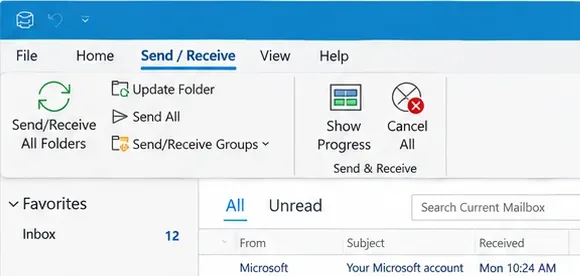
Контролите за Изпращане/Получаване на класическия Outlook могат да задействат опит за незабавно изпращане и да улеснят наблюдението на проблем с връзката.
Текущото ръководство за отстраняване на неизправности при изпращане и получаване на Outlook на Microsoft препоръчва да започнете с бързи проверки, преди да преминете към по-дълбоко поправяне на профила. Ако само едно съобщение се проваля, докато друга поща се изпраща, третирайте това съобщение като първия заподозрян, вместо да преизграждате Outlook.
Стъпка 2: изчистете най-старото заклещено съобщение от Изпращача
Едно неизпратено съобщение може да блокира последващите съобщения зад него. Отворете Изпращача (Outbox) и започнете с най-стария елемент. Търсете голям прикачен файл, съобщение, което е било редактирано, докато Outlook е опитвал да го изпрати, или чернова, която многократно се връща в опашката.
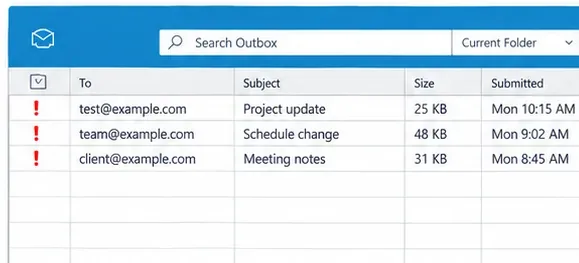
Започнете с най-стария елемент в опашката на Изпращача; едно заклещено съобщение може да създаде впечатлението, че целият акаунт е спрял да изпраща.
Microsoft конкретно съветва премахването или замяната на голям прикачен файл при отстраняване на неизправности със заклещени Outlook съобщения. Текущите ѝ указания използват 20 MB като праг за прикачен файл в този процес за отстраняване на неизправности, въпреки че действителните ограничения на доставчика и организацията могат да варират. Ако файлът е голям, премахнете го, компресирайте го или споделете облачна връзка вместо това. След това изпратете отново малко текстово съобщение.
Ако Outlook не ви позволява да редактирате или изтриете заклещения елемент, защото активно се опитва да го предаде, класическият Outlook може временно да бъде поставен в режим „Работа офлайн“ (Work Offline), съобщението може да бъде преместено или изтрито, а след това Outlook може да бъде върнат онлайн. Microsoft документира това поведение в своето ръководство за заклещена Outlook поща.
Стъпка 3: уверете се, че класическият Outlook не е в режим „Работа офлайн“ или „Прекъсната връзка“
Получаването на поща по-рано през деня не доказва, че Outlook е свързан сега. В класическия Outlook погледнете лентата на състоянието. Microsoft казва, че Прекъсната връзка (Disconnected), Работа офлайн (Working Offline) или Опит за свързване (Trying to connect) показват, че Outlook не може да достигне пощенския сървър.
Отворете Изпращане/Получаване и изберете Работа офлайн (Work Offline), за да превключите обратно онлайн, ако е активирано. Microsoft описва индикаторите за състояние и действието за повторно свързване в Как да работите офлайн в Outlook за Windows.
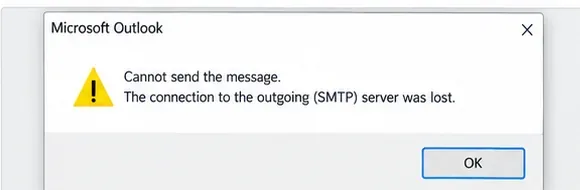
Предупреждението за връзка с изходящия сървър сочи към пътя за изпращане; запишете точната формулировка, преди да променяте несвързани настройки на Outlook.
Също така проверете дали обикновеното уеб сърфиране работи. Ако целият компютър е загубил мрежов достъп, отстранете неизправностите на Windows или мрежата първо. Ако интернетът работи и уеб пощата изпраща нормално, продължете със стъпките, специфични за Outlook.
Стъпка 4: опреснете влизането след промяна на паролата или удостоверяването
Ако паролата на имейл акаунта е променена наскоро, Outlook може да продължи да показва синхронизирани съобщения, докато следващият опит за изпращане изисква ново удостоверяване. В новия Outlook Microsoft казва, че акаунтът може да ви подкани да продължите и да влезете отново. За доставчици на трети страни Outlook може също да покаже заявка за парола за приложение, ако този доставчик изисква такава.
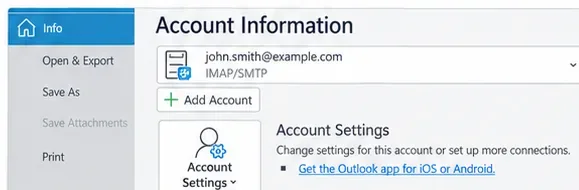
Информацията за акаунта е отправната точка за преглед на конфигурацията на класически Outlook акаунт; новият Outlook използва своя текущ интерфейс за настройки на акаунта вместо това.
Не създавайте парола за приложение, освен ако вашият имейл доставчик изрично не документира това изискване. Microsoft 365 е изграден около Модерно удостоверяване (Modern Authentication), а не използва парола за приложение като общо решение. Страницата за отстраняване на неизправности при настройка на Outlook имейл на Microsoft отбелязва, че промените на паролата и специфичните за доставчика изисквания за удостоверяване могат да попречат на Outlook да се свърже правилно.
Полезен тест е да излезете и да се удостоверите отново, само след като сте потвърдили, че паролата работи на уебсайта на доставчика. Многократната промяна на паролата без проверка на уеб пощата може да затрудни диагностиката.
Стъпка 5: ако това е POP или IMAP акаунт, проверете изходящите SMTP настройки
Тази стъпка е особено важна, когато Outlook получава чрез POP или IMAP, но не може да изпраща. POP и IMAP са протоколи за входяща поща; изпращането използва отделна изходяща SMTP конфигурация. Microsoft обяснява това разделение в документацията си за Exchange Online: POP3 и IMAP4 клиентите използват удостоверявано SMTP изпращане, когато трябва да изпращат поща чрез SMTP AUTH.
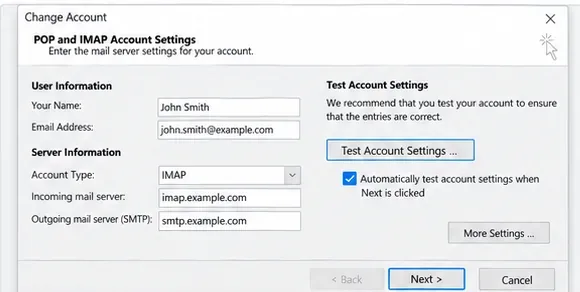
POP/IMAP конфигурациите имат отделни полета за входящ и изходящ сървър, така че получаването може да работи, докато SMTP изпращането е неправилно конфигурирано.
Сравнете името на изходящия сървър, порта, метода за криптиране, формата на потребителското име и изискването за удостоверяване с официалната документация от вашия пощенски доставчик. Не копирайте стойности на сървъри от случайни сайтове за отстраняване на неизправности. За организации с Microsoft 365, които умишлено използват SMTP AUTH, документацията на Microsoft за удостоверявано SMTP изпращане от клиент казва, че SMTP AUTH обикновено се изпраща на TCP порт 587 и може да използва OAuth.
Ако акаунтът е нормален Microsoft 365 или Exchange акаунт в съвременния Outlook, не го конвертирайте ръчно в POP/IMAP + SMTP профил само за да решите проблем с изпращането. Microsoft казва, че съвременните имейл клиенти като Outlook като правило не използват SMTP AUTH за обикновено изпращане от Exchange Online пощенска кутия.
Стъпка 6: проверете SMTP удостоверяването само когато акаунтът ви наистина използва SMTP
За класически POP/IMAP профил изходящият сървър може да изисква удостоверяване. Точната опция и удостоверяващите данни зависят от доставчика. Типична класическа Outlook конфигурация предоставя раздел Изходящ сървър (Outgoing Server), където SMTP удостоверяването може да бъде активирано.
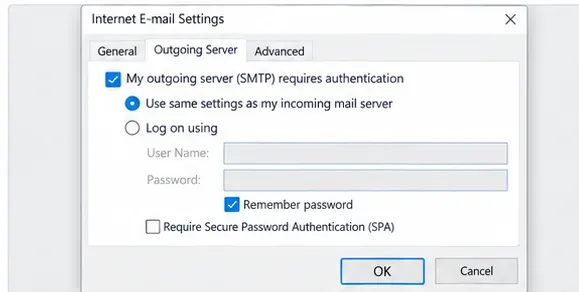
В POP/IMAP конфигурация изходящото SMTP удостоверяване е отделно от настройките за получаване и трябва да съвпада с документираните изисквания на доставчика.
За администратори на Exchange Online има още един слой: SMTP AUTH може да бъде деактивирано за организацията или за конкретна пощенска кутия. Microsoft документира както контролите на ниво организация, така и на ниво пощенска кутия в статията за SMTP AUTH, свързана по-горе. Ако наследено приложение или POP/IMAP клиент внезапно не може да изпраща, докато Outlook в уеб работи, администраторът трябва да провери дали SMTP AUTH е активирано за това натоварване и дали приложението поддържа OAuth.
Какво означава промяната на SMTP AUTH за 2026 г. в момента
Към септември 2026 г. ревизираният график на екипа на Exchange казва, че поведението на Basic Authentication за SMTP AUTH е непроменено до края на декември 2026 г. Следователно, провал в изпращането днес не трябва автоматично да се приписва на завършен глобален край на SMTP AUTH Basic Authentication. Въпреки това, организациите, които все още използват Basic Authentication, трябва да използват оставащото време, за да преминат към OAuth или друг поддържан метод за изпращане, вместо да третират временното повторно активиране като дългосрочно решение.
По-широката документация на Microsoft за пенсиониране на Basic Authentication, актуализирана през юли 2026 г., потвърждава, че Basic Authentication вече е премахната за основните клиентски протоколи на Exchange Online и насочва разработчиците и приложенията към Модерно удостоверяване.
Стъпка 7: поправете класическия Outlook акаунт или профил
Ако уеб пощата изпраща успешно, Изпращачът е изчистен, Outlook е онлайн, а удостоверяващите данни на акаунта и настройките на доставчика са правилни, локалният Outlook профил става по-силен заподозрян.
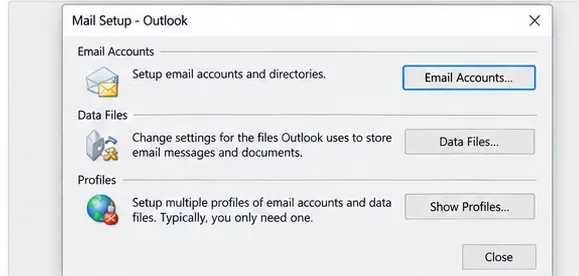
Диалоговият прозорец за настройка на пощата на класическия Outlook предоставя достъп до конфигурацията на акаунта и профилите на Outlook.
Инструкциите на Microsoft за поправяне на профила за класическия Outlook използват Файл > Настройки на акаунта > Настройки на акаунта (File > Account Settings > Account Settings), след което изберете акаунта и изберете Поправи (Repair). Microsoft отбелязва, че опцията Поправи не е налична за Outlook 2016, свързан с Exchange акаунт.
Ако поправянето не помогне, създаването на нов класически Outlook профил е по-чиста диагностика от многократното редактиране на съществуващия. Ако новият профил изпраща правилно, оригиналният профил вероятно е бил проблемът. Запазете всички локални PST данни, преди да премахнете профили или акаунти.
За автоматизирана диагностика Microsoft вече насочва потребителите на класическия Outlook към отстраняващите неизправности на Windows Помощ (Get Help). Страницата с отстраняващи неизправности за класически Outlook изброява инструменти за настройка на профила, удостоверяване и свързаност и посочва, че тези инструменти не се прилагат за новия Outlook за Windows.
Стъпка 8: проверете локалния софтуер за сигурност само ако доказателствата сочат към компютъра
Софтуерът за защитна стена, антивирус, VPN, прокси или сигурност на крайните точки може да повлияе на изходящите връзки, но те трябва да бъдат заподозрени в по-късен етап, когато получаването работи. Не деактивирайте софтуера за сигурност глобално като рутинно решение. Вместо това проверете неговия дневник на събитията, изричното уведомление за блокиране, поведението на VPN или политиката на администратора.
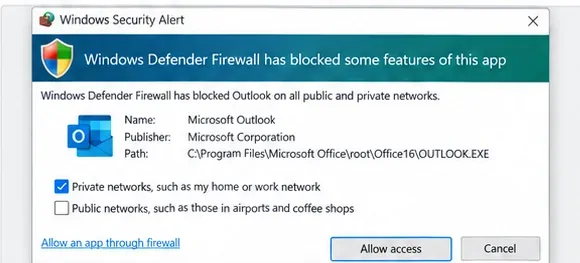
Ако Windows или сигурността на крайните точки изрично докладват, че Outlook е блокиран, прегледайте конкретното правило, вместо да деактивирате защитната стена напълно.
Полезен тест за изолиране е да опитате Outlook в друга доверена мрежа или временно да прекъснете VPN връзката, ако политиката на вашата организация позволява това. Ако уеб пощата изпраща и друго устройство изпраща от същия акаунт, но само една инсталация на Outlook се проваля, това доказателство подкрепя причина, свързана с локалното приложение, профила или софтуера за сигурност.
След всяка промяна изпратете кратко тестово съобщение до адрес, който контролирате. Потвърдете, че то напуска Изпращача и се появява в Изпратени елементи. След това отговорете от акаунта на получателя. Тест, който както изпраща, така и получава, верифицира повече от простото виждане на Outlook, докладващ „Свързан“.
Таблица за бърза диагностика
| Какво наблюдавате | Най-полезната следваща проверка | Защо |
|---|
| Едно съобщение е заклещено; други са се изпращали по-рано | Отворете най-стария елемент в Изпращача и премахнете големите прикачени файлове | Един елемент в опашката може да блокира последващи изпращания |
| Състоянието показва Работа офлайн или Прекъсната връзка | Свържете се отново от Изпращане/Получаване и тествайте мрежовия достъп | Outlook не може да достигне сървъра, докато е офлайн |
| Уеб пощата изпраща, десктопният Outlook не | Удостоверете се отново, поправете акаунта/профила или създайте тестов профил | Пощенската кутия и пътят до сървъра вероятно работят |
| IMAP получава, но SMTP изпращането се проваля | Проверете изходящия сървър, порта, криптирането и удостоверяването с документацията на доставчика | Входящите и изходящите връзки са конфигурирани отделно |
| Приложение за SMTP AUTH на Microsoft 365 се проваля | Администраторът проверява политиката за SMTP AUTH и поддръжката на OAuth | SMTP AUTH може да бъде деактивирано по организация или пощенска кутия |
| Само един компютър се проваля и софтуерът за сигурност докладва блокиране | Прегледайте изричното правило или политиката за крайните точки | Провалът е локализиран в това устройство |
Какво да не правите
- Не променяйте случайни SMTP портове. Използвайте официалните настройки от вашия доставчик или администратор.
- Не приемайте, че получаването доказва, че изходящата конфигурация е правилна. POP/IMAP получаването и SMTP изпращането са отделни пътища.
- Не деактивирайте защитната стена или антивируса трайно. Разследвайте изричното блокиране и възстановете нормалната защита след тестване.
- Не създавайте парола за приложение като универсално заобикаляне. Използвайте метода за удостоверяване, който вашият доставчик поддържа в момента.
- Не премахвайте профил, преди да защитите локалните данни. PST файловете и локално съхраненото съдържание може да се наложи да бъдат запазени.
- Не обвинявайте промяната на SMTP AUTH за декември 2026 г. преждевременно. Текущият график на Microsoft казва, че етапът за деактивиране по подразбиране все още не е настъпил към септември 2026 г.
Кога трябва да се свържете с администратора или имейл доставчика си?
Ескалирайте проблема, когато същият акаунт не може да изпраща от уеб пощата, множество потребители са засегнати едновременно, грешката изрично споменава политика или удостоверяване, които не можете да промените, или пощенската кутия използва организационни настройки на Microsoft 365, като ограничения за SMTP AUTH. Администраторите могат също да прегледат здравето на услугите на Microsoft 365 и информацията за проследяване на съобщения, до които крайният потребител няма достъп.
Ако само класическият Outlook е засегнат, след като акаунтът работи в уеб пощата, Microsoft препоръчва своите текущи инструменти за отстраняване на неизправности за класически Outlook и пътя за поправяне на профила. Ако използвате новия Outlook, използвайте процеса за отстраняване на неизправности за новия Outlook, вместо да следвате екранни снимки и инструменти за профили, които се прилагат само за класическия Outlook.
Заключение
Когато Outlook може да получава, но не може да изпраща, отстранявайте неизправностите по изходящия път в контролиран ред: уловяте грешката, изчиствате Изпращача, проверявате дали Outlook е онлайн, опреснявате удостоверяването, потвърждавате SMTP настройките само за акаунти, които наистина използват SMTP, след което поправяте локалния профил или разследвате блокиране от софтуер за сигурност, специфичен за устройството. За организации с Microsoft 365, които все още разчитат на SMTP AUTH Basic Authentication, ревизията на графика от януари 2026 г. дава допълнително време, но OAuth остава посоката, към която Microsoft се движи.